El informe de amenazas de la API: Lo que el año 2026 nos ha enseñado hasta ahora
Tabla de contenido
Las APIs son el componente que une las aplicaciones. Sirven para autenticar usuarios, realizar pagos, realizar búsquedas y crear paneles de control. (Y a menudo, sin que los usuarios siquiera se den cuenta de su existencia). Sin embargo, a medida que han adquirido mayor poder, también se han convertido en un objetivo preferido para los atacantes.
En 2026, ese riesgo es más visible que nunca. Desde tokens robados hasta autorizaciones falladas, hemos visto cómo defectos discretos en las APIs pueden provocar incidentes de seguridad de gran envergadura. Este artículo analiza los mayores riesgos de seguridad de las API hasta la fecha este año. Y no solo en teoría, sino a través de ejemplos del mundo real.
Introducción
Las interfaces de programación de aplicaciones (APIs) están diseñadas para conectar sistemas, habilitar funciones y simplificar la complejidad. Pero esa misma simplicidad puede ocultar graves deficiencias de seguridad, especialmente cuando las API no están documentadas debidamente, están configuradas incorrectamente o están expuestas a Internet público.
A diferencia de las aplicaciones web tradicionales, las versiones de API no siempre tienen puertas de entrada claras. Muchas no aparecen en las exploraciones de seguridad. Algunas se implementan rápidamente, se prueban de forma aleatoria y se olvidan por completo. Pero para los atacantes, son puntos de entrada ideales.
Esta guía analiza los principales riesgos de seguridad de las API observados en las brechas del mundo real de este año. Ya sea que se estén detectando problemas de autenticación, una exposición excesiva de datos o ataques de inyección, estos incidentes ofrecen una visión práctica de cómo se está abusando de las API y cómo detenerlo.
Cómo llegamos aquí: El auge de la superficie de ataque de API
Las APIs se utilizaban como herramientas internas. Pero a medida que todo se trasladaba a la nube, como en el caso de la banca, los pagos, la sanidad y la logística, las APIs se volvieron públicas, interconectadas y expuestas.
Ahora están en todas partes. En aplicaciones móviles, servicios de backend, integraciones de terceros y dentro de los microservicios. Con cada nueva versión o lanzamiento de producto, más APIs se ponen en funcionamiento. Y no todas ellas están registradas.
Los equipos de seguridad se enfrentan ahora a tres problemas fundamentales al intentar proteger los procesos de API:
- Descubrir es difícilMuchas vulnerabilidades de API no se detectan mediante análisis tradicionales. Algunas no están documentadas o pertenecen a proyectos olvidados. Otras se encuentran en entornos de desarrollo pero aún aceptan solicitudes.
- El control de acceso es inconsistenteCada equipo maneja diferentes puntos de acceso a la API. Algunos utilizan claves API, otros se basan en flujos de OAuth obsoletos. Los mecanismos de autenticación varían… o incluso no existen. Esto hace que el acceso no autorizado sea un vector de ataque fácil.
- El superficie de ataque se sigue creciendoMás puntos finales significan más puntos de entrada potenciales (y vulnerabilidades de seguridad). Cada uno maneja la entrada de datos del usuario, los permisos y la información confidencial de manera diferente. Todo ello se convierte en un objetivo fácil para los atacantes.
Es por eso Seguridad de la API Los riesgos se han convertido en la cuestión más importante.
Ejemplos de amenazas a la seguridad de las API en 2026
Examinemos algunos riesgos y tendencias de seguridad de las API en la vida real que se observarán en 2026.
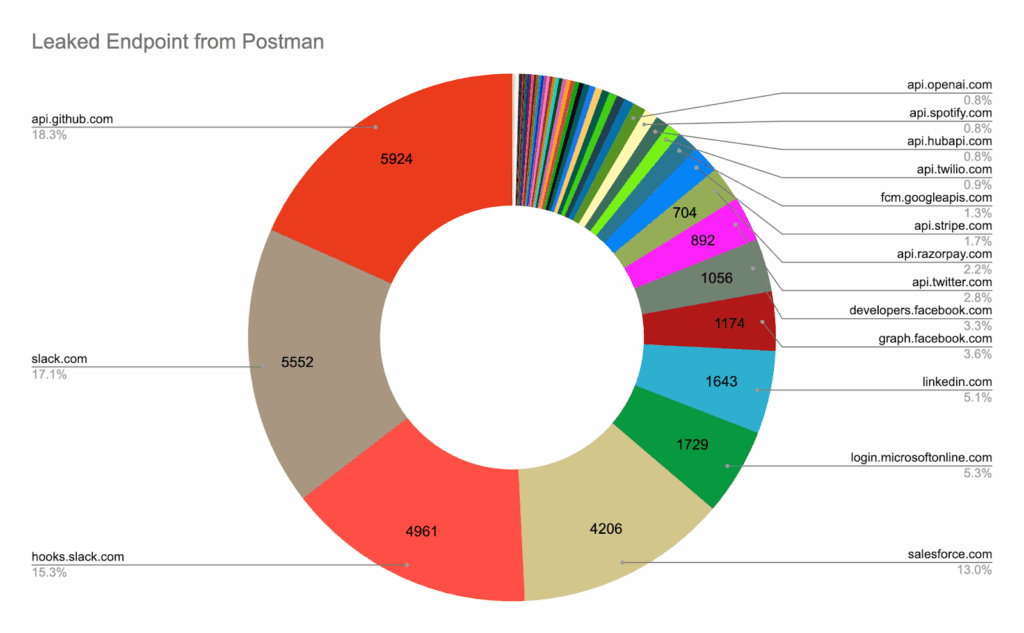
Las exposiciones del espacio de trabajo de Postman filtraron claves API y datos confidenciales reales
- Resumen: Las investigaciones revelaron que decenas de miles de espacios de trabajo públicos de Postman estaban expuestos a claves API en vivo, tokens de acceso y cargas útiles sensibles (incluyendo registros de salud y credenciales empresariales).
- ¿Qué salió mal?Muchos espacios de trabajo se compartían públicamente sin controles de seguridad. Los desarrolladores habían guardado fichas token, claves y registros de solicitudes reales que estaban accesibles a cualquier persona que tuviera el enlace.
- Por qué importaPostman se utiliza a lo largo del ciclo de vida de la API, pero no está diseñado como un gestor de secretos. Un espacio de trabajo expuesto puede dar a los atacantes acceso directo a los sistemas de producción.
Más de 95% de las organizaciones empresariales reportan incidentes de seguridad de API
- Situación actual: Estudios recientes de la industria muestran que más del 95% de las organizaciones encuestadas experimentaron al menos un problema de seguridad de API en los últimos 12 meses.
- Dónde están los fracasosLos principales riesgos de seguridad de las API reportados continúan siendo los ataques de inyección y la Autorización por Nivel de Objeto Rotto (BOLA), que juntos representan una parte significativa de todos los incidentes de seguridad. La exposición de datos confidenciales y la autenticación fallida siguen muy cerca detrás.
- ¿Qué hace que esto sea peor?La gran mayoría de los ataques a API se originan a partir de sesiones autenticadas, lo que demuestra que simplemente confiar en los tokens de acceso ya no es suficiente. Casi todos los ataques se dirigían a APIs orientadas al exterior. Lo alarmante es que solo una fracción de las organizaciones cuenta con una estrategia activa de gobernanza de postura.
- Por qué importa: Mala gobernanza e inconsistencia Seguridad de la API Ahora, los estándares están ralentizando la implementación de software en las empresas. Además, el código generado por las herramientas de IA generativa está introduciendo vulnerabilidades de API no verificadas en los entornos de producción.
Falsificación de solicitudes en el lado del servidor (SSRF) en las herramientas de IA
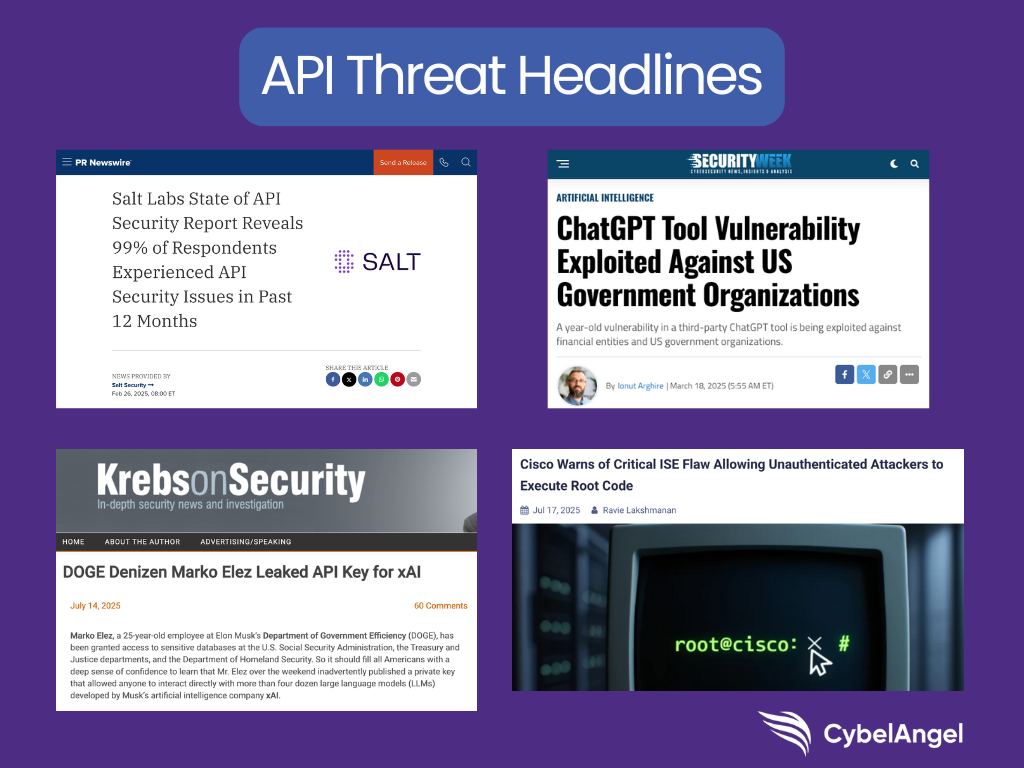
- ResumenLas vulnerabilidades de falsificación de solicitudes en el lado del servidor (SSRF) en integraciones de terceros y webhooks diseñados para sistemas de aprendizaje automático y servicios de inteligencia artificial continúan siendo objeto de ataques por parte de actores maliciosos.
- Dónde radica el falloLa validación incorrecta permite a los atacantes inyectar URL manipuladas en los parámetros de la API, redirigiendo los webhook del backend a endpoints maliciosos o a servicios de metadatos internos de la nube sin necesidad de autenticación.
- ¿Qué se expone?Los recursos de la red interna, los puntos finales API privados y los metadatos de las instancias en la nube se ponen en riesgo cuando faltan los correctos firewalls de salida y la desinfección de la entrada.
- Por qué importaA medida que las organizaciones conectan rápidamente los LLMs empresariales con APIs externas, los endpoints no verificados se convierten en puntos de entrada de alta prioridad para scripts automatizados de explotación.
Secretos expuestos y claves API codificadas en repositorios públicos
- ResumenLa verificación automatizada a través de repositorios de código público revela constantemente las claves de API de producción expuestas, los tokens de autorización y las cadenas de conexión a bases de datos que los desarrolladores han comprometido.
- Dónde se producen los fallosLos secretos suelen ser codificados de forma rígida dentro de los scripts o archivos de configuración durante la implementación rápida, evitando así las herramientas automatizadas de detección de secretos antes del lanzamiento.
- ¿Qué hace que esto sea peor?Las claves robadas a menudo siguen siendo válidas incluso después de que se conozca públicamente su contenido, debido a que las organizaciones carecen de procesos automatizados de rotación de claves y revocación de claves.
- Por qué importaUna única clave API filtrada puede otorgar acceso no autenticado a APIs posteriores, exponiendo registros de usuarios confidenciales en todos los entornos de la nube.
Omitidos de forma crítica los mecanismos de autenticación en las API de la infraestructura de redes
- ResumenLos defectos en las APIs de administración de los gateways de red y los motores de identidad permiten a atacantes no autenticados ejecutar código o comandos arbitrarios en los servidores subyacentes.
- ¿Qué pasa mal?Los puntos de acceso de API no validan correctamente la entrada del usuario, lo que permite a los atacantes engañar a los controladores del sistema para que acepten comandos no autorizados.
- ¿Qué está en riesgo?Las aplicaciones empresariales vulnerables exponen la infraestructura de backend, lo que permite a los atacantes obtener privilegios administrativos completos en todos los sistemas críticos.
- Por qué importaLas vulnerabilidades de la API de administración no requieren acceso ni credenciales existentes: una única solicitud HTTP no autenticada puede comprometer las operaciones básicas de la empresa.
Las causas de los fallos de la API de 2026
Se esperaría que el más grande Amenazas a los API Provenen de vulnerabilidades completamente nuevas o de exploits de última generación. Pero los datos actuales sobre seguridad revelan otra historia. Los problemas que estamos viendo en 2026 son en su mayoría casos recurrentes. Vamos a analizar los patrones que siguen apareciendo.
- La autenticación simplemente no es suficiente: Incluso cuando los usuarios están correctamente logados, eso no significa que deberían tener acceso a todo. La mayoría de los ataques a API se originan a partir de sesiones autenticadas, lo que significa que los atacantes entran por la puerta principal y luego se desplazan lateralmente para acceder a datos no autorizados.
- La gobernanza y la visibilidad están rezagadas: La mayoría de los equipos aún no tienen un inventario completo y en tiempo real de API ni políticas de seguridad centralizadas. Los puntos finales más antiguos no se supervisan, las API de terceros pasan por alto las evaluaciones de riesgo y solo una minoría de organizaciones cuenta con un marco activo de gobernanza de postura API.
- Los déficits de autorización están en todas partes: Las API a menudo no verifican si un usuario autenticado tiene permiso para acceder a un objeto específico. Por eso, la Autorización por Nivel de Objetos Rotos (BOLA) sigue encabezando la lista de API Security de OWASP como una de las vías más fáciles para que los atacantes aumenten los privilegios.

Cómo reducir los riesgos de seguridad de las API
Solucionar los problemas de seguridad de la API no significa reestructurar toda la arquitectura. La mayoría de los riesgos se pueden reducir realizando de forma constante los pasos básicos y proporcionando a los equipos de ciberseguridad visibilidad sobre lo que está expuesto en tiempo real.
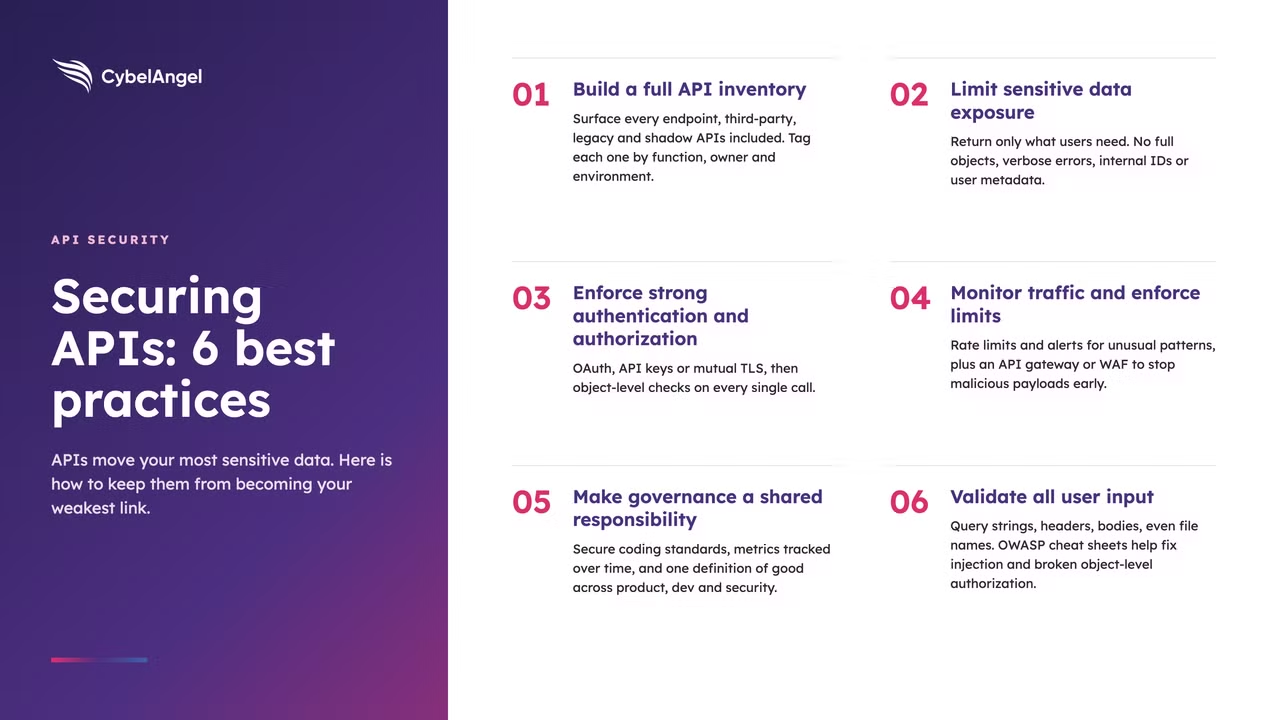
- Crear un inventario completo de API: No se puede proteger lo que no se puede ver. Use herramientas automatizadas de descubrimiento de API para identificar todos los endpoints, incluidos los servicios de terceros, las versiones antiguas y las API en segundo plano. Etiquetécelos por función, propietario y entorno.
- Limite la exposición de datos confidenciales: Devuelva solo los datos que realmente necesite el usuario. Evite enviar objetos completos o mensajes de error largos. Elimine los identificadores internos, los metadatos del usuario y cualquier otra información que pueda dar lugar a una violación de datos.
- Aplicar una autenticación y autorización robustas: Aplique una autenticación robusta (OAuth, claves API o TLS mutuo). Luego profundice aún más con una autorización granular. Cada llamada API debe verificar quién está haciendo la solicitud y si tiene permiso para acceder a ese objeto.
- Monitorar el tráfico y imponer límites: Configura límites de velocidad y alertas para detectar patrones inusuales. Utiliza una puerta de API o un WAF para detectar cargas maliciosas y detener los ataques comunes antes de que lleguen al backend.
- Considerar la gobernanza como una responsabilidad compartida: La seguridad no es una lista de verificación. Es un programa a largo plazo. Defina estándares de codificación seguros, supervise los indicadores a lo largo del tiempo y asegúrese de que los equipos de producto, desarrollo y seguridad sepan qué significa “bueno”.
- Validar toda la entrada del usuario: La entrada sin filtrar es una de las formas más comunes en las que los atacantes explotan las APIs. Verifique todo, como las cadenas de consulta, los encabezados, los cuerpos y incluso los nombres de archivos. OWASP tiene excelentes plantillas de trucos para ayudar a los desarrolladores a solucionar problemas como la inyección y la autorización defectuosa a nivel de objetos.
¿Necesita ayuda para automatizar los aspectos más complicados de sus medidas de seguridad, como la detección, el monitoreo y la detección?
CybelAngel le ayuda a descubrir los riesgos relacionados con las API en su ecosistema digital, incluidos los proveedores externos que no controla usted. Explore las soluciones de inteligencia de amenazas externas de CybelAngel para obtener más información.
Preguntas frecuentes
Porque autenticar a un usuario solo demuestra quiénes son, no lo que deberían poder tocar. Más de 90% de los intentos de ataque a API del mundo real ocurren dentro de sesiones válidas y autenticadas. Si su backend no realiza verificaciones de autorización a nivel de objeto en cada solicitud, cualquier usuario registrado puede intercambiar un ID de cuenta en el contenido de la solicitud y extraer datos que pertenecen a otra persona.
Los atacantes no navegan por los sitios web como los usuarios humanos; utilizan herramientas automatizadas para analizar bloques de IP, subdominios y registros históricos del DNS. Los puntos finales de prueba olvidados y las versiones de API heredadas permanecen activos en la nube y conectados a las bases de datos de producción. Debido a que los equipos internos se olvidaron de su existencia, estos puntos finales “ocultos” omiten las auditorías de seguridad y carecen de límites de velocidad, lo que los convierte en objetivos primarios.
Los asistentes de codificación de IA priorizan el código funcional y funcional sobre la arquitectura segura. A menudo generan manejadores de API estáticos que carecen de validación de entrada, omiten verificaciones de permisos a nivel de objetos o emiten cargas útiles excesivamente largas que contienen campos internos del banco de datos. Cuando los desarrolladores copian y pegan este código sin revisar, los endpoints inseguros terminan siendo implementados directamente en producción a velocidad de máquina.
Los API Gateways operan en el perímetro y inspeccionan las solicitudes entrantes en busca de formato válido, claves API y límites de velocidad. No comprenden los esquemas de la base de datos ni la lógica de negocio de la aplicación. Un gateway no puede determinar si el usuario A está autorizado para ver el documento #8492 o si ese documento pertenece al usuario B; solo el código de la aplicación o la capa de análisis de comportamiento pueden detectar ese desajuste.
Embalaje up
Las APIs impulsan casi todo lo que hacemos en línea. Pero cuando se manejan de manera inadecuada, también pueden crear vías secretas para que los atacantes se infiltren.
En 2026, los riesgos de seguridad de API no son necesariamente nuevos; simplemente están siendo explotados a mayor escala. Sin embargo, con la gestión adecuada, pruebas continuas y guías de actuación, se pueden mantener bajo control.
CybelAngel Ayuda a los equipos de seguridad a detectar APIs desconocidas, puntos finales expuestos y riesgos críticos antes de que se conviertan en brechas de datos.
Sobre el autor