El lado oscuro del Black Friday: estafas, imitaciones y abusos
Tabla de contenido
A medida que se acercan el Black Friday y la temporada navideña, los compradores están listos para aprovechar las mejores ofertas en línea antes de que se pierdan. Solo hay un problema: los hackers también están buscando su próximo objetivo para obtener unos ingresos rápidos durante las fiestas.
Los actores del mundo del ciberdelito cuentan con una serie de trucos para engañar a los compradores y conseguir que entreguen su dinero ganado con esfuerzo. Las falsas tiendas online, los dominios falsos y los resultados de SEO maliciosos en Internet dificultan que los clientes realicen compras en línea con confianza.
En 2026, los informes indican que habrá más de 50% empresas del sector minorista y de la hostelería enfrentar amenazas de seguridad de terceros, con 81% de los clientes afirmando que dejarían de hacer negocios con una empresa en línea tras una violación de datos.
Los ataques cibernéticos contra las empresas de venta al por menor ahora cuestan en promedio $3,8 millones por incidente. Cuando se produce una violación de datos, suele tardar aproximadamente 247 días para identificar y contener, Esto da a los hackers mucho tiempo para robar datos confidenciales de los clientes.
En este artículo exploraremos cómo la seguridad del comercio electrónico es más importante que nunca, cómo los hackers aprovechan las vulnerabilidades en línea y qué puedes hacer para prevenir el fraude en el comercio electrónico.
El papel de la IA en el fraude en el comercio electrónico
En 2026, los ciberdelincuentes están utilizando la inteligencia artificial generativa para lanzar sitios web fraudulentos, generar reseñas falsas y fabricar identidades sintéticas con el fin de estafar a los consumidores.
La inteligencia artificial y los deepfakes dificultan aún más que los clientes discernan si un sitio web es legítimo, lo que conduce a la pérdida de credenciales y a la divulgación de información financiera confidencial. Según estimaciones de la industria, el daño global total causado por el ciberdelito y la fraude potenciado por la IA sigue siendo elevado. $10,5 billones anuales.
Los hackers utilizan la IA para:
- Cree correos electrónicos y mensajes de texto de phishing convincentes Esto imita las ventas y los descuentos de las marcas. Esta forma de ingeniería social aprovecha la confianza del cliente, especialmente durante la temporada de vacaciones.
- Generar identidades sintéticas Esto evita los rigurosos requisitos de Know Your Customer (KYC) tradicionales. La producción masiva de identidades de clientes sintéticas permite a los actores del crimen cibernético solicitar cuentas comerciales ilegales.
- Implementar bots Los hackers utilizan bots para automatizar la toma de control de cuentas, las compras falsas y la recopilación de información sobre precios con el fin de hacer que sus sitios web falsos parezcan legítimos.
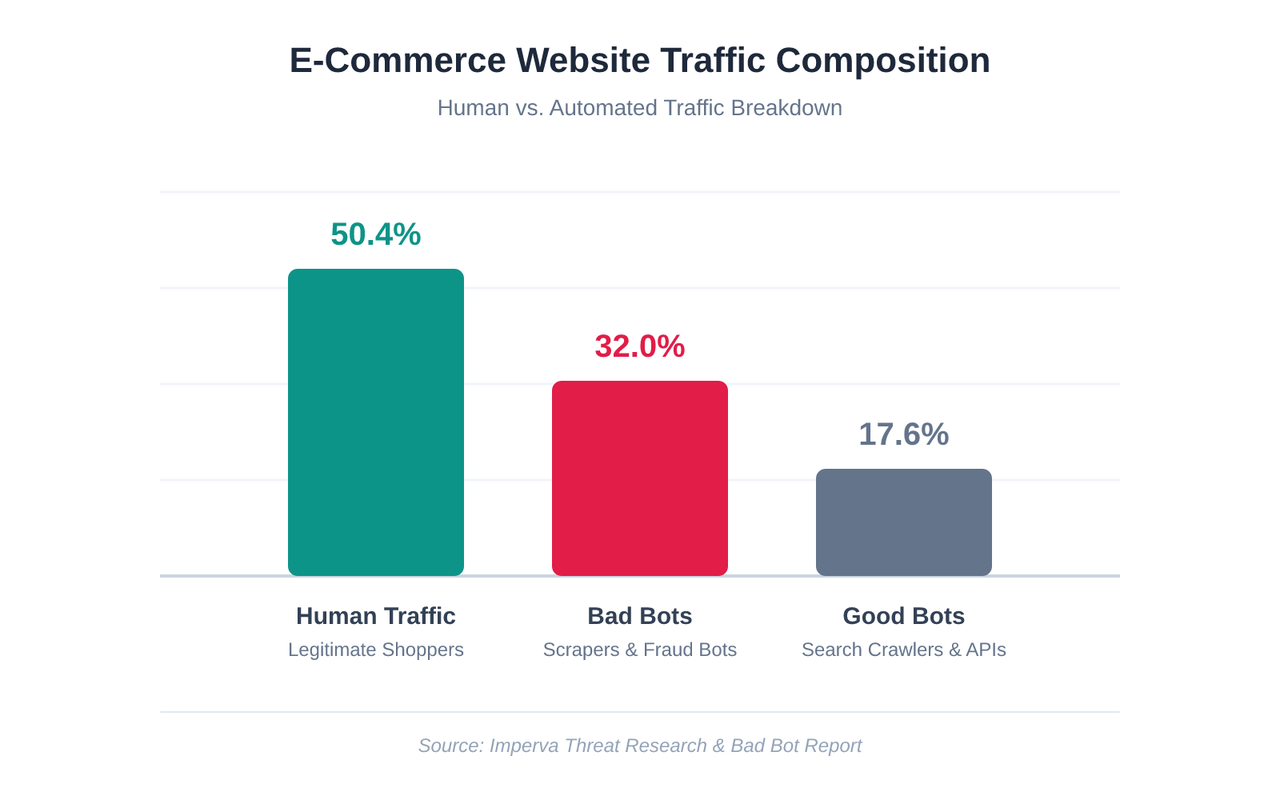
El uso de la inteligencia artificial en el fraude en el comercio electrónico socava las prácticas tradicionales de verificación, aumentando los riesgos en toda la industria.
La compra online y el aumento de las áreas de ataque
Los clientes no solo compran en ordenadores de escritorio; también lo hacen a través de aplicaciones móviles o a través de las redes sociales. El creciente espacio de ataque del comercio electrónico crea nuevos canales para que los hackers aprovechen la confianza de los clientes.
Las áreas comunes que los hackers aprovechan incluyen:
- API no aseguradas que conectan sistemas de backend. Los hackers pueden explotar APIs vulnerables para obtener acceso al backend, robar datos de los clientes y manipular las transacciones.
- Controlos de seguridad inconsistentes en varios canales. Los actores de amenazas pueden intentar obtener acceso a través de la tienda web para escritorio o la tienda web para dispositivos móviles, aumentando así su probabilidad de éxito.
- Campañas de phishing en las redes sociales. Los hackers utilizan cuentas en redes sociales para realizar ataques de phishing que se hacen pasar por marcas conocidas con el fin de engañar a los clientes y obtener sus datos confidenciales.
- Pinturas falsas de tiendas. Los hackers pueden falsificar sitios de comercio electrónico que imitan marcas reputadas utilizando bots para extraer todo el catálogo de productos. La falsificación dificulta que los clientes distingan los esquemas de fraude de las marcas legítimas, erosionando así la confianza de los clientes.
Las empresas grandes y pequeñas son vulnerables a los actores de amenazas, especialmente durante la temporada de vacaciones. Las tiendas de e-commerce deben contar con una seguridad adecuada para evitar que estos actores accedan a sus sistemas.
9 formas en que los hackers roben datos de los clientes a través de empresas de comercio electrónico
¿Cómo los hackers penetran en los sistemas de una empresa? Los actores de amenazas utilizan una variedad de técnicas para obstaculizar las operaciones empresariales.
1. E-skimming
También conocido como skimming digital, los ataques de e-skimming permiten a los hackers obtener acceso no autorizado a la información de pago del cliente al insertar código malicioso en el sitio web de comercio electrónico.
Los atacantes se enfocan en las páginas de pago de las tiendas online para recopilar datos de tarjetas de crédito, nombres de clientes y direcciones de facturación. Luego, estos datos confidenciales son enviados a un servidor controlado por el atacante para lanzar futuros ataques cibernéticos.
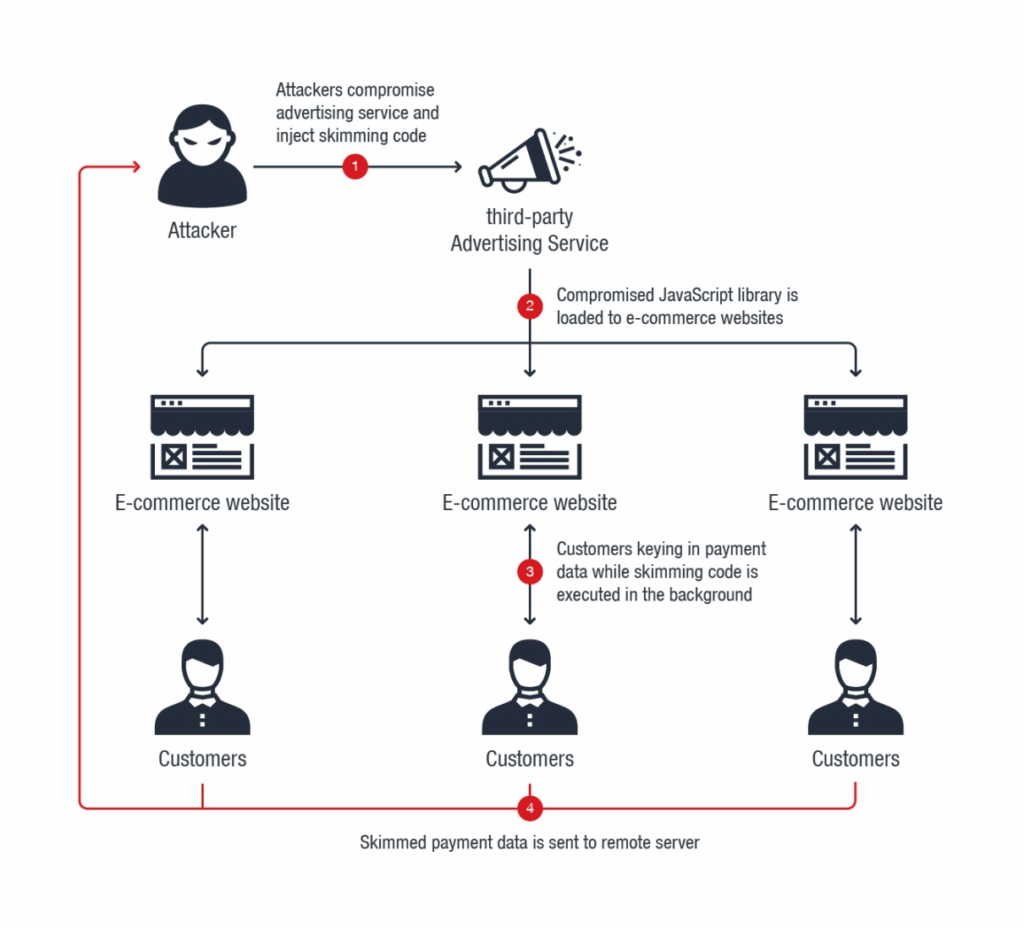
Los ataques de E-skimming utilizan APIs y cadenas de suministro de terceros comprometidos para ocultar el código malicioso dentro de cadenas JavaScript más largas que se cargan en el sitio de comercio electrónico.
2. Ataques Magecart
Los ataques Magecart son un subconjunto de los ataques de skimming digital que se dirigen a empresas online con el objetivo de robar la información de pago de los clientes. En lugar de tener un único atacante malicioso, los ataques Magecart son orquestados por un equipo de hackers que aprovechan vulnerabilidades de terceros en plataformas de comercio electrónico.
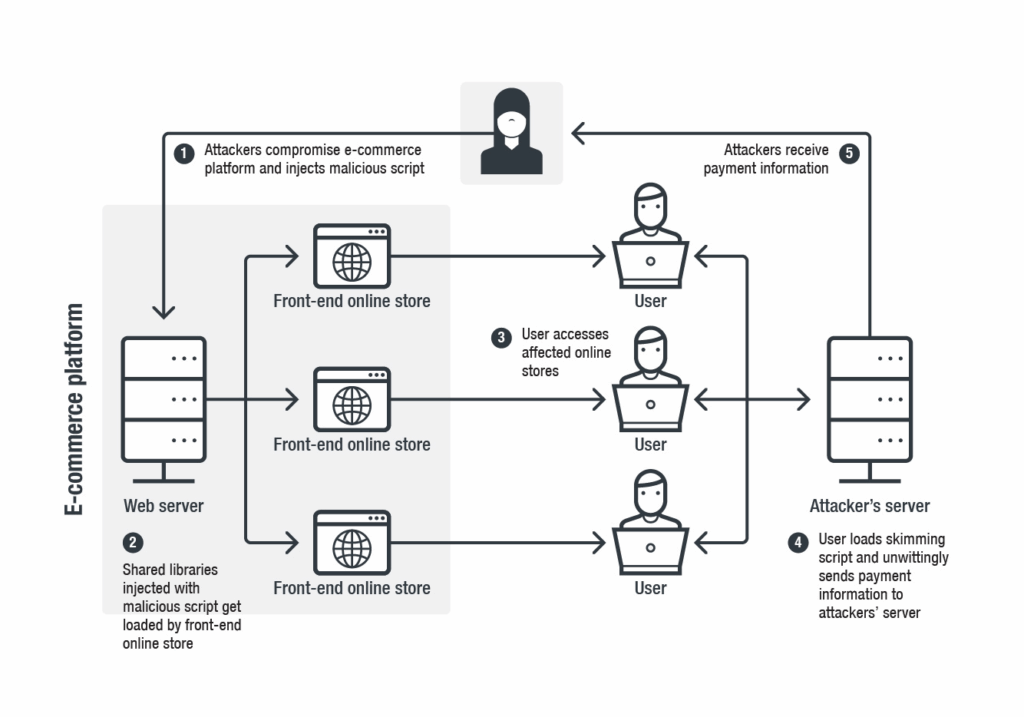
Los ataques Magecart se producen dentro del navegador, lo que dificulta su detección. El código malicioso utilizado suele estar oculto dentro del código legítimo del sitio web, lo que significa que no puede ser detectado por los firewalls de las aplicaciones web (WAF).
3. Imitación de marcas
Los cibercriminales utilizan marcas conocidas y de confianza para engañar a los clientes y obtener su información confidencial. Al crear sitios web y dominios falsos, los hackers pueden hacerse pasar por marcas confiables para recopilar información sensible y enviarla a su propio servidor para su venta en la web oscura.
Los hackers a menudo reproducen los logotipos de las marcas y los diseños de los sitios web, incluso enviando correos electrónicos de phishing o mensajes de texto a las víctimas para recopilar información sin que estas se den cuenta.
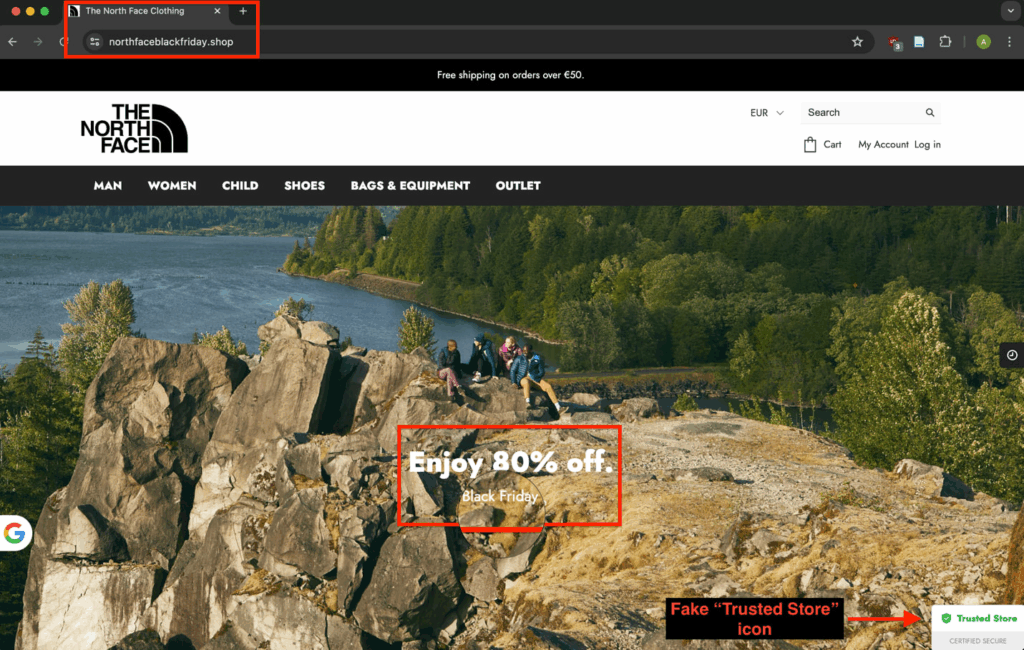
Atacos de imitación de marcas Por lo general, ocurren durante los períodos de compras más intensos, como el Black Friday o el Cyber Monday, con descuentos falsos para crear una sensación de urgencia.
4. Explotación de plugins de terceros
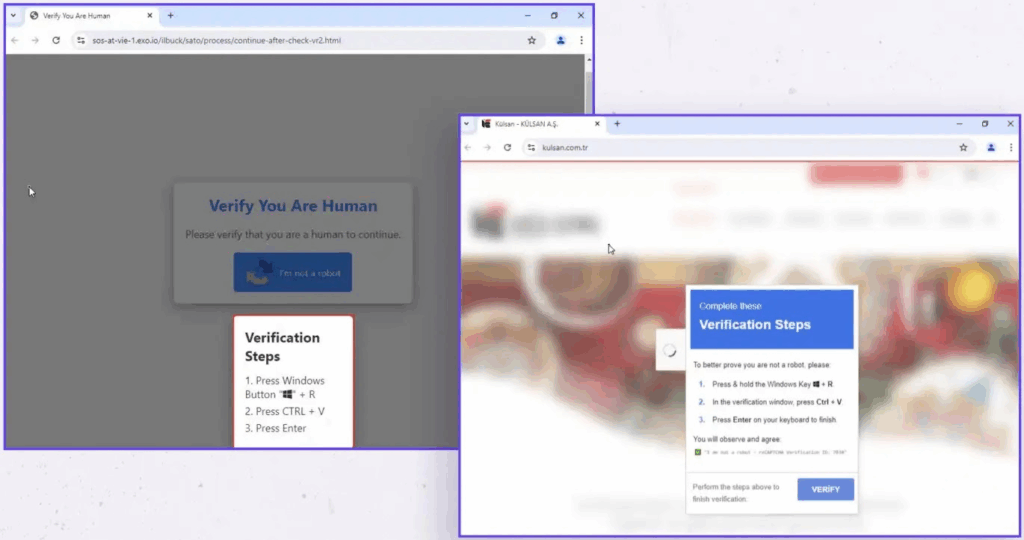
Otra forma en que los hackers pueden obtener acceso a datos personales es explotar plugins de terceros. El comercio electrónico moderno se basa en un ecosistema interconectado de proveedores externos para gestionar la cadena de suministro. Con cada nuevo proveedor externo, el riesgo de abusos aumenta.
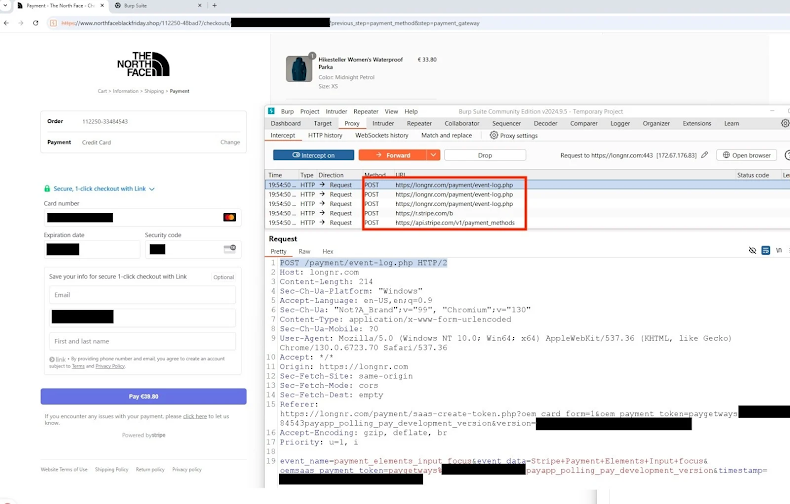
Los ciberdelincuentes se enfocan en plugins mal configurados utilizados por sitios de comercio electrónico para gestionar el procesamiento de pagos, análisis, marketing o atención al cliente, mediante la detención de los tokens de acceso. Luego, los hackers pueden acceder a cuentas, modificar los listados de productos o lanzar campañas fraudulentas.
Estos ataques ponen en riesgo la información y las bases de datos de los clientes: los exploits de plugins pueden exponer todas las bases de datos de los clientes, incluidas las informaciones financieras cifradas que pueden ser descifradas sin conexión a Internet.
Los plugins suelen tener permisos elevados para realizar funciones básicas, lo que significa que pueden pasar desapercibidos durante las auditorías de seguridad, lo que permite a los hackers obtener acceso persistente.
5. Robo de cuentas
Cuando los hackers obtienen acceso autorizado a una cuenta, pueden explotar datos guardados como detalles de tarjetas de crédito y direcciones de correo electrónico para cometer robos de identidad. La toma de control de cuentas (ATO) es una amenaza real, especialmente cuando se utilizan bots para realizar robos masivos de credenciales y ataques de fuerza bruta.
Las técnicas utilizadas para llevar a cabo las toma de control de cuentas incluyen:
- Recolección de credenciales: Los hackers exploran las anteriores violaciones de datos o compran datos robados en la web oscura para hacerse con los controles de las cuentas. Dado que muchos usuarios reutilizan las mismas contraseñas en diferentes sitios web, solo es cuestión de tiempo hasta que se viole una cuenta.
- Envenenamiento de credenciales o ataques de fuerza bruta: Los actores de amenazas utilizan bots para probar credenciales robadas en múltiples plataformas. Una vez que obtienen acceso, pueden continuar intentando más ataques de piratería de cuentas para llegar a objetivos de alto valor, como las cuentas bancarias en línea.
- Explotando la autenticación débil: Las cuentas que no cuentan con autenticación multifactor (MFA) son más fáciles de explotar. Los atacantes obtienen acceso al vulnerar preguntas de seguridad débiles o comprometiendo sitios que no aplican políticas de contraseñas sólidas.
- Captura de sesión: Los atacantes utilizan malware o ataques man-in-the-middle (MiTM) para interceptar los tokens de autenticación y el tráfico de inicio de sesión con el fin de comprometer la cuenta.
Los ataques de piratería de cuentas ponen en peligro la confianza de los clientes y también quitan fondos a las empresas. Los ciberdelincuentes pueden revender vales o tarjetas de regalo comprados en línea con fondos robados o revender datos de clientes en la red oscura. Recientes informes revelan que las empresas podrían perder decenas de millones de euros en ingresos anuales debido a la fuga de clientes tras una brecha de seguridad.
6. Abuso de API
Los hackers abusan de las APIs explotando autenticaciones débiles y puntos finales inseguros para obtener acceso no autorizado a las cuentas de los clientes.
Los sitios de comercio electrónico son conocidos por utilizar APIs para gestionar plataformas de pago, procedimientos de envío e inventario. Sin embargo, cuando estas APIs no están configuradas correctamente, pueden servir de puerta de entrada para los hackers.
Los ataques de relleno de credenciales en APIs pueden utilizarse para robar cuentas, extraer grandes volúmenes de información confidencial y eludir sistemas de pago. En algunos casos, los hackers realizan ataques de denegación de servicio distribuido (DDoS) para interrumpir temporalmente los procesos y continuar con el ataque sin que se detecte.
7. Ataques de scripting cruzado (XSS)
Para dañar el frontend de un sitio web, los actores maliciosos utilizan ataques de scripting cruzado (XSS) para comprometer cuentas y distribuir malware.
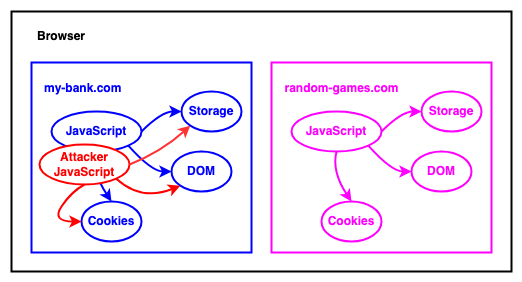
Los navegadores web utilizan el principio de la política de origen idéntico, una función de seguridad que garantiza que los datos de los sitios web se mantengan separados. En un ataque XSS exitoso, el atacante puede subvertir la política de origen idéntico engañando al sitio objetivo para que ejecute código malicioso. Los hackers inyectan código malicioso a través de JavaScript para robar cookies, hacerse con el control de las sesiones, redirigir a los usuarios o realizar acciones no autorizadas.
Los sitios de comercio electrónico son un objetivo ideal para los ataques XSS debido a la alta confianza de los clientes en las compras en línea y a los valiosos datos de clientes que contienen.
8. Inyecciones SQL maliciosas
To steal data or even take full control of backend databases, hackers use SQL injections. These kinds of attacks are easy to exploit and can directly expose sensitive data stored in a website’s database. For this reason, most data breaches are the result of SQL injections.
Classic SQL injection (sometimes called band injection) adds parameters to the user‘s input to reveal the username and password when logging into a website. This code injection bypasses login authentication, giving the hacker access.
Here’s a comparison table of the main types of SQL injections:
| Type of SQL Injection | How It Works | Example Technique | Impacto |
|---|---|---|---|
| Classic (In-band) | Attacker uses the same channel to inject and receive results. | OR '1'='1' in a login field. | Bypass authentication, access data directly. |
| Union-based | Uses the UNION operator to combine malicious queries with legitimate ones. | UNION SELECT username, password FROM users | Extracts data from other tables in the database. |
| Error-based | Exploits database error messages to reveal structure. | Forcing query errors to expose table/column names. | Reveals schema details, aiding further attacks. |
| Blind (Boolean-based) | Infers data by observing true/false responses. | AND 1=1 (page loads normally) vs. AND 1=2 (page changes). | Slowly extracts data without visible errors. |
| Blind (Time-based) | Uses delays to infer conditions. | IF(condition, SLEEP(5), 0) | Confirms database details by measuring response time. |
| Out-of-band | Uses external channels (DNS/HTTP requests) triggered by the database. | Database sends data via DNS lookup. | Useful when in-band and blind methods fail. |
9. Ataques de ransomware
Ransomware attacks can cripple business operations, leading to significant financial losses, downtime, and potential loss of customer data. In some cases, paying the ransom does not guarantee the safe return of the data.
Cybercriminals are well aware that many e-commerce sites have security issues and lack proper security solutions. When faced with a ransomware attack, retailers are more likely to pay the ransom than risk further downtime.
According to recent reports, ransomware attacks in the retail sector globally have spiked dramatically, with nearly 60% of impacted retailers opting to pay ransoms. Major international retailers continue to experience operational disruptions and lost consumer trust following large-scale incidents.
Medidas de seguridad defensivas para implementar
To combat evolving cyber threats, e-commerce sites must implement security controls and procedures.
Here are some security measures to keep in mind when launching your e-commerce site.
1. Cumplir con los estándares de regulación
El Payment Card Industry Data Security Standard (PCI DSS) was developed in 2004 to enhance card payment account security. PCI DSS provides merchants with a structured framework that includes 12 core requirements and encourages integrating security measures to stop financial fraud.
Compliance under PCI DSS v4.0 is strictly enforced, with mandatory client-side script monitoring and phishing-resistant multi-factor authentication controls.
Some of the updates include:
- The use of cryptographic hashes to render Primary Account Numbers (PAN) unreadable.
- Required multi-factor authentication for all (non-administrative) access.
- Clarifying requirements for managing payment page scripts.
Specifically within Europe, General Data Protection Regulation (GDPR) applies to all aspects of data protection in Europe and nationally.
For e-commerce, GDPR requirements are essential for managing sensitive customer information such as name, address, payment details, and order history. Negligently handling this data can result in a violation, including fines.
2. Implementar pasarelas de pago seguras
Payment gateway security ensures that vendors manage customer transactions in a safe and secure manner.
Secure payment gateways:
- Encrypt customer data, including payment information.
- Connects the vendor‘s payment processor securely to the customer-facing checkout.
- Forwards the transaction securely to the vendor‘s bank, verifying transaction details.
- Minimize and reduce fraudulent transactions, preventing e-commerce fraud.
3. Ejecutar la protección antivirus
Running a comprehensive antivirus software is essential to stopping cybersecurity threats before they escalate.
Online stores process large volumes of personal and financial information, making them prime targets for malware, ransomware, and phishing attacks. Antivirus solutions provide real‑time scanning, threat detection, and system monitoring to block malicious software before cybercriminals make off with valuable customer data.
4. Invertir en pruebas de penetración
Penetration testing or ethical hacking helps e-commerce brands identify, test, and highlight vulnerabilities in their e-commerce systems.
Pentesters can evaluate how effective your current cybersecurity protocols are and if they can be breached.
5. Monitorar la actividad sospechosa
Monitoring your entire e-commerce IT ecosystem end-to-end ensures that malicious flags are seen and dealt with.
Real-time monitoring of your external attack surface can identify vulnerable APIs, detect shadow assets, and help your team prioritize cybersecurity efforts in a risk-driven approach.
6. Verifique su sitio web con certificados SSL
SSL certificates verify the website owner and encrypt traffic to prevent abuse.
- Provides web browser encryption: SSL/TLS encryption uses a mix of public-private keys and symmetric cryptography to protect the data exchanged. SSL/TLS uses message authentication codes (MACs) to ensure the data isn’t altered in transit.
- Ensures HTTPS: The most secure way of connecting to a website, HTTPS ensures that all web traffic is encrypted. When active, users can recognize it by the padlock icon in the URL bar.
- Authenticates browser sessions: SSL certificates verify that a user is connecting to the correct server (owned by the e-commerce site and not a hacker). This protection prevents domain spoofing.
7. Desarrollar un plan de respuesta a incidentes
Planning for what to do when a breach occurs is important for all businesses. Business owners should ensure that their incident response plan includes learnings from past cyber attacks, a zero-trust policy for all administrative controls, and a comprehensive data backup plan.
Preguntas frecuentes
Las empresas de comercio electrónico pueden implementar una estrategia de seguridad en múltiples niveles que abarque toda la superficie de ataque. Consideren toda la superficie de ataque, incluidos los APIs y los puntos finales vulnerables, los controles de seguridad para los proveedores de servicios de terceros, la infraestructura en la nube y las tiendas web. Abordar los posibles riesgos de seguridad antes de que ocurran es crucial para evitar las violaciones de datos.
Strong passwords including letters, numbers, and symbols ensure that passwords can‘t be easily guessed by attackers. Brute force attacks, when multiple combinations are tried, often result in exposed user accounts if passwords are too short or simple. See our article for password best practices.
Para evitar el robo de cuentas, las empresas de comercio electrónico pueden implementar controles de acceso seguros, como la autenticación multifactor (MFA) y la monitorización en tiempo real de la actividad de las cuentas para detectar actividades sospechosas. La prevención es clave para impedir que los hackers obtengan acceso no autorizado.
Durante la temporada de vacaciones, los sitios de comercio electrónico experimentan un aumento del tráfico y de las transacciones, lo que los convierte en objetivos ideales para los ciberataques. Utilice pasarelas de pago compatibles con el PCI DSS que utilicen cifrado para todas las transacciones, monitoree ataques de skimming estilo Magecart en las páginas de pago y use monitoreo en tiempo real para detectar anomalías en los intentos de inicio de sesión.
Para proteger los datos de los clientes, los sitios de comercio electrónico pueden implementar la encriptación de todos los datos de los clientes en tránsito y en reposo mediante certificados SSL, evitando la interceptación por parte de los hackers. La tokenización puede reemplazar los datos confidenciales de los titulares de tarjetas con tokens únicos, reduciendo la exposición potencial. Además, aplique controles de acceso basados en roles, permitiendo que solo el personal autorizado pueda ver los datos confidenciales.
Terminando
E-commerce cybersecurity is the foundation for safe shopping in our modern world. Investing in strong security measures can help e-commerce brands stay ahead of evolving attack methods, while lowering risk and protecting customers.
With the right protection, e-commerce brands can protect their revenue and reputation, building trust across the digital landscape.
Sobre el autor