UTA0576: 6 cosas que debes saber sobre el nuevo actor de amenazas emergentes de 2026
Tabla de contenido
¿Cómo se ve un nuevo actor de amenazas cuando aparece en octubre de 2026? En el caso de UTA0576, parece ser tres vulnerabilidades no reveladas de día cero, acceso administrativo a un dispositivo VPN completamente parcheado, recolección directa de credenciales del Active Directory y claves de recuperación de BitLocker, y técnicas de ingeniería social que no dejan rastros de malware ni de shell web. También parece que el segundo actor de amenazas nombrado, Volexity, ha identificado esta situación este año utilizando un guion casi idéntico contra la misma categoría de infraestructura empresarial.
Aquí está lo que debe saber a medida que se desarrolla esta noticia.
1. UTA0576 es una designación completamente nueva, parte de un patrón que se repetirá en 2026, con actores previamente desconocidos que ganarán visibilidad pública.
El 13 de octubre de 2026, la empresa de ciberseguridad Volexity Se reveló la designación UTA0576 para un actor de amenazas previamente desconocido que identificó durante la investigación de actividad sospechosa en una máquina de VPN de Ivanti Connect Secure (ICS) perteneciente a uno de sus clientes de monitoreo. La investigación comenzó el 5 de octubre y la reconstrucción forense estableció que UTA0576 estaba operando dentro del entorno desde el 3 de octubre, dos días antes de que el equipo de Volexity detectara la actividad. Firma de inteligencia de amenazas Defused confirmado de forma independiente La actividad de explotación en la naturaleza comenzará el 1 de octubre.
Volexity no vincula a UTA0576 a ningún grupo conocido de actores de amenazas y ha evaluado con poca confianza que UTA0576 está motivado por objetivos criminales en lugar de espionaje, basándose en el perfil específico del objetivo y en las actividades de explotación posteriores observadas. Esa evaluación es explícitamente de baja confianza porque la operación se interrumpió antes de que pudieran inferirse los objetivos completos de UTA0576 a partir de las actividades posteriores.
La aparición de UTA0576 se enmarca en un patrón más amplio de 2026 en el que actores previamente desconocidos ganan visibilidad reconocida, a menudo junto con nuevas revelaciones de días cero contra la infraestructura de perímetro. Tal como lo documentó SecurityWeek, Volexity ha investigado múltiples operaciones distintas de actores desconocidos a lo largo del año, y la frecuencia con la que se están registrando nuevas designaciones de UTA es en sí misma una señal: la población de actores amenazantes visible para los defensores de las empresas está creciendo más rápido que la capacidad de atribución de la industria para mantener el ritmo.
2. La cadena de tres vulnerabilidades de Ivanti, y Ivanti lo sabía parte de ella desde junio
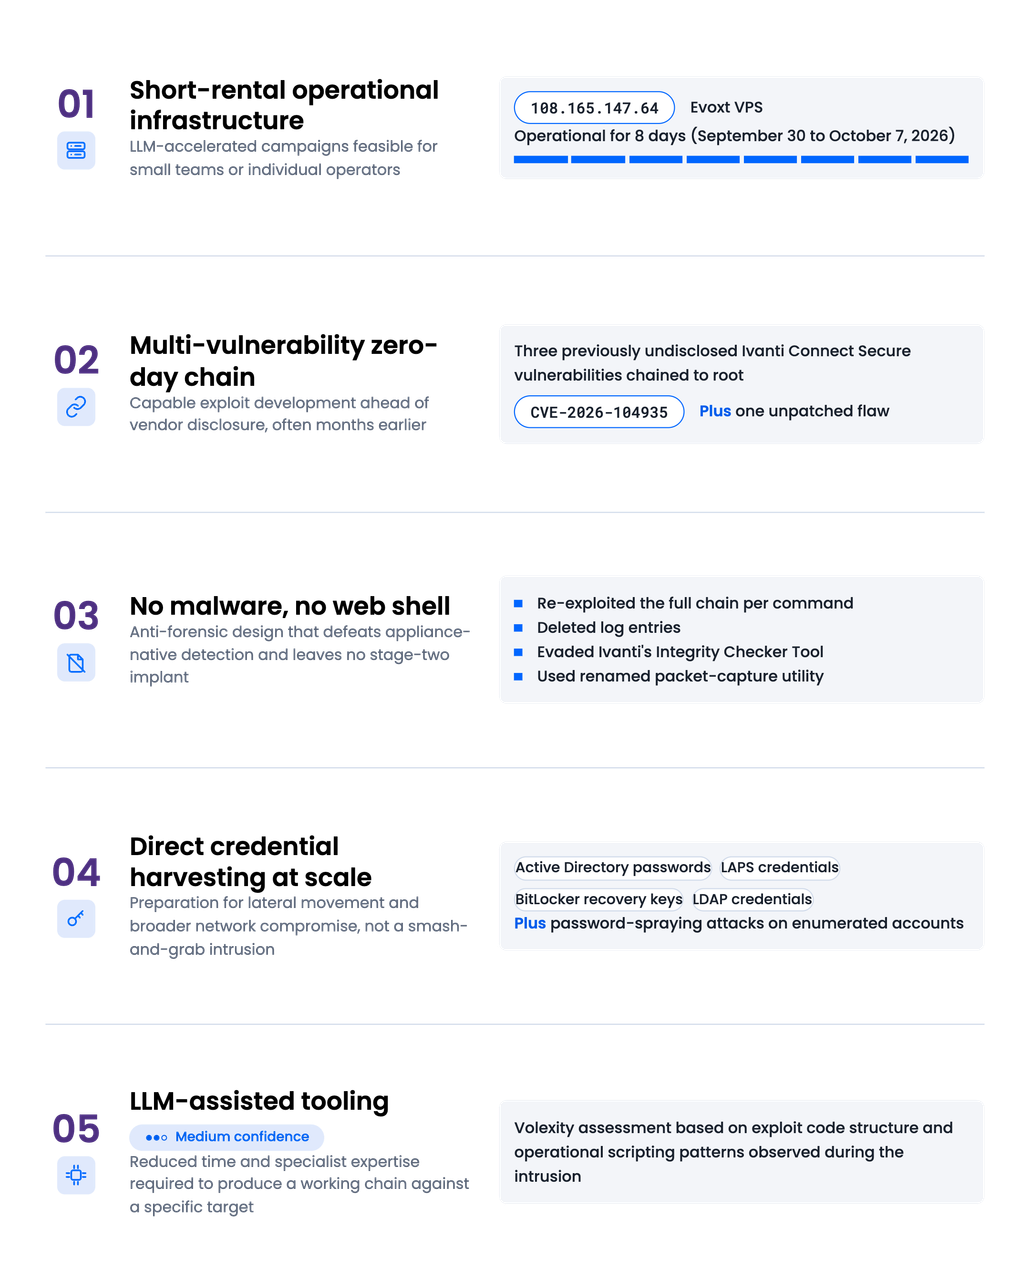
La cadena de exploits de UTA0576 combina tres vulnerabilidades no reveladas previamente en Ivanti Connect Secure. Las dos primeras, rastreado junto con el CVE-2026-104935, Son un fallo de bypass de autenticación y de ejecución remota de código que permite a un atacante remoto no autenticado ejecutar comandos desde el dispositivo. cgi-server user. La tercera vulnerabilidad, una vulnerabilidad de escalamiento de privilegios que eleva al atacante a cgi-server El root se rastrea de forma independiente y seguirá sin solucionarse hasta el 14 de octubre de 2026.
CVE-2026-104935 tiene una puntuación de CVSS de 8,6 y Ivanti la clasifica como de alta gravedad. Los defectos afectan a las versiones ICS 22.8R2.4 y anteriores, 25.1.2.2 y anteriores, y 25.1.1.1 y anteriores. Las versiones parcheadas son 22.8R2.5, 25.1.3.0, 25.1.3.1 y 25.1.1.2. Se han identificado en todo el mundo más de 5.600 dispositivos ICS expuestos a Internet. CISA añadió CVE-2026-104935 al catálogo de KEV el 13 de octubre y ordenó a las agencias civiles federales que aplicaran el parche antes del 16 de octubre.
El detalle cronológico que los defensores deberían tomar en serio es la propia declaración de Ivanti sobre lo que sabía y cuándo lo sabía. Según Cybernews, Ivanti se dio cuenta de la cadena completa de exploits casi dos semanas antes del anuncio público del 13 de octubre y había descubierto inicialmente una parte de la cadena de vulnerabilidades durante controles internos de seguridad en junio, aproximadamente cuatro meses antes de que el comunicado público llegara al público. Ese intervalo entre la conciencia del proveedor y el anuncio público fue el lugar donde operó UTA0576.
3. UTA0576 no implementó ningún malware ni web shell: Volexity comparó explícitamente la táctica con la campaña de SonicWall de UTA0533.
La ausencia de malware es la característica más inusual de la ingeniería de ataque de UTA0576 y la que hace que las técnicas de este actor de amenazas merezcan la atención cercana de los equipos de seguridad. Mientras que la mayoría de las intrusiones en dispositivos VPN en 2026 siguieron el patrón de Citrix Bleed y Fortinet SSL-VPN, que consistía en implementar malware o web shells personalizados para la persistencia, UTA0576 no hizo nada.
En cambio, el grupo volvió a ejecutar toda la cadena de exploits para cada comando que necesitaba ejecutar. Cada acción individual en el dispositivo comprometido (lectura de archivos, descarga de credenciales, consulta de registros, comando de salida) era precedida por una nueva ejecución de la cadena de tres fallas. Este diseño logra dos objetivos defensivos simultáneamente: no deja ningún artefacto persistente para que la detección de endpoints estándar o de telemetría de dispositivos pueda captarlo, y no deja ningún implante de segundo nivel que los investigadores forenses puedan recuperar y atribuir. UTA0576 también eliminó los archivos temporales, eliminó sus propias entradas de los registros de depuración e auditoría de Linux de Ivanti, restauró los valores de memoria y de configuración modificados al estado anterior a la explotación, y utilizó un utilitario de captura de paquetes renombrado para integrarse en la herramienta administrativa legítima. La estrategia de trabajo del grupo evadió específicamente la herramienta de verificación de integridad propia de Ivanti, que es el estándar de referencia forense a nivel de dispositivo que la mayoría de los clientes de Ivanti utilizan.
El artículo de Volexity establece una conexión crítica que vale la pena conservar en el feed de inteligencia de amenazas de su organización. Volexity tiene comparó explícitamente la táctica de trabajo de UTA0576 con otra amenaza recientemente identificada., UTA0533, que la empresa identificó en julio de 2026 como el operador que explotaba los dispositivos VPN de la serie SonicWall Secure Mobile Access (SMA) 1000. UTA0533 comenzó a explotar dos días sin protección de SonicWall SMA, CVE-2026-15409 y CVE-2026-15410, ya en junio de 2026, aproximadamente tres semanas antes del anuncio público de SonicWall el 14 de julio. A diferencia de UTA0576, UTA0533 no implementó malware en los dispositivos SonicWall comprometidos, incluidos un webshell denominado ORANGETAIL y un binario de escalamiento de privilegios llamado ROOTRUN. La paralela arquitectural sigue siendo lo que importa: múltiples vulnerabilidades anteriormente no reveladas, concatenadas, contra dispositivos VPN empresariales, con técnicas de ingeniería social que derrotan la detección nativa del dispositivo. Dos actores de amenazas distintos convergieron en la misma categoría de infraestructura en un período de tres meses, ambos nombrados por Volexity y ambos explotando múltiples días sin protección antes del anuncio del fabricante, lo que no es una coincidencia sino un patrón.
4. Los objetivos de la ciberataque en las empresas modernas son los siguientes: AD, LAPS, BitLocker, LDAP
Una vez que UTA0576 logró el acceso root en el dispositivo ICS, la actividad de explotación del grupo se centró inmediatamente en la recolección de credenciales, en lugar de en una investigación más amplia o movimientos laterales. Los tipos específicos de credenciales que UTA0576 se enfocó en son los que desbloquean la infraestructura empresarial en la etapa más avanzada: las credenciales LDAP almacenadas en el propio dispositivo ICS, las contraseñas de los usuarios y cuentas de servicio de Active Directory, las contraseñas de la solución LAPS (Local Administrator Password Solution) para los endpoints conectados a la red de la empresa y las claves de recuperación de BitLocker almacenadas en Active Directory para las flotas de estaciones de trabajo y portátiles. eSecurity Planet resumió El enfoque en el robo de credenciales como la característica operativa práctica de un grupo que se prepara para establecer un acceso de larga duración a toda la red más amplia.
Luego, UTA0576 realizó ataques de filtración de contraseñas contra las cuentas de Active Directory que había enumerado durante la reconcepción, que es la práctica operativa de un grupo que se prepara para establecer un acceso persistente a través de toda la red en lugar de extraer una única carga útil y salir del sistema. El grupo también extrajo datos de captura de paquetes sin procesar del dispositivo ICS, lo cual resulta útil para analizar el tráfico de credenciales que pasa a través de la VPN fuera del dispositivo. Volexity evalúa con gran confianza que las acciones observadas por UTA0576 indican la preparación para un movimiento lateral y un mayor compromiso de la red de la víctima, y no una invasión de tipo ’robar y salir».
5. La actividad comercial asistida por LLM es un patrón que se verá repetido en 2026 por muchos actores emergentes, y no solo en UTA0576
El artículo de Volexity señala explícitamente el papel de los grandes modelos de lenguaje en el entorno de trabajo de UTA0576. La empresa evalúa con una confianza moderada que UTA0576 utiliza LLMs tanto para el desarrollo de exploits como para la actividad posterior a la explotación, basándose en las características estructurales del código de los exploits y en los patrones de scripting operativo observados durante la intrusión.
6. ¿Qué deben hacer los equipos de seguridad de las empresas ahora?
Si su organización utiliza Ivanti Connect Secure en cualquier configuración, se deben realizar tres acciones en orden de prioridad.
En un plazo de 24 horas: Compruebe que todos los dispositivos ICS de su entorno hayan sido actualizados a una versión parcheada (22.8R2.5, 25.1.3.0, 25.1.3.1 o 25.1.1.2). Suponga que cualquier dispositivo que esté ejecutando una versión no parcheada entre el 1 y el 13 de octubre podría haber sido explotado por UTA0576 o por otro actor con conocimiento de la cadena, y considere que esos dispositivos están comprometidos hasta que una investigación forense demuestre lo contrario. La ausencia de un shell web o de malware en el dispositivo no excluye la intrusión, y las exploraciones estándar de los dispositivos no detectarán la ingeniería de ataque de UTA0576.
En una semana: Rota los credenciales de cada tipo que se sabe que ha sido objetivo de UTA0576. Esto incluye credenciales de dominio LDAP almacenadas en el dispositivo ICS, contraseñas de Active Directory para cuentas que podrían haber sido enumeradas a través del dispositivo, contraseñas LAPS en toda la flota de endpoints conectados al dominio y claves de recuperación de BitLocker. Revise los registros de autenticación de Active Directory desde el 1 de octubre para detectar patrones de ataque con contraseña y actividad anómala en los servicios de cuenta. Si su organización opera dispositivos SonicWall Secure Mobile Access en paralelo con Ivanti Connect Secure, Extender la misma rotación de credenciales and forensic review to those appliances given UTA0533’s exploitation of a parallel zero-day chain against the SonicWall SMA product line earlier this year.
Desde el punto de vista estructural: Treat VPN appliances and perimeter access devices as high-value credential stores that attackers will specifically pursue, not as passive network plumbing. Gestión de la Superficie de Ataque de CybelAngel identifies the externally reachable Ivanti Connect Secure and SonicWall SMA instances in your organization and across your supply chain, the way an attacker would discover them. Inteligencia de Credenciales surfaces the Active Directory credentials, LAPS passwords, and BitLocker recovery keys that appear on dark web and underground sources when a VPN compromise cascades into broader credential exposure. Monitoreo de la Dark Web tracks the underground markets where emerging threat actors like UTA0576 and UTA0533 publish stolen credentials and session cookies for sale to downstream operators.
Preguntas frecuentes
UTA0576 is a previously unknown threat actor designation created by Volexity on October 13, 2026, during the firm’s forensic investigation of a chained three zero-day exploitation of an Ivanti Connect Secure VPN appliance. Volexity does not link UTA0576 to any known threat actor group and assesses the actor’s motivation as criminal rather than espionage with only low confidence.
UTA0576 chained three zero-day vulnerabilities in Ivanti Connect Secure. The first two, tracked together as CVE-2026-104935, are an authentication bypass and remote code execution flaw. The third is a privilege escalation vulnerability that elevates the attacker from the cgi-server user to root. Only CVE-2026-104935 has been patched. The privilege escalation flaw remains unpatched.
UTA0533 is a separate threat actor Volexity identified in July 2026, which began exploiting two SonicWall Secure Mobile Access (SMA) zero-days (CVE-2026-15409 and CVE-2026-15410) on June 22, 2026. Volexity does not link the two actors but has explicitly compared UTA0576’s tradecraft to UTA0533’s, noting that both actors chained multiple undisclosed vulnerabilities against enterprise VPN appliances. Unlike UTA0576, UTA0533 did deploy custom malware on the compromised SonicWall appliances, including the ORANGETAIL webshell and the ROOTRUN privilege-escalation binary.
UTA0576 deployed no malware and no web shell on the compromised appliance. The group re-ran the entire three-flaw exploit chain for every command it needed to execute, which left no persistent artifact for standard detection to catch. UTA0576 also deleted log entries, restored modified configurations, used renamed legitimate utilities for evasion, and evaded Ivanti’s own Integrity Checker Tool. Volexity assesses with medium confidence that UTA0576 uses large language models for exploit development and post-exploitation activity.
Las exploraciones estándar del sistema de archivos y la detección de web shell no identificarán de manera confiable la actividad de UTA0576. Para detectar esta actividad, se requiere una investigación forense de redes para detectar tráfico de salida anómalo a la dirección IP 108.165.147.64 o a una infraestructura similar de VPS de alquiler corto plazo, así como una investigación forense de la memoria en los dispositivos ICS que ejecutaban versiones sin parche durante el período comprendido entre el 1 y el 13 de octubre, y un análisis de los registros de autenticación para detectar patrones de ataque con contraseña contra las cuentas de Active Directory enumeradas a través de dispositivos ICS comprometidos.
Sobre el autor