حماية الديمقراطية: كيف يمكن للاتصالات الإلكترونية منع التدخل في الانتخابات الأمريكية
جدول المحتويات
التدخل الانتخابي ليس ظاهرة جديدة. ولكن مع تزايد الهجمات الإلكترونية، وحملات المعلومات الخاطئة عبر الإنترنت، والتدخل الأجنبي عبر الإنترنت، تزداد تحديات انتخابات الرئاسة الأمريكية هذه العام أكثر من أي وقت مضى.
لحسن الحظ، من خلال اعتماد التدابير الصحيحة للأمن السيبراني والتحلي بالبراعة، يمكن للولايات المتحدة أن تظل تحمي عملياتها الديمقراطية الرقمية.
في هذا المدونة، سنستكشف نطاق التدخل الرقمي في الانتخابات. (النسبة: البشرية هي أكبر تهديد), كما أن هناك تدابير أمنية رقمية وضعت لمنع حدوث ذلك في يوم الانتخابات الأمريكية في الخامس من نوفمبر 2024.
فهم التدخل الانتخابي في عصر التكنولوجيا الرقمية
لماذا تتعرض أمن الإنترنت للانتخابات للخطر في عام 2024؟ وما هي الآثار المترتبة على الولايات المتحدة؟ نتعرض إلى أربعة نقاط أساسية لفهم حجم التدخل الرقمي في الانتخابات.
1. الانتخابات العالمية هي الهدف الرئيسي للحرب السيبرانية
فيما يتعلق بالحرب السيبرانية التي تقودها “جهات فاعلة حكومية”، فإن الانتخابات العالمية ستكون الهدف الرئيسي في عام 2024. وهذا يعني أن أي دولة ترغب في التأثير على دولة أخرى ستقوم بتعطيل الانتخابات أولاً.
وبالتالي، فإن عملية الانتخابات في الولايات المتحدة، باعتبارها أول اقتصاد في العالم، تعد هدفًا رئيسيًا للجريمة السيبرانية، لا سيما بالنسبة لبلدان مثل الصين وروسيا وإيران وكوريا الشمالية.
في الدانش وثيقة تم نشر هذه التهديدات الواردة من بلدان أخرى من قبل المركز الوطني لمكافحة التجسس والأمن في الولايات المتحدة، وهي كالآتي:
- الهجمات الإلكترونية التي تستهدف البنى التحتية الانتخابية, مثل تسجيل الناخبين ومكاتب التصويت.
- الهجمات الإلكترونية الهدف من ذلك هو أهداف الأحزاب السياسية, ، الحملات والمسؤولين عنها، أو تلك التي تهدف إلى دعم أجندات أخرى.
- العمليات الانتخابية التأثير و تضليل المعلومات تهدف إلى التأثير على الرأي العام، على سبيل المثال عبر الشبكات الاجتماعية.
2. حددت لجنة الاستخبارات المالية الدولية ثلاثة مخاطر إلكترونية رئيسية
وبالمثل، وجهت وكالة الأمن السيبراني والأمن للمرافق (CISA) قائمة إلى التحديات التي ينبغي التغلب عليها في انتخابات هذا العام، على وجه الخصوص:
- الهجمات الإلكترونية من بلدان أخرى
- الفرق rançongiciels استخدمت لتولي السيطرة على قواعد البيانات الانتخابية
- مؤامرات المعلومات الخاطئة ضد المسؤولين الانتخابيين
لا سايزا تم إنشاءها نتيجة تدخل روسيا في انتخابات عام 2016 الأمريكية. اليوم، بفضل جهودهم، تُعدّ أنظمة الانتخابات “من البنى التحتية الحيوية”، مما يمنحها أولوية أكبر من جانب الحكومة الاتحادية.
3. الهجمات الإلكترونية قد بدأت بالفعل
في فبراير، في نيو هامبشاير، شجّعت مكالمات هاتفية مولّدة بالذكاء الاصطناعي الناس على عدم التصويت في انتخابات الرئاسة الأولية في الولاية. وكانت مكالمات الروبوت ترسل رسائل مثل: “من المهم الاحتفاظ بصوتك في انتخابات نوفمبر”.
في أبريل، تعرض مكتب الانتخابات في إحدى المجتمعات المحلية في جورجيا للهجوم. هجوم الكتروني الذي أجبره على إيقاف تسجيل الناخبين في الولاية، كإجراء احترازي. وربما يتعلق الأمر بـ هجوم بالبرمجيات الخبيثة.
4. الخطأ البشري: التهديد الأكبر لنظم التصويت
على الرغم من أن أفضل الأنظمة الأمن السيبراني إنها موجودة بالفعل، لكن الخطأ البشري يشكل أكبر تهديد للانتخابات الأمريكية. ومع وجود شبكة واسعة من الموظفين الانتخابيين والمتطوعين والناشطين، فإن فرص استغلالها من قبل المتسللين لا حصر لها.
على سبيل المثال، قد يكون موظف انتخابي ضحية هجوم حاسوبي:
- ممثل انتخابي قد يكون ضحية حملة سرقة المعلومات، مما يعرض قواعد بيانات الناخبين للخطر.
- يمكن للمتطوع مشاركة المعلومات عبر شبكة غير آمنة، حيث يمكن سرقتها واستغلالها بسهولة.
بغض النظر عن التدابير التكنولوجية المستخدمة، لا يزال بإمكان البشر أن يكونوا ضحايا لشبكات القرصنة الضارة وبرامج الفدية. مالفيالانتس, ، هجمات التصيد الاحتيالي وغيرها من أساليب الهندسة الاجتماعية التي قد تعرض الناخبين والمستبعدين للخطر.
7 دراسات حالات عن التدخل في الانتخابات
التدخل الانتخابي هو أحد أكبر التهديدات للأمن القومي للولايات المتحدة، وفي عصر التكنولوجيا الرقمية، تزداد المخاطر أكثر من أي وقت مضى، كما أظهرت العديد من البلدان والسلطات في السنوات الأخيرة.
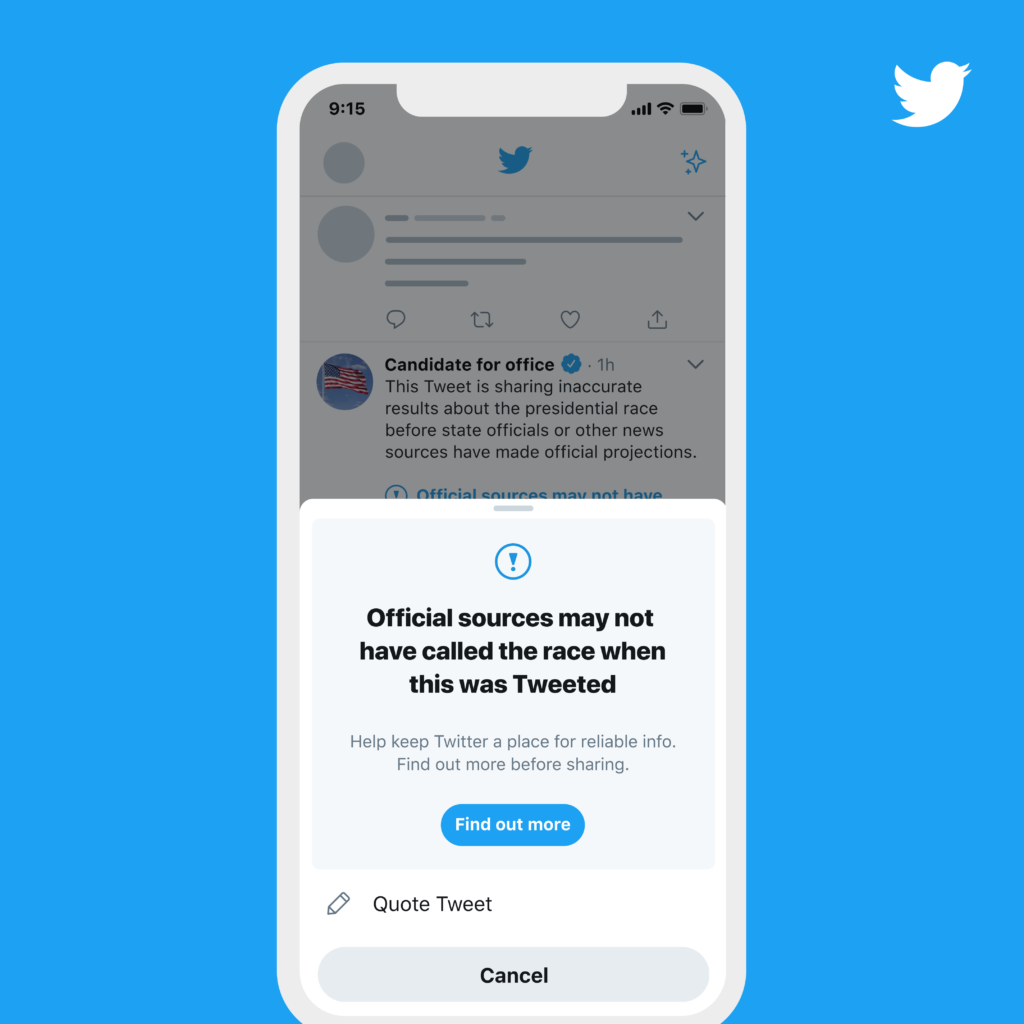
تحديث لتطبيق تويتر خلال انتخابات الرئاسة الأمريكية لعام 2020.
- الولايات المتحدة: بعد انتخابات الرئاسة لعام 2020 التي أدت إلى مواجهة بين جو بايدن ودونالد ترامب، اتضح أن‘إيران حاولت التدخل في النتائج باستخدام تقنيات إلكترونية تتراوح بين رسائل البريد الإلكتروني المزيفة وقواعد بيانات تضم بيانات تسجيل الناخبين.
- تايوانفي يناير من هذا العام، الهجمات الإلكترونية ارتفعت الهجمات بنسبة مضاعفة خلال 24 ساعة قبل يوم الانتخابات في تايوان. وأهم الأهداف كانت مكاتب الحكومة والشرطة والمنظمات المالية، ويُعتقد أنها نفذت من قبل جهات مرتبطة بتشينغداو.
- بولندا: في نهاية عام 2023، سيتم’الانتخابات إن تصاعد الهجمات الإلكترونية الناجمة عن حكومة مؤيدة لأوكرانيا يشير إلى أن مخاطر الأمن السيبراني قد تكون عالية بشكل خاص بعد إعلان نتائج الانتخابات.
- المكسيك: إنه 2018, بعد مناقشة تلفزيونية أخيرة، تعرض موقع ويب لحزب سياسي مكسيكي لهجوم إلكتروني. ومع تصاعد التوترات في المنطقة، أصبحت العنف وبما أن هذا الأمر يأتي قبل انتخابات المكسيك لعام 2024 في يونيو، لا يسعنا إلا أن نفترض أن المخاطر السيبرانية منتشرة بنفس الدرجة، إن لم تكن أكثر، من ذلك.
- روسيا: أعلنت السلطات الروسية أنها قد أعاقت 160 000 هجمات إلكترونية على نظام التصويت الإلكتروني هذا العام. وأعلن القادة أن الهجمات جاءت بشكل رئيسي من خوادم موجودة في الولايات المتحدة والمملكة المتحدة.
- المملكة المتحدة: في الآونة الأخيرة، تبين أن ملايين البيانات الخاصة بالناخبين تم جمعها في شهر أغسطس الماضي. تم الكشف عنها لجمهورية الصين الشعبية, بما في ذلك منتقدين سياسيين كانوا قد انتقدوا بكين في الماضي.
- الاتحاد الأوروبي: في خضم التحضير لانتخابات رئيسية في يونيو، دراسة داخلية اقترح أن تتضمن تدابير أمن الإنترنت الخاصة بالبرلمان الأوروبي “لا يستجيبون بعد للمتطلبات الخاصة بالصناعة”، وهذا ما هذا يجعلهم عرضة للتدخل الرقمي في الانتخابات.
توضح هذه الأمثلة أن التدخل في الانتخابات يشكل تهديدًا عالميًا، وأن أي مكتب اقتراع أو منظمة يمكن أن تكون هدفًا دون وجود تدابير مناسبة للأمن السيبراني.
كيف يمكن للأمن السيبراني ضمان نزاهة الانتخابات؟
للتصدي للتهديد المتزايد للتدخل الرقمي في الانتخابات، يجب على وزارة الأمن الداخلي الأمريكية وغيرها من الوكالات المعنية الاستثمار في تدابير دفاعية قوية في مجال الأمن السيبراني.
1. نهج استباقي هو دائماً الأفضل
لقد سمعنا جميعًا هذه الألفاظ الجوفاء. “من الأفضل الوقاية من الإصابة من أن تعالجها”, وذلك لا يمكن أن يكون أكثر صحة عندما يتعلق الأمر بحماية انتخابات الولايات المتحدة عبر الإنترنت.
إن نهج استباقي هو الأفضل بكثير من نهج استجابي، لأن المسؤولين يمكنهم البقاء في المقدمة أمام مجرمي الإنترنت وتجنب هجوم إلكتروني قبل وقوعه. يشدد تقرير EASM الصادر عن شركة غارتنر على أهمية فهم الثغرات مسبقاً، وذلك لتجنب تحولها إلى مشكلة لاحقاً.
وعلى الرغم من أن النظام الانتخابي مهدد، فإن تدابير الأمن السيبراني ستكون قادرة على اكتشاف المشكلة والسيطرة عليها بسرعة قبل أن يكون لها تأثير أكبر على نتائج الانتخابات.
2. إدارة سطح الهجوم الخارجي (EASM) أمر أساسي
لي تقرير EASM 2024 كشف دي سيبيلانجل أن قواعد البيانات المعرضة للتهديد قد تضاعفت منذ العام الماضي، وأن الخطأ البشري وحده يمكن أن يتسبب في فقدان أي نظام (في حالة واحدة، تم تعريض 3.8 مليار سجل للخطر). وفي هذا السياق، أصبحت أمن الإنترنت في EASM للانتخابات الأمريكية أكثر أهمية من أي وقت مضى.
مايس ما هو EASM? EASM هو اختصار لـ “إدارة السطح الهجومي الخارجي”. يتعلق الأمر برصد الأصول الرقمية التي تتفاعل مع الجمهور للكشف عن الثغرات أو التكوينات الخاطئة التي يمكن استغلالها.

قد تكون إجراءات الأمن النموذجية الخاصة بـ EASM للانتخابات الأمريكية كما يلي:
- تحديد الأصول والتحقق منها: تحقق من ضعف جميع الأصول المرتبطة بالانتخابات
- منع انتهاكات البيانات: منع تسرب بيانات قوائم الناخبين
- منع اختراق الحساب: منع سرقة معلومات الهوية الخاصة بالموظفين الانتخابيين وبيعها
- رصد شبكة الإنترنت المظلمة: متابعة محادثات مجرمي الإنترنت لتوقع الهجمات الإلكترونية المحتملة
- حماية المجالات: إزالة المواقع الاحتيالية أو المزيفة قبل أن تضر بالانتخابات الأمريكية
3. يجب على الجميع التعاون
يجب على جميع مستويات الحكم – بما في ذلك الكونغرس ووزارة العدل والسلطات الانتخابية في الولايات والأحزاب السياسية – أن التعاون بنشاط مع خبراء الأمن السيبراني وشركات التكنولوجيا. فقط التواصل والتعاون الفعالين سيسمحان بإدارة التهديد الذي يتهدد انتخابات الولايات المتحدة ككل.
4. تثقيف الأطفال بشأن المخاطر السيبرانية هو من أولوياتنا
وبما أن الخطأ البشري هو أحد أكبر التهديدات للأمن السيبراني، يجب أن يكون التعليم أولوية قصوى، سواء بالنسبة للسلطات الانتخابية أو للمصوتين.
يجب تدريب كل شخص على مخاطر حملات المعلومات الخاطئة والجهود الخارجية الرامية إلى التأثير على العمليات، وكذلك على المخاطر السيبرانية المرتبطة بها. معلومات شخصية يمكن التعرف عليها (IPI) على الإنترنت.
عندما يفهم المواطنون كيفية تقييم المعلومات، والكشف عن المخاطر، وحماية بياناتهم، فإنهم يمكن أن يساهموا بنشاط في الحفاظ على العملية الانتخابية الأمريكية.
خاتمة
إذا أردنا حماية سلامة العملية الانتخابية الأمريكية، فيجب أن نستثمر بفعالية في برامج التوعية. تدابير أمن المعلومات الإلكتروني،, وبصفة خاصة، نحمي من مخاطر الخطأ البشري.
في النهاية، يتعلق الأمر بالعثور على توازن بين استخدام التكنولوجيا المناسبة والتحلي باليقظة إزاء التدخلات البشرية (المعرفة أو غيرها) التي تحدث أثناء التنفيذ.
يجب على الجميع أن يلتزم بتوعية الجمهور بشأن التدخل الفيدرالي في الانتخابات، ويجب على الوكالات الحكومية وقوات الشرطة وقادة التكنولوجيا التعاون لحماية الديمقراطية الأمريكية.
بفضل هذه التدابير، لن تعكس نتائج الانتخابات التدخل الرقمي من قبل مجرمي الإنترنت أو حملات المعلومات الخاطئة أو الجهات الأجنبية.
عن المؤلف