¿Cómo han evolucionado los infostealers en 2024?
Tabla de contenido
En 2024, el mundo de los estafadores en línea está evolucionando más allá de lo que podríamos haber imaginado. Desde la explotación de tecnologías emergentes hasta la explotación de datos de criptomonedas, los ciberdelincuentes están constantemente innovando sus programas maliciosos para llegar a más víctimas y tener un impacto más duradero.
En este blog exploraremos las 12 principales formas en que esto está cambiando en 2024. Al estar al tanto de las tendencias actuales, estarás mejor preparado para afrontar cada nueva amenaza cibernética de manera efectiva.
¿Está interesado en nuestra guía para principiantes sobre los infostealers? Encontrará todo lo que necesita saber en este artículo. blog.
También descubrirás qué podemos esperar de los infostealers en los próximos años, junto con 5 prácticas recomendadas y comprobadas para estar siempre un paso por delante.
¿Qué son los infostealers?
Un infostealer, El “hacker”, o “informant cibernético”, es un tipo de malware (software malicioso) que “robó” información confidencial.
Por ejemplo, el malware infostealer extrae todos los registros del ordenador, así como el documento que contiene. El malware infostealer extrae:
- Credenciales de inicio de sesión: Incluyendo nombres de usuario y contraseñas
- Información financiera: Como tarjetas de crédito, datos de cuenta bancaria y carteras de criptomonedas
- Datos personales: Como los números de seguridad social, los datos del pasaporte o Información personal identificable (PII)
Con acceso a datos confidenciales, los ciberdelincuentes pueden cometer fraude, hacerse con el control de cuentas y causar sabotaje., web oscura ventas y mucho más.
¿Cuál es la diferencia entre el robo de información y los ataques con ransomware?
Un ataque de infostealing se realiza de forma secreta para cometer fraude o hacerse con el control de una cuenta, mientras que un ataque de ransomware encriptará los datos robados y exigirá un pago en “ransom” para restaurarlos.
Los datos que luego son exfiltrados por malware infostealer (especialmente credenciales robadas) a menudo se venden en mercados web oscuros y se adquieren para lanzar ataques de ransomware.
¿Cómo funcionan realmente los infostealers?
Hay varios tipos diferentes de malware infostealer, entre los que se incluyen:
- Keyloggers: Registra lo que se escribe en un teclado para recopilar información confidencial
- Robadores de la memoria de escritorio: Detener la información que está copiando y pegando
- Robadores de navegadores: Robar datos de navegadores web, como las contraseñas guardadas y el historial de navegación
- Capturadores de formularios: Recopila datos de formularios en línea, por ejemplo cuando completas una transacción de compra.
Ahora que ya conoces los conceptos básicos de la estafa de infosteal y cómo puede explotar diferentes vulnerabilidades, vamos a explorar las principales tendencias que deberás tener en cuenta en 2024.
12 tendencias y puntos clave de los infostealers para 2024
Entonces, ¿cuál es el alcance del robo de información en 2024? ¿Qué podemos aprender de ello? Aquí hay un panorama general del panorama de inteligencia de amenazas para este año —y qué podemos hacer al respecto.
1. Cualquiera puede usar una herramienta infostealer
En 2024, cualquier persona puede adquirir un malware infostealer. Además, su precio es muy asequible, ya que comienza desde tan solo $120 al mes.
El robo de información es accesible para casi todos, ya que existen herramientas de malware como servicio (MaaS) disponibles en la web oscura o a través de los foros de Telegram y Discord.
Además, el conocimiento técnico necesario para utilizarlos es mínimo, lo que hace que el malware de infosteal sea una de las herramientas más fáciles de utilizar por parte de los ciberdelincuentes.
Conclusión: El malware de información robatoria se ha vuelto más accesible, económico y fácil de usar que nunca.
2. Los estafadores también utilizan la inteligencia artificial
Durante el año pasado, 225.000 credenciales de ChatGPT Se han encontrado en el mercado de registros de estafadores. Y el número de cuentas robadas por IA ha aumentado un 36% solo en los últimos cinco meses.
La inteligencia artificial (IA) ofrece una oportunidad única para los ciberataques de los infostealers, ya que las personas suelen compartir información confidencial sobre su trabajo y su vida personal cuando interactúan con la herramienta.
Conclusión: Si los infostealers pueden acceder a la cuenta de ChatGPT de alguien, entonces también pueden acceder a toda una serie de datos personales junto con ella.
3. Los ataques de infostealer están en aumento
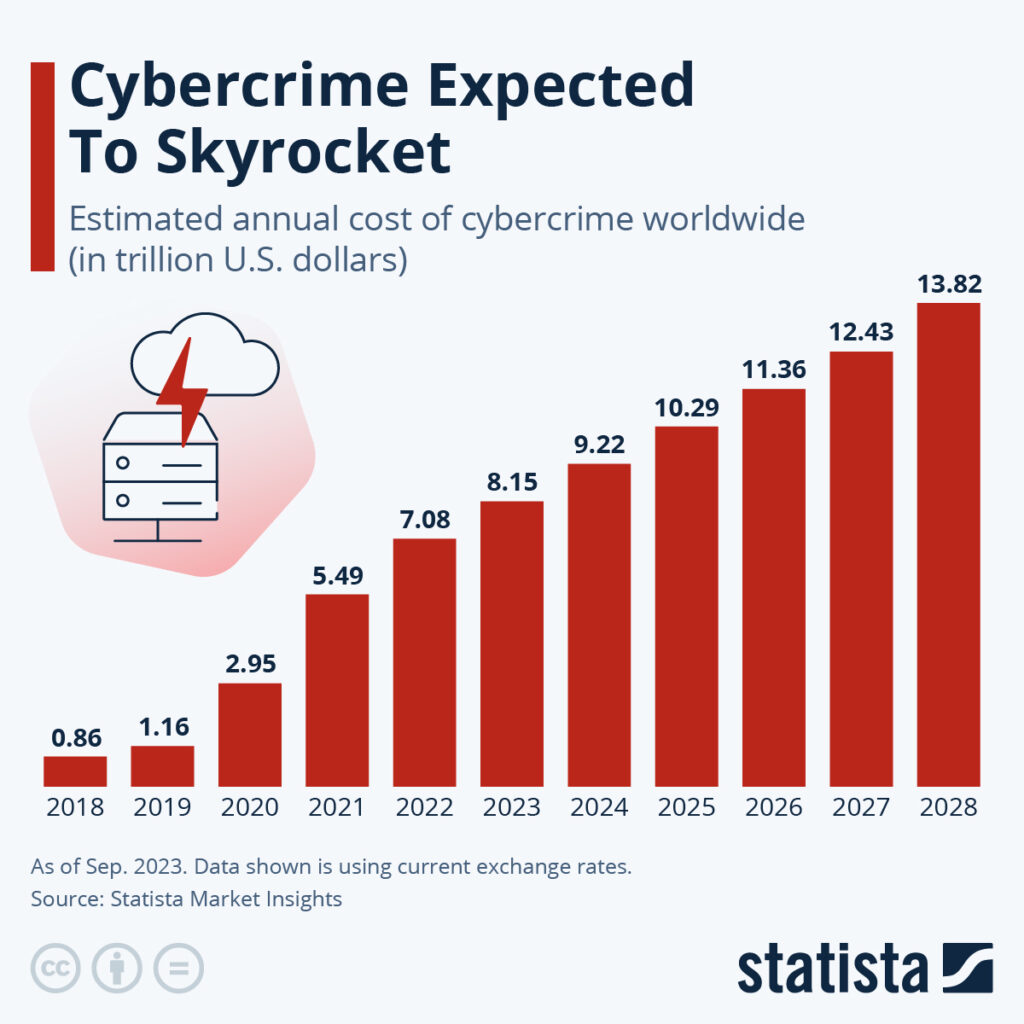
Las infecciones por infostealer han aumentado en un 6000% Desde 2018. Y estas cifras solo pueden seguir aumentando exponencialmente a medida que el cibercrimen se extienda globalmente, con un coste anual que se espera que alcance los 10.29 billones de dólares en 2025.
A medida que el mundo se digitaliza cada vez más, existen aún más vulnerabilidades para que los actores de amenazas cibernéticas las aprovechen, y el robo de información no es una excepción.
Conclusión: La piratería informática es una amenaza creciente en materia de ciberseguridad, lo que significa que debería ser una prioridad máxima para todos los individuos y organizaciones.
4. Existen nuevos actores de amenazas en desarrollo
Hay muchas plataformas de estafa en línea y cada año se crean muchas más.
Aquí están las variantes que dominan y controlan la mayor parte del mercado:
- RedLine: Un malware que roba las credenciales guardadas, el autofulling de datos y la información bancaria
- Raccoon Stealer: Un estafador de contraseñas y cripto-estafador ruso que se dirige a los registros de autofulling, las carteras de criptomonedas y más
- Vidar: Un malware troyano que puede robar información confidencial a través de un virus informático
También hay otros jugadores emergentes, como Rhadamanthys, LummaC2, META stealer y StrelaStealer.
Innovación en malware Durante el último año, se ha centrado especialmente en los estafadores de información personal, ya que los ciberdelincuentes experimentan y buscan las formas más eficientes de explotar aplicaciones, terminales y sistemas operativos.
Conclusión: Los ciberdelincuentes están constantemente innovando y evolucionando, lo que significa que debemos revisar regularmente nuestras propias medidas de ciberseguridad y antivirus para estar siempre al día.
5. Las ventas privadas se realizan en la web oscura
La venta de credenciales robadas aumentó en un 150% El año pasado, en la red oscura. Los mercados en línea ocultos son un importante punto de venta para la compra de datos robados, y las víctimas a menudo no se dan cuenta hasta que es demasiado tarde.
Y aunque las empresas descubran la venta de registros robados, Reembolso Los datos son riesgosos, ya que podrían estar infectados con malware o un caballo de Troya que comprometan aún más la organización. Además, no hay garantía de que los datos robados puedan eliminarse completamente de la web oscura.
Conclusión: Las organizaciones deben invertir en monitoreo de la dark web Ser inmediatamente consciente de cualquier información filtrada sobre su empresa.
6. Los riesgos de terceros y de la cadena de suministro están aumentando
Este año, se estima que El 98% de las empresas están vinculados a un tercero que ha sufrido una violación de datos (y el 75% de estos incidentes están relacionados con el ciberdelito).
Incluso si puedes evitar que te roben datos, no hay garantía de que tus proveedores no caigan víctimas de ello. correos electrónicos de phishing, Tácticas de ingeniería social, o un estafador de sitios web.
Conclusión: Sea cual sea la potencia de sus propias funcionalidades de ciberseguridad, solo eres tan fuerte como tu enlace más débil. En cambio, los ciberdelincuentes siempre pueden robar información a terceros y proveedores.
7. Las industrias de la salud y los videojuegos son objetivos importantes
Un estudio de 2023 reveló que la industria de la salud sufre de El 60% de todos los ataques de malware—y la mayoría de estos ataques se llevan a cabo a través de infostealers como RedLine. Estos ataques cibernéticos suelen dejar cargas maliciosas adicionales que pueden tardar meses en entrar en acción, lo que prolonga el tiempo de respuesta al incidente y el impacto general.
Los infostealers también aprovechan la industria de los videojuegos ofreciendo códigos de cheat falsos y experiencias mejoradas para robar datos. Por ejemplo, en 2023, Jugadores franceses Fueron invitados a probar un nuevo juego a través de un mensaje de Discord, que en realidad era un malware infostealer.
Conclusión: Debido a la gran cantidad de datos sensibles que procesan, tanto la industria de la salud como la del juego son muy atractivas para los delincuentes que utilizan programas informáticos para robar datos.
8. Las carteras de criptomonedas pueden ser muy vulnerables
Hablando de juegos, un nuevo malware de tipo infostealing llamado Realst Se ha convertido en una amenaza creciente tanto para los usuarios de Windows como de macOS. Se comparte cuando las personas descargan juegos falsos basados en blockchain y luego pueden robar los códigos de acceso a sus billeteras de criptomonedas.
El cibercrimen relacionado con las criptomonedas puede ser una actividad lucrativa para los infostealers, ya que les permite atacar las finanzas de cualquier persona mediante una simple descarga de malware.
Conclusión: Los portafolios de criptomonedas están cada vez más expuestos a amenazas de malware a través de Microsoft Windows y macOS.
9. Las redes sociales pueden inspirar a los estafadores
Todas las plataformas de redes sociales, desde Facebook hasta LinkedIn, pueden ser utilizadas por los infostealers de forma sutil. El malware infostealer robará las credenciales relacionadas con tus redes sociales.
Aquí solo se incluyen algunos ejemplos a los que hay que tener cuidado.
- Ingeniería social: El malware Infostealer roba las credenciales relacionadas con tus sitios de redes sociales para crear campañas de ingeniería social más convincentes.
- Recopilación de datos: Los estafadores cibernéticos pueden revisar los perfiles públicos para obtener información como correos electrónicos, números de teléfono, ubicación y más.
- Enlaces maliciosos: Los infostealers primero comprometen las cuentas y luego animan a las personas a descargar o hacer clic en enlaces que les llevan a infectar sus sistemas con malware.
- Atacos de phishing: Los infostealers acceden a las páginas de las empresas y propagan malware malicioso para engañar a las personas y hacer que interactúen con ellas.
Conclusión: La información compartida en las redes sociales puede ser utilizada por los infostealers, que pueden simular contenido auténtico para robar información, por ejemplo, imitando a las marcas.
10. Los ataques de fatiga en los MFA se provocan por los infostealers
El ataque de fatiga de autenticación multifactorial (también conocido como ‘MFA bombing’ o ‘MFA spamming’) está vinculado de forma concreta a la actividad de los infostealers.
El malware Infostealer se utiliza para extraer credenciales robadas de las máquinas, luego esas credenciales se utilizan para iniciar Atacados de la MFASi se hace de forma persistente, la víctima podría finalmente confirmar el acceso mediante la notificación, lo que daría al infostealer acceso a sus permisos de cuenta.
Esto es una forma de ingeniería social, y es una de las formas en que los estafadores pueden obtener acceso a la cuenta de alguien.
Conclusión: Los infostealers son muy creativos en encontrar nuevas formas de explotar a sus víctimas —y también son muy persistentes.
11. Un ataque de infostealer puede explotar múltiples vulnerabilidades
Un estudio reciente reveló que un único ataque de un infostealer puede exponer a una media de 26 aplicaciones empresariales diferentes—complicando el ecosistema digital en general a una escala sin precedentes.
Esto significa que las posibles consecuencias de una violación de datos causada por un infostealer pueden ser catastróficas para cualquier organización, exponiendo múltiples puntos finales y aplicaciones a daños adicionales a largo plazo.
Conclusión: Los infostealers pueden causar daños duraderos y exponer múltiples vulnerabilidades, lo que lleva a consecuencias a largo plazo que son difíciles de reparar.
12. La violación en el mercado de Genesis fue un llamado de atención
En 2023, el Violación de datos en Genesis Market Unió a equipos policiales de 16 países para desmantelar un mercado de registros de piratas informáticos que contenía 80 millones de credenciales.
¿Has sido víctima de criminales que utilizan #GenesisMarket ?
— Agencia Nacional de Crimen (NCA) (@NCA_UK) 5 de abril de 2023
Tras una operación para eliminar la plataforma en línea global que vendía identidades robadas, se está instando a la gente a comprobar si ha sido afectada.
Descubra cómo en nuestro sitio web ➡️ https://t.co/dBtnwpzwp7 pic.twitter.com/PTyLDOxbsR
Este evento marcó un gran paso adelante para los equipos de aplicación de la ley internacionales, encabezados por el FBI y la Policía Nacional Holandesa, para luchar contra los infostealers. Podemos esperar que esta colaboración internacional continúe, a medida que más organismos empiecen a reconocer la amenaza que supone el malware infostealer.
Conclusión: Las autoridades internacionales están trabajando cada vez más en conjunto para combatir los peligros cada vez mayores que representan los infostealers.
El futuro de los estafadores por correo electrónico: ¿Qué sigue?
A medida que los cibercriminales continúan desarrollando su tecnología de robo de información, podemos esperar ver malware cada vez más sofisticado con el tiempo. La innovación ocurre constantemente y el cibercrimen no es una excepción.
Las tecnologías emergentes —como la IA— seguirán siendo explotadas. Además, estos nuevos sistemas también pueden utilizarse para automatizar y optimizar las estrategias de robo de información —por ejemplo, para crear campañas de ingeniería social más convincentes—.
Sin embargo, también ha aumentado la conciencia sobre los infostealers. Se han producido varios incidentes internacionales importantes, como el Breach de Genesis Market, y solo podemos esperar una mayor colaboración entre los equipos de seguridad, las empresas tecnológicas y los CISO a medida que se haga frente a esta amenaza.
Además, las personas están invirtiendo más en medidas de ciberseguridad, lo que dificulta que el malware se instale en sus sistemas en línea. Con funciones de seguridad más robustas, los programas de infección no funcionarán de manera efectiva, lo que los hace menos atractivos para los ciberdelincuentes.
¿Cómo puedo proteger a mi empresa contra los infostealers?
Hay cinco mejores prácticas para que los CISO protejan a sus organizaciones contra el malware de la estafa informática este año.
- Aumente sus medidas de ciberseguridad: Adopte software antivirus, así como herramientas de gestión de superficies de ataque externas (EASM), como CybelAngel Detener a los infostealers en su camino.
- Educa a tu equipo Asigne a todos un conocimiento adecuado sobre los riesgos de los estafadores de información personal y reconozcan los signos comunes de un ataque de estafa de información personal. Además, aliente a todos a utilizar MFA y contraseñas fuertes.
- Proteja sus datos: Aplique prácticas sólidas de protección y encriptación de datos y supervise regularmente cualquier actividad sospechosa. Además, debe recopilar únicamente los datos confidenciales necesarios para minimizar su superficie de ataque.
- Monitor, monitor, monitor: Realice auditorías y supervise cualquier señal de comportamiento de infostealer y prepare un plan de respuesta a incidentes sólido para responder a estos casos.
- Mantente informado: El mundo de la estafa informática está en constante evolución, así que usted también debería hacerlo. Colabore con otros expertos, siga las últimas novedades y conozca las últimas amenazas cibernéticas para mantenerse al día y evitar que se aprovechen de usted.
Al monitorear constantemente y adaptar tu enfoque, podrás proteger tu marca contra los infostealers, independientemente de cómo evolucionen estos en los próximos años.
¿Está interesado en una demostración? Consulte nuestra La solución en acción con un miembro experto de nuestro equipo.
Conclusión
Los ciberdelincuentes continúan evolucionando y representan una amenaza cada vez mayor para cualquier organización. Con la aparición de nuevas tecnologías y técnicas de ciberdelincuencia cada vez más sofisticadas, las personas están más vulnerables que nunca ante el robo de malware mediante ciberdelincuencia.
Sin embargo, con las herramientas adecuadas y la educación necesaria, cualquiera puede reducir su riesgo cibernético. Al mantenerse al día con las tendencias, implementar medidas de ciberseguridad sólidas de forma proactiva y mantener a los empleados informados y vigilantes, podemos reducir las posibilidades de que los infostealers se impongan.
Y por supuesto, con un poco de ayuda de herramientas de ciberseguridad como CybelAngel, Con esta solución, puede monitorear su superficie de ataque externa de forma automática y disfrutar de tranquilidad.
Sobre el autor