PLAY Ransomware: La banda del doble extorsión
Tabla de contenido
El ransomware ha sido una de las operaciones más persistentes desde que apareció por primera vez en junio de 2022. Cuatro años después, sigue añadiendo nuevas víctimas cada mes y las autoridades estadounidenses lo han catalogado como uno de los grupos de ransomware más activos de 2024.
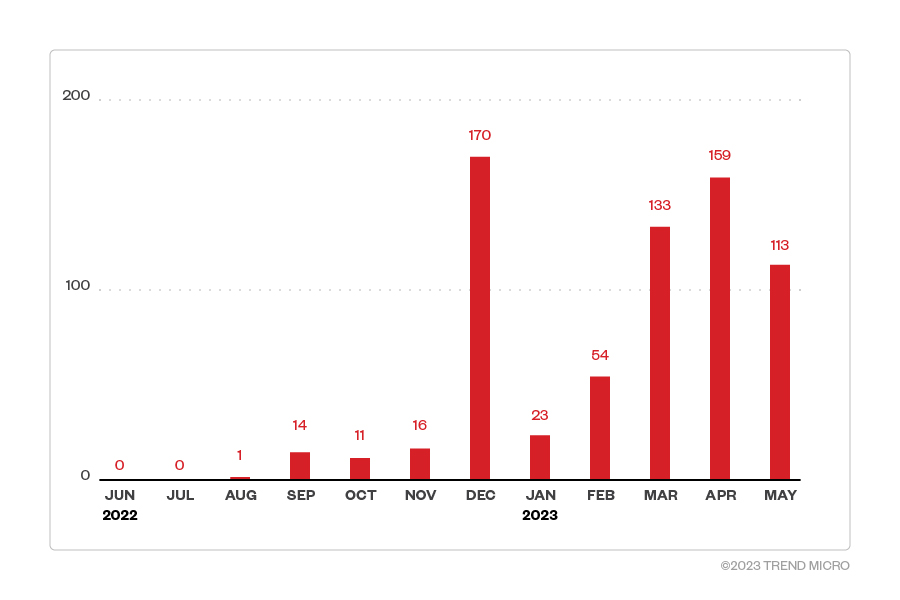
En su punto más alto, Trend Micro detectó el ransomware Play en hasta 170 máquinas en un solo mes. Desde entonces, el grupo ha reclamado más de 1.300 víctimas en su sitio de filtrado.
Examinemos cómo entra Play, cómo se desplaza a través de una red y qué podemos hacer para impedirlo.
¿Qué es el ransomware Play?
Desde junio de 2022, Play (también conocida como PlayCrypt y rastreada por Symantec como Balloonfly) ha atacado una amplia gama de empresas e infraestructuras críticas en América del Norte, América del Sur y Europa.
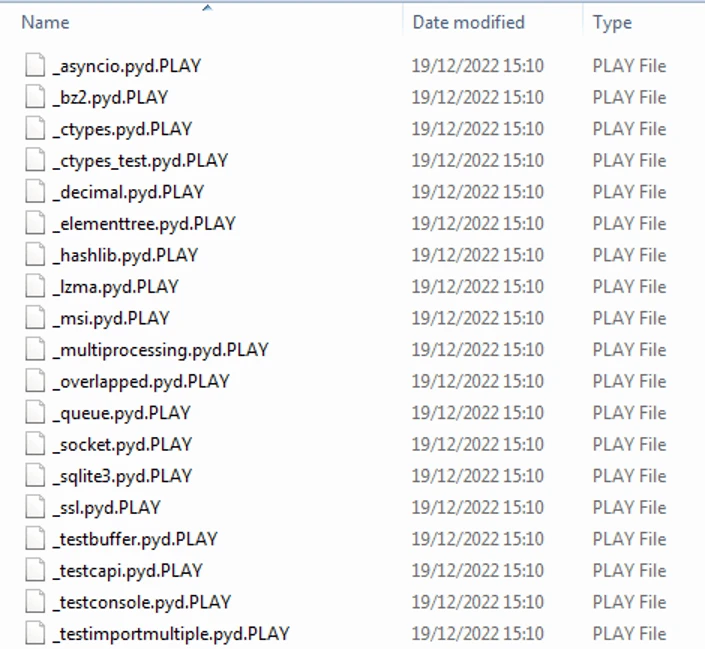
El grupo se llama así en honor a .play La extensión que añade a los archivos cifrados.
Play utiliza un modelo de extorsión doble: primero se exitan los datos de una organización, luego se encriptan sus sistemas y se amenaza con publicar los datos robados si no se paga el rescate.
Las fuentes discrepan sobre cómo está organizada el grupo. El FBI y la CISA describen a Play como un grupo presuntamente cerrado que, según su sitio web de filtraciones, tiene como objetivo “garantizar el secreto de los acuerdos”. Otros investigadores, entre ellos Kroll, Lo describió como ransomware-as-a-service (RaaS). En octubre de 2024, la unidad 42 de Palo Alto Networks también informó que Los actores vinculados al Estado norcoreano parecían estar colaborando con Play., que proporcionó acceso inicial que luego se utilizó para implementar el ransomware.
¿Qué tan activo es el ransomware Play en 2026?
El juego sigue activo, aunque a un ritmo más lento que en sus años de máximo esplendor. Según Investigación de Check Point, Play reportó 121 víctimas en el primer trimestre de 2026, un aumento del 64% respecto al trimestre anterior, lo que la coloca entre los diez grupos más activos. En ese trimestre, el 85,1% de sus ataques fueron dirigidos contra organizaciones estadounidenses.
La actividad se ha ralentizado en la segunda mitad del año. HackerFeeds Se registraron 13 víctimas de Play en septiembre de 2026 y 12 en los primeros 19 días de octubre, aproximadamente 12 por mes en comparación con unos 40 por mes en el primer trimestre.
Los totales acumulados varían según el rastreador y la metodología utilizada. A mediados de octubre de 2026, los rastreadores de sitios de filtración contabilizaban alrededor de 1.300 víctimas reclamadas desde 2022, mientras que el FBI tenía conocimiento de aproximadamente 900 entidades afectadas a partir de mayo de 2025.
¿A quién se dirige Play ransomware?
El juego es oportunista. A menudo se describe como dirigido a grandes empresas, pero gran parte de su lista de víctimas está compuesta por organizaciones pequeñas y medianas, proveedores de servicios gestionados (MSP) y entidades gubernamentales, según Kroll.
Geográficamente, Play se centra principalmente en Estados Unidos, seguido de Europa, con víctimas también en Canadá, el Reino Unido y Australia. Los países postsoviéticos no aparecen en su lista de víctimas, aunque no hay pruebas directas de que sea intencional.
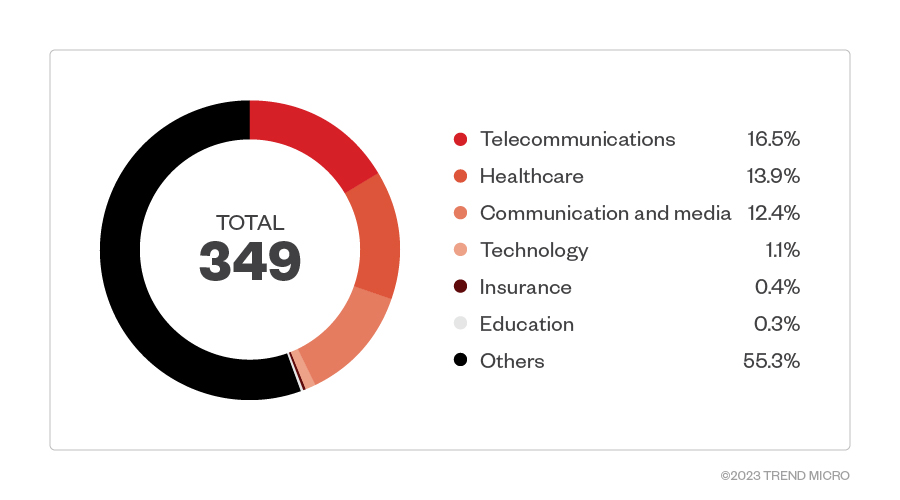
En sus primeros años, las detecciones de Trend Micro se concentraron en sectores como las telecomunicaciones y la salud (Figura 3). Los datos más recientes sobre los sitios de filtración muestran que la industria manufacturera, los servicios profesionales y la tecnología son los sectores más afectados. Las organizaciones que están bajo presión operativa y que mantienen grandes volúmenes de datos confidenciales siguen siendo objetivos atractivos, ya que el tiempo de inactividad y la exposición de los datos aumentan la presión para pagar.
¿Cómo funciona Play ransomware?
Las operaciones de Play evolucionan regularmente, lo que hace que el grupo sea difícil de interrumpir. Actualización de junio de 2025 del asesoramiento conjunto del FBI, CISA y ASD se añadieron nuevas tácticas e indicadores, y se señaló que el FBI conocía aproximadamente 900 entidades afectadas a partir de mayo de 2025.
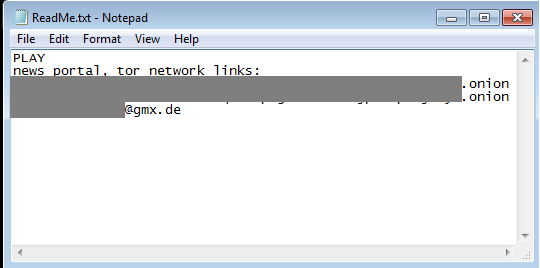
La nota de rescate de Play no especifica un monto ni indica cómo pagarse. En cambio, les pide a las víctimas que se comuniquen con los atacantes por correo electrónico. Los rescates se pagan en criptomonedas en las billeteras proporcionadas por el grupo.
Etapas de un ataque ransomware de Play
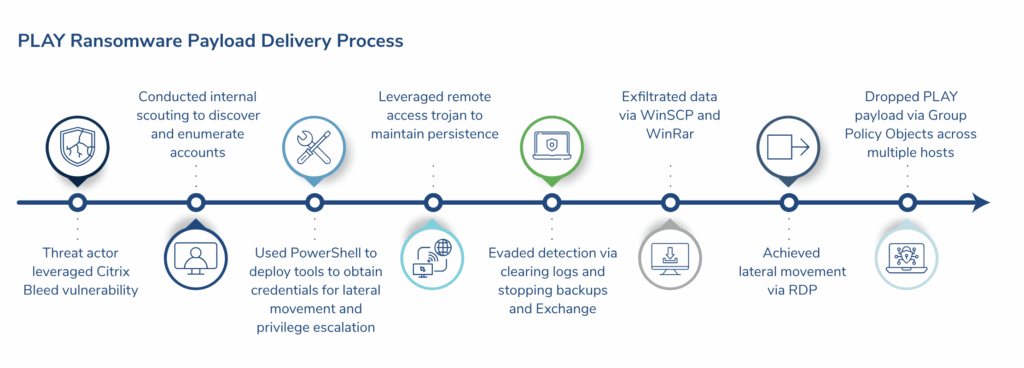
1. Acceso inicial. El ataque suele tener lugar mediante el uso abusivo de cuentas válidas, probablemente compradas en la red oscura, o mediante la explotación de sistemas conectados a Internet. El FBI y la CISA han documentado la explotación de vulnerabilidades conocidas en Fortinet FortiOS (CVE-2018-13379 y CVE-2020-12812) y las vulnerabilidades de Microsoft Exchange ProxyNotShell (CVE-2022-41040 y CVE-2022-41082), as well as abuse of exposed RDP and VPN services.
More recent entry points include:
- Citrix Bleed: Kroll observed Play exploiting CVE-2023-4966 in Citrix NetScaler to breach a professional services firm.
- SimpleHelp RMM: Initial access brokers with ties to Play exploited CVE-2024-57727 in the SimpleHelp remote monitoring and management tool against many US organizations after its January 2025 disclosure.
- Windows zero-day: In 2025, Symantec found Play-linked operators exploiting CVE-2025-29824, a Windows Common Log File System privilege escalation flaw, before Microsoft patched it. The attackers likely entered through a public-facing Cisco ASA appliance.
2. Discovery and defense evasion. Once inside, Play uses AdFind, a third-party command-line tool for querying Active Directory, alongside Grixba, its custom information stealer, to map the network and scan for antivirus and security tools. It then uses tools such as GMER, IOBit, and PowerTool to disable antivirus software and delete logs, and PowerShell scripts to target Microsoft Defender.
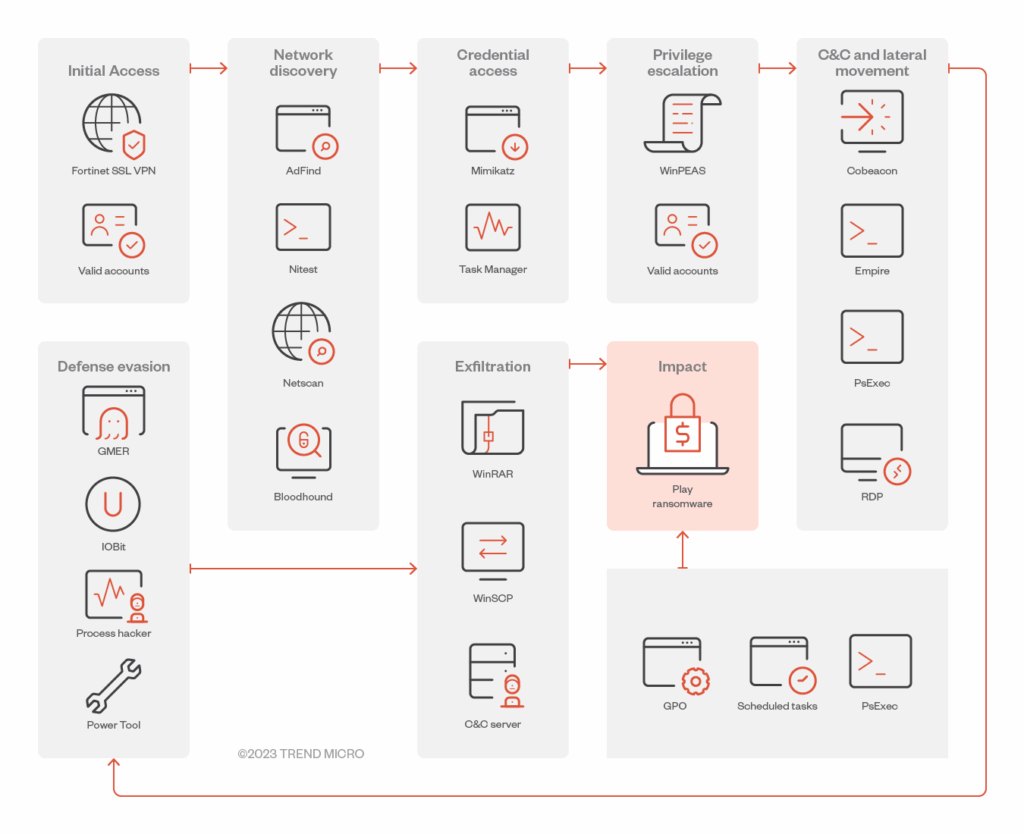
3. Credential access and lateral movement. Play searches for unsecured credentials and uses Mimikatz to dump credentials and gain domain administrator access. It uses WinPEAS to find additional privilege escalation paths. To move laterally and run commands on other machines, it relies on command-and-control frameworks such as Cobalt Strike and SystemBC, remote execution tools such as PsExec, RDP, and remote access software such as AnyDesk. Plink is used to maintain persistent SSH tunnels.
4. Exfiltration. Play splits stolen data into segments, compresses it into .RAR archives with WinRAR, and transfers it to attacker-controlled accounts with WinSCP.
5. Encryption and extortion. The ransomware is distributed across the network through Group Policy Objects (GPOs). Files are encrypted using a hybrid AES-RSA scheme with intermittent encryption, which encrypts only portions of each file. This speeds up encryption and can help evade detection tools that rely on static analysis. System files are skipped so machines stay operational. Play recompiles its ransomware binary for each attack, so every sample has a unique hash.
A ransom note titled ReadMe.txt directs victims to an email address ending in @gmx[.]de o @web[.]de. If a victim refuses to pay, Play threatens to publish the stolen data on its Tor leak site. Some victims have also received threatening phone calls.
Ejecute ransomware TTPs
The table below maps Play’s observed behavior to MITRE ATT&CK, based on the FBI/CISA/ASD advisory and Kroll’s incident analysis.
| Táctica | Técnica | How Play uses it |
|---|---|---|
| Initial Access | T1078 Valid Accounts | Abuses stolen or purchased credentials |
| Initial Access | T1190 Exploit Public-Facing Application | Exploits FortiOS, Exchange, Citrix, and SimpleHelp vulnerabilities |
| Initial Access | T1133 External Remote Services | Uses exposed RDP and VPN services |
| Ejecución | T1059.001 PowerShell | Deploys tools and targets Microsoft Defender |
| Privilege Escalation | T1068 Exploitation for Privilege Escalation | Exploited CVE-2025-29824 as a zero-day |
| Defense Evasion | T1562.001 Disable or Modify Tools | Uses GMER, IOBit, and PowerTool to disable antivirus |
| Defense Evasion | T1070.001 Clear Windows Event Logs | Deletes logs to hide activity |
| Credential Access | T1552 Unsecured Credentials | Searches for credentials stored insecurely |
| Credential Access | T1003 OS Credential Dumping | Uses Mimikatz to obtain domain admin access |
| Discovery | T1016 System Network Configuration Discovery | Uses Grixba to map network settings |
| Discovery | T1518.001 Security Software Discovery | Scans for antivirus and security tools |
| Discovery | T1087.002 Domain Account Discovery | Enumerates domain accounts with AdFind |
| Lateral Movement | T1021.001 Remote Desktop Protocol | Moves between hosts over RDP |
| Lateral Movement | T1570 Lateral Tool Transfer | Distributes executables inside the network |
| Defense Evasion / Privilege Escalation | T1484.001 Group Policy Modification | Pushes the ransomware via GPOs |
| Command and Control | T1219 Remote Access Software | Maintains access with remote access tools |
| Colección | T1560.001 Archive via Utility | Compresses stolen data with WinRAR |
| Exfiltración | T1048 Exfiltration Over Alternative Protocol | Transfers data with WinSCP |
| Impacto | T1489 Service Stop | Stops backup and Exchange services |
| Impacto | T1486 Data Encrypted for Impact | Encrypts files with intermittent AES-RSA encryption |
| Impacto | T1657 Financial Theft | Extorts victims through double extortion |
Variante de ESXi Linux
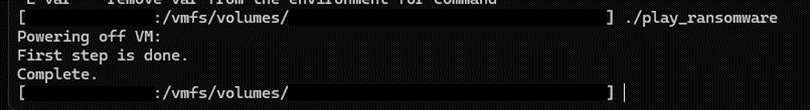
In July 2024, Trend Micro researchers discovered a Linux variant of Play ransomware built to target VMware ESXi. The variant runs ESXi-specific shell commands to power off all running virtual machines (VMs), list machine names, and replace the ESXi welcome message with the ransom note. Because a single ESXi host can run many business-critical VMs, this variant lets Play cause widespread disruption with one payload.
Indicadores de compromiso (IoCs) del ransomware Common Play
Play works hard to stay hidden, but its intrusions leave recognizable traces.
Watch for these observed Play ransomware IoCs:
- Custom reconnaissance tool: Grixba (seen as
GT_NET.exe) enumerates users, computers, and installed security and remote-access software, then saves the results to CSV files compressed into a ZIP archive. - Staging folders: Tools and exploits are often dropped in public user directories such as
C:\Users\Public\Music, sometimes with names that impersonate legitimate security software. - Remote execution and tunneling: Unexpected use of PsExec, Plink, AnyDesk, Cobalt Strike, or SystemBC, especially from servers or accounts that don’t normally use them.
- Security tool tampering: GMER, IOBit, or PowerTool on endpoints, PowerShell commands that disable Microsoft Defender, and cleared Windows event logs.
- Data staging and exfiltration: Large, segmented WinRAR archives followed by WinSCP transfers to external hosts.
- Suspicious GPO changes: New or modified Group Policy Objects that push executables across many hosts.
- Encryption and ransom note: Files renamed with the
.playextension and aReadMe.txtransom note pointing to a@gmx[.]deo@web[.]deaddress.
Because Play recompiles its binary for each attack, file hashes go stale quickly. Prioritize behavioral detection and use the current IOC files published by CISA for threat hunting.
Defienda contra el ransomware Play
Play relies on known vulnerabilities, exposed remote access, and legitimate tools. The FBI, CISA, and ASD recommend mitigations aligned with CISA and NIST’s Cross-Sector Cybersecurity Performance Goals. Here are the priorities:
- Patch known exploited vulnerabilities first. Prioritize internet-facing systems such as VPNs, firewalls, Citrix and Exchange servers, and RMM tools like SimpleHelp. Play has repeatedly exploited flaws that were patched years earlier.
- Enable multifactor authentication (MFA). CISA stresses MFA for all services where possible, particularly webmail, VPN, and accounts that access critical systems. Phishing-resistant MFA, such as FIDO security keys, offers the strongest protection.
- Use long, unique passwords. Follow NIST password guidance: favor long passwords, avoid reuse, and lock accounts after repeated failed logins. CISA advises against requiring password changes more than once a year, because frequent resets lead to predictable patterns.
- Lock down remote access. Restrict RDP and VPN access to authorized IP ranges, use conditional access and geo-fencing, and disable unused ports. Audit remote access and RMM tools, and remove any that aren’t approved.
- Tighten access controls. Apply the principle of least privilege, use just-in-time access for admin accounts, and regularly review domain controllers and Active Directory for new or unrecognized accounts.
- Segment your network. Segmentation limits how far ransomware can spread once an attacker is inside.
- Monitor network and endpoint activity. Use EDR and network monitoring to spot lateral movement, unusual GPO changes, large outbound transfers, and communication with known command-and-control servers.
- Maintain offline, immutable backups. Keep encrypted, immutable backups that cover all critical data, store them offline, and test restoration regularly. Protect ESXi hosts and their backups in particular.
- Implement a recovery plan. Follow NIST guidelines to define how you will detect, respond to, and recover from a ransomware incident.
Preguntas frecuentes
Sí. Play continúa reportando nuevas víctimas cada mes en 2026, aunque a un ritmo más lento que en el primer trimestre de 2026, cuando reportó 121 víctimas según Check Point Research.
Not on its own. CISA reports that Play uses GMER, PowerTool, and IOBit to disable antivirus software, and its recompiled binaries defeat hash-based detection. Combine antivirus with EDR, patching, and MFA.
El phishing no es el principal punto de entrada de Play. El grupo se basa principalmente en credenciales robadas, servicios de RDP y VPN expuestos y sistemas vulnerables que están conectados a Internet.
El phishing no es el principal punto de entrada de Play. El grupo se basa principalmente en credenciales robadas, servicios de RDP y VPN expuestos y sistemas vulnerables que están conectados a Internet. Después de un ataque, algunas víctimas reciben llamadas telefónicas amenazadoras que les presionan a pagar.
PowerShell es una herramienta de scripting integrada de Windows. Play la utiliza para implementar herramientas como Mimikatz, ejecutar comandos y desactivar o eludir el Microsoft Defender, lo que ayuda a que los atacantes se integren con la actividad administrativa legítima.
Play recopila el binario del ransomware para cada ataque, por lo que cada muestra tiene un hash único. Esto hace que la detección antivirus basada en hashes sea ineficaz y es por eso que la detección basada en comportamiento es importante.
If a victim refuses to pay, Play publishes the stolen data on its Tor leak site. In 2023, Play attacked Xplain, a Swiss IT provider for government agencies. After Xplain refused to pay, the group leaked the stolen data, which included about 65,000 Swiss federal government documents.
Terminando
Play has stayed active for four years by adapting: new entry points, new tools, and an ESXi variant. What hasn’t changed is its reliance on exposed edge devices, unpatched vulnerabilities, and compromised credentials. That’s also where defenders can stop it.
Like other major ransomware actors, Play is far easier to stop before it gets in than after. Detecting exposure early keeps an incident from escalating, protecting your daily operations and your customers’ data.
With CybelAngel, you can map and monitor your exposed assets with Gestión de la Superficie de Ataque, and identify exposed credentials before attackers use them with Inteligencia de Credenciales.
Sobre el autor