Comment prévenir les attaques DDoS : un guide 2026 destiné aux équipes de sécurité
Table des matières
Les attaques DDoS ont plus que doublé en 2025. Cloudflare a bloqué 47,1 millions d'attaques sur l'ensemble de l'année, soit une augmentation de 121% par rapport à 2024, avec un pic record de 31,4 Tbps au quatrième trimestre. Les attaques au niveau de la couche réseau ont augmenté de 700% d'une année sur l'autre. Une entreprise est désormais touchée en moyenne 139 fois par jour.
Pour les équipes de sécurité américaines, le déni de service distribué (DDoS) n'est plus un risque de perturbation ponctuelle, mais un bruit de fond qui doit être géré activement. Les services financiers, la santé et les infrastructures critiques restent les principales cibles, les campagnes de rançonnexion DDoS étant de plus en plus utilisées comme couverture pour des intrusions plus profondes. Ce guide explique le fonctionnement des attaques DDoS en 2026, les vecteurs qui ont évolué, ainsi que les contrôles spécifiques et les étapes de réponse pour les contrer.
1. Que sont les attaques par déni de service distribué (DDoS) ?
DDoS signifie ‘ Distributed Denial of Service ’ (Déni de service distribué). Les attaques DDoS consistent à submerger un système cible par un flot de trafic provenant de sources multiples, le rendant incapable de traiter les requêtes légitimes.
Ces cyberattaques exploitent un réseau d'ordinateurs compromis, souvent appelé “ botnet ”, pour bombarder le système cible de pics de trafic.
Mais qu'est-ce qu'un déni de service ? Cela fait référence à la manière dont le volume important de trafic épuise les ressources de la cible, entraînant une perturbation du service ou une panne complète.
Types d'attaques DDoS
Voici certains des types d'attaques DDoS les plus courants à connaître.
- Attaques volumétriques : Les attaques DDoS volumétriques submergent le serveur ou le réseau cible avec un volume de trafic élevé afin de consommer la bande passante et les ressources disponibles, ce qui entraîne un ralentissement ou un plantage du réseau ou du système.
- Attaques de protocole : Les pirates informatiques peuvent exploiter les failles des protocoles réseau, en consommant les ressources des serveurs et en les rendant indisponibles pour les utilisateurs légitimes. Les attaques par inondation SYN TCP sont des exemples courants d'attaques de protocole.
- Attaques de la couche application : Également connues sous le nom d'attaques de la couche 7, elles ciblent des services ou des applications spécifiques sur un serveur, en tirant parti des vulnérabilités de la couche application Web pour épuiser les ressources du serveur.
- Attaques à bas débit : Ces attaques sont conçues pour apparaître comme du trafic légitime, contournant les mesures de défense anti-DDoS traditionnelles. Le trafic Internet peut se produire à un faible débit, ce qui le rend difficile à détecter et à prévenir.
- Attaques basées sur l'IoT : Ces cyberattaques exploitent les vulnérabilités d'appareils connectés non sécurisés tels que des caméras et des routeurs pour surcharger un système ciblé avec du trafic malveillant. Un exemple en est le botnet Mirai.
- Attaques usurpées : Ces attaques utilisent une fausse adresse IP source pour masquer l'identité de l'attaquant et contourner les mesures d'authentification, ce qui rend difficile la détection de tout trafic malveillant.
- Déni de service au niveau de l'application : Ces attaques ciblent des applications ou des services spécifiques. Des exemples courants incluent les inondations HTTP, qui surchargent les serveurs de requêtes HTTP, et les attaques par amplification DNS, qui exploitent des vulnérabilités dans le système des noms de domaine.
Un glossaire rapide des attaques par déni de service (DDoS)
Avant d'aller plus loin, voici quelques mots-clés que vous risquez d'entendre souvent dans le domaine des attaques DDoS.
- Réseau de diffusion de contenu (CDN) Un groupe de serveurs web qui mettent en cache du contenu géographiquement près de leurs utilisateurs
- Latence Le délai qu'un utilisateur subit lorsqu'il exécute une action spécifique
- Bande passante réseau : La capacité de tout réseau donné, et le reflet de sa vitesse et de sa qualité
- Équilibreurs de charge : Une technique permettant de répartir le trafic réseau entre différentes ressources afin de le traiter plus efficacement
- Pare-feu : Un système de sécurité réseau qui analyse et surveille le trafic
- Pare-feu d'application Web (WAF) : Protège les applications Web en suivant le trafic à destination et en provenance d'Internet.
- Protocole de datagramme utilisateur (UDP) : Un protocole de communication Internet sensible au temps qui est parfois victime d‘’ attaques par inondation UDP »
- DDOX: Trouver quelqu'un coordonnées personnelles et en les faisant fuiter
- Protocole de message de contrôle Internet (ICMP) : Un protocole de la couche réseau capable de diagnostiquer tout problème de communication
2. Les attaques DDoS sont-elles illégales ?
Les attaques DDoS sont généralement considérées comme illégales dans la plupart des juridictions. Ces attaques peuvent causer des dommages importants aux systèmes, réseaux et utilisateurs ciblés, perturber les services et entraîner des pertes financières pour les entreprises.
Les attaques par déni de service distribué (DDoS) sont-elles illégales aux États-Unis ?
Aux États-Unis, les attaques DDoS sont considérées comme des cybercrimes et peuvent être poursuivies en vertu de la Loi sur la fraude et l'abus informatiques (CFAA). Le CFAA interdit d'endommager intentionnellement un ordinateur ou un réseau informatique sans autorisation. Les attaques par déni de service (DDoS) relèvent de cette définition dans la mesure où elles visent à perturber ou à refuser le service aux utilisateurs légitimes.
Est-il illégal de lancer des attaques DDoS au Royaume-Uni ?
Au Royaume-Uni, les attaques DDoS pourraient entraîner une peine de prison ou une amende, car le Loi sur l'utilisation abusive des ordinateurs rend illégale l'altération ou le blocage de l'accès aux programmes informatiques et aux données sans autorisation préalable.
Le bilan
Les lois et règlements peuvent varier d'un pays à l'autre, de sorte que la légalité des attaques par déni de service distribué (DDoS) peut différer selon la juridiction. Cependant, en général, le lancement ou la participation à une attaque DDoS est considéré comme illégal en raison des préjudices et des dommages qu'il peut causer.
3. Quelle est l'ampleur des attaques DDoS en 2026 ?
Ou, pour être précis, passons en revue ce qui a changé pour les équipes de sécurité américaines en 2026.
- L'IA a rendu le DDoS-as-a-Service accessible à tout le monde. Des plateformes telles que GhostGPT permettent désormais aux pirates de configurer et de lancer une campagne à l’aide d’une simple commande textuelle, en louant la capacité d’un botnet pour moins de $20. En février 2026, l’opération PowerOFF menée conjointement par le FBI et Europol a permis de démanteler 27 services proposant des attaques DDoS à la demande, mais le marché sous-jacent s’est immédiatement reconstitué. Les organismes américains du secteur des services financiers et de la santé constituent les principales cibles commerciales.
- Les attaques par rafales hypervolumétriques ont augmenté de 700% en 2025. L'attaque record de 31,4 Tbit/s bloquée par Cloudflare au quatrième trimestre 2025 n'a duré que 35 secondes. Il ne s'agit plus d'inondations continues, mais de salves de précision minutées pour submerger la mitigation automatisée avant qu'elle ne s'active. Les opérateurs d'infrastructures critiques aux États-Unis, y compris les services publics d'eau et d'énergie, ont observé ce schéma lors d'incidents documentés en 2025 signalés par CISA.
- Les attaques au niveau de la couche application (L7) ont augmenté de 74% d'une année sur l'autre au deuxième trimestre 2025. Contrairement aux inondations volumétriques, les attaques de niveau 7 imitent le trafic d'utilisateurs légitimes — requêtes HTTP, requêtes DNS —, ce qui les rend presque invisibles pour les outils de détection traditionnels. Les plateformes de commerce électronique et SaaS américaines sont ciblées de manière disproportionnée parce que leurs applications sont toujours connectées à Internet.
- Les attaques DDoS sont désormais régulièrement utilisées comme écran de fumée. Une attaque volumétrique attire l'attention de l'équipe SOC tandis qu'une intrusion distincte exploite une vulnérabilité plus profonde dans le même laps de temps. En 2025, plusieurs banques et processeurs de paiements américains ont reçu des demandes de rançon par DDoS suivies de campagnes simultanées de bourrage d'identifiants ciblant leur infrastructure de connexion. La CISA signale spécifiquement ce modèle à double vecteur dans ses directives de 2025 sur les infrastructures critiques.
4. Quelles sont les conséquences des attaques DDoS ?
Alors, que se passe-t-il lorsque vous subissez une attaque DDoS ? Les attaques DDoS peuvent avoir de graves répercussions sur les organisations, les individus et l'écosystème numérique dans son ensemble.
Perturbation des services
L'impact principal d'une attaque par déni de service distribué (DDoS) réussie est la perturbation des services en ligne. Cela peut entraîner des temps d'indisponibilité, rendant les sites Web et les applications inaccessibles aux utilisateurs légitimes, ce qui nuit à l'expérience utilisateur globale.
Pertes financières
Les temps d'arrêt résultant d'attaques DDoS peuvent se traduire par des pertes financières importantes pour les entreprises. En plus de l'impact direct sur le chiffre d'affaires, les organisations peuvent également encourir des coûts supplémentaires associés aux efforts de remédiation des équipes d'intervention, aux implications juridiques et à la gestion des dommages causés à la réputation.
Atteinte à la réputation
Les répercussions d'une attaque DDoS peuvent ternir la réputation d'une organisation. À la suite de problèmes ou de blocages, les utilisateurs peuvent percevoir l'organisation comme peu fiable, ce qui entraîne une érosion de la confiance et une perte potentielle d'activité.
Coûts d'opportunité
Au-delà des implications financières immédiates, les attaques DDoS peuvent entraîner des opportunités commerciales manquées. Les organisations risquent de perdre des ventes potentielles, des partenariats ou des initiatives stratégiques en raison de l'indisponibilité de leurs services en ligne.
Implications juridiques
Selon la nature de l'industrie ciblée et l'impact de l'attaque, les organisations peuvent faire face à des conséquences juridiques. Les organismes de réglementation peuvent imposer des sanctions en cas de manquement à la protection des données des clients ou au maintien de la disponibilité des services.
Dégradation du service
Même si une attaque DDoS ne perturbe pas complètement les services, elle peut tout de même entraîner une dégradation significative de la qualité du service. Des temps de réponse lents, un manque de réactivité et des pannes intermittentes peuvent tous résulter d'attaques DDoS.
Impact psychologique
Les attaques DDoS peuvent avoir un impact psychologique sur les utilisateurs et les employés. Les utilisateurs peuvent se sentir vulnérables et hésiter à interagir avec une plateforme qui a été visée, tandis que les employés peuvent ressentir du stress et de l'anxiété lorsqu'ils essaient de rétablir les services pendant l'attaque.
5. Quels sont quelques exemples récents d'attaques DDoS ?
Le monde a été témoin de plusieurs attaques DDoS très médiatisées ces dernières années, notamment :
- GitHub : En 2018, GitHub a subi une attaque DDoS qui a utilisé une technique d'amplification pour envoyer d'immenses quantités de trafic vers son site
- Amazon : En 2020, Amazon Web Services a annoncé avoir dû contrer une attaque DDoS massive
- Google En 2023, Google a arrêté une attaque DDoS 7,5 fois plus importante que les attaques précédentes enregistrées (voir le graphique ci-dessous)
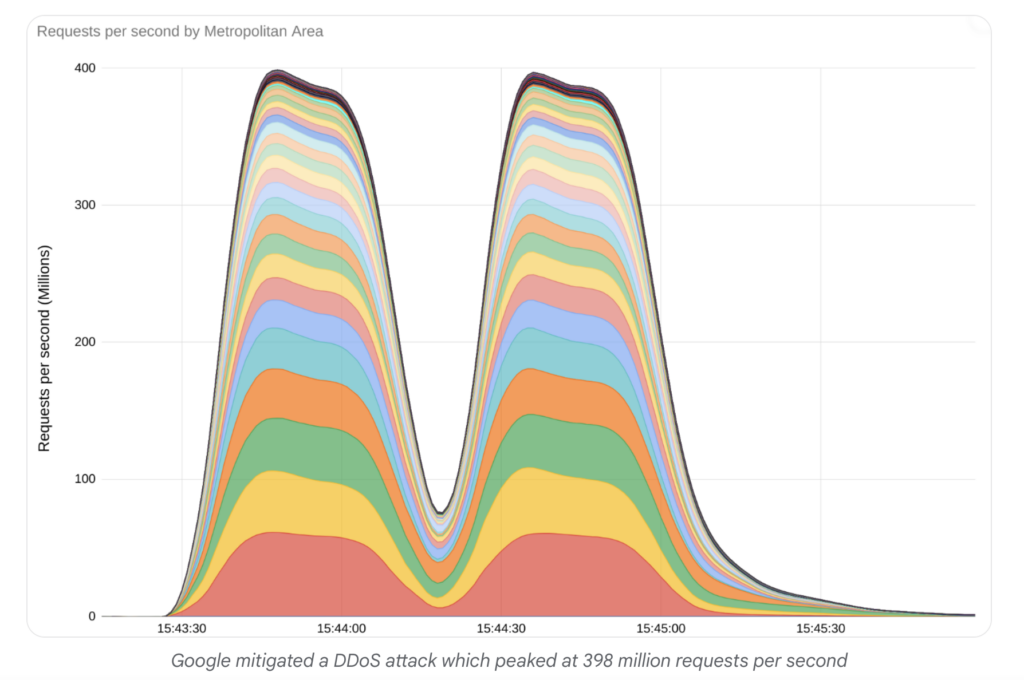
Ces exemples montrent que n'importe quelle entreprise peut faire face à des attaques DDoS, quelle que soit son ancienneté. Alors, qu'est-ce qui peut protéger votre réseau contre les attaques DoS ?
6. Comment prévenir les attaques par déni de service distribué (DDoS) ?
Quelle est la meilleure défense contre une attaque DDoS ?
Si vous vous demandez comment vous défendre contre les attaques DDoS, voici 7 bonnes pratiques en matière de cybersécurité et des recommandations de logiciels anti-DDoS pour protéger n'importe quelle organisation.
- Surveillance régulière du réseau : La surveillance en temps réel aide à identifier et à atténuer de manière proactive les schémas de trafic suspect.
- Infrastructure évolutive : Concevoir une infrastructure évolutable dotée d'une capacité excédentaire permet d'absorber les pics de trafic soudains et de garantir la continuité des activités.
- DDoS mitigation services: Employing professional DDoS mitigation services, such as CybelAngel, allows organizations to leverage the expertise of specialized providers who can monitor web traffic and apply necessary filtering techniques to thwart attacks.
- Traffic rate limiting: Implementing rate-limiting measures detects abnormal traffic patterns and restricts traffic from suspicious sources.
- Application Layer Security: Ensuring robust application layer security prevents attacks targeting vulnerabilities in web applications and API.
- Intrusion Prevention Systems (IPS): IPS systems detect and block malicious traffic by inspecting them and comparing them against known attack patterns.
- Incident response planning: Having a well-defined incident response plan enables organizations to mitigate attacks promptly and minimize the impact on services.
So, can you stop a DDoS attack? These measures can certainly make a difference.
Prevention is better than cure, and the best DoS protection strategies will safeguard your organization against external cyber threats.
7. Comment se remettre d'une attaque DDoS ?
What if, in spite of your best efforts, a DDoS response is required?
To recover from a DDoS attack, organizations can take the following steps:
- Analyze and understand the attack: After a DDoS attack, it is essential to analyze the scale, duration, and attack vectors used. This analysis guides the recovery strategy to prevent future attacks.
- Mitigate the attack: Implement measures to mitigate the ongoing attack and minimize its impact. This may involve filtering and blocking malicious traffic, deploying DDoS protection services or solutions, and working with Internet service providers (ISPs) to block traffic originating from the attack.
- Restore services: Once the attack is mitigated, organizations should restore affected services and systems. This may involve checking the integrity of affected systems, repairing any damage caused, and verifying the functionality of associated applications and services.
- Learn and improve: After recovering from a DDoS attack, it is important to conduct a post-incident analysis to identify vulnerabilities, weaknesses, and areas for improvement. This analysis can help organizations enhance their security measures and develop a more robust defense strategy against future network traffic attacks.
It is also crucial for organizations to have proactive measures in place to prevent and mitigate future DDoS attacks. This includes implementing comprehensive DDoS protection solutions, conducting regular security assessments, staying updated with security patches, and educating employees about the risks and signs of DDoS attacks.
Every DDoS attack is unique, and the recovery process may vary based on the specific circumstances. Engaging with cybersecurity professionals, such as CybelAngel, and consulting industry-specific guidelines can provide organizations with tailored guidance for recovery.
The numbers are still climbing. Here is what security teams should be tracking over the next 12 to 18 months.
- Volume will keep growing. StormWall forecasts 58 million attacks mitigated in 2026, nearly three times the 2025 figure. For US organisations, that means DDoS pressure is a constant, not a calendar event.
- Attacks will get smarter, not just bigger. AI tools are already automating campaign setup. The next step is adaptive attacks that profile your defences and rotate vectors in real time. Static mitigation rules will struggle to keep up.
- Ransom DDoS and data theft will arrive together. In 2025, several US banks received ransom demands alongside demonstration attacks, with credential stuffing running in parallel. That combined model is spreading across sectors. By 2027, a standalone DDoS attack on a US enterprise will be the exception, not the rule.
Un dernier mot
CybelAngel’s attack surface management monitors your internet-facing assets continuously, alerting your team to the exposed services and vulnerabilities that DDoS actors and their follow-on intrusion attempts rely on.
À propos de l'auteur