ドラゴンフォース・ランサムウェア・ギャングとは誰ですか?
目次
ライバルランサムウェアグループを引き継ぎ、それをオンラインで自慢するのは誰でしょう?それはドラゴンフォースです。.
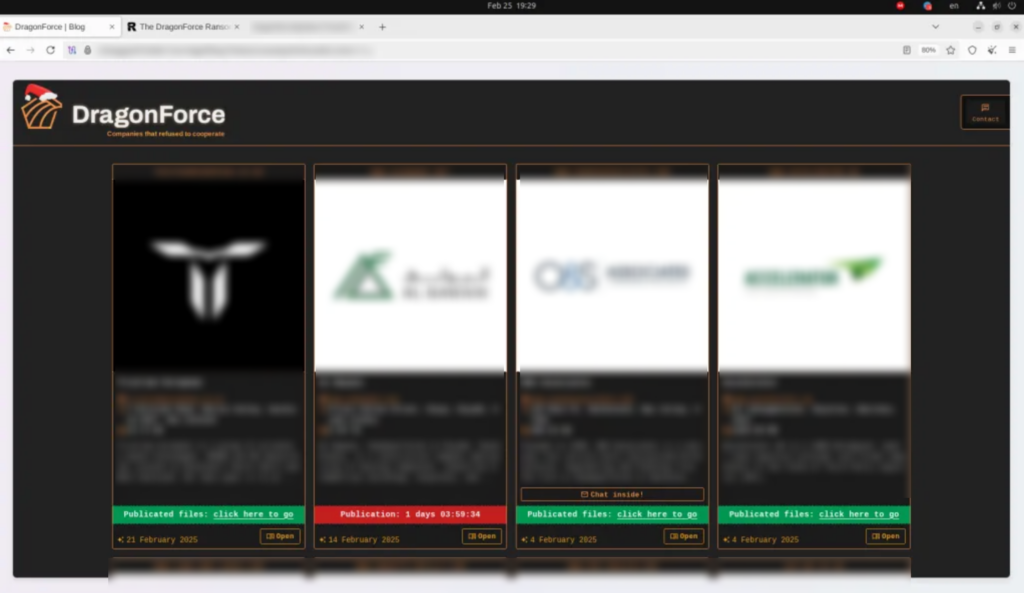
かつてはあまり知られていなかったハクティビストグループだったドラゴンフォース・ギャングは、プロのランサムウェア組織へと進化しました。彼らはRaaSプログラムを実行しています。カスタムペイロードを構築し、盗まれたデータを自らの条件で漏洩させています。.
では、このグループは一体誰なのか、彼らはどのように活動しているのか、そして彼らの被害者は誰なのか。それでは、そのすべてを解明する「ドラゴンフォース」ランサムウェアに関する分析をどうぞ。.
ドラゴンフォースの起源と背景
DragonForce ランサムウェアの亜種は 2023 年 8 月頃に登場したが、そのルーツはさらに遡ることができる。もともと DragonForce Malaysia と呼ばれていたこのグループは、アジア太平洋地域および米国中の組織を標的としたプロのパレスチナ支持のハッキング集団として始まった。しかし、時間の経過とともに、その活動の焦点は政治的な攻撃から利益を目的としたランサムウェアのキャンペーンへと移行していった。.
これは単なるブランド変更ではありませんでした。2023年初めまでに、ドラゴンフォース ランサムウェアグループはランサムウェアに完全に移行しました。2024年3月には、このグループはランサムウェア・サービス(RaaS)の提供を拡大し、フランチャイズのようなモデルを導入しました。.
アフィリエイトは、DragonForceのインフラを活用して独自のランサムウェアブランドを運営できるようになりました。クライアントパネルやデータホスティングから、24時間年中無休のアンチDDoS保護を備えたバックエンドサポートまで、あらゆるサービスが提供されます。.
技術的には、DragonForceはLockBit 3.0ベースのバージョンからスタートし、その後、双方向の詐欺攻撃に対応した第二の亜種であるContiV3を導入しました。このマルウェアは、ESXi、NAS、BSD、Microsoft Windowsなどのシステムを対象に、暗号化エンジンや機能の継続的なアップデートにより、広範な影響をもたらすように設計されています。.
バースト攻撃を行うグループとは異なり、ドラゴンフォースは安定した圧力を維持した。2023年8月から2024年8月だけで、製造業、不動産、運輸といった分野を標的にし、アメリカが最大の被害を受けた。.
ドラゴンフォースの運用方法:戦術、技術、手順(TTPs)
ドラゴンフォースランサムウェアの攻撃はどのように発生するのでしょうか?以下は、ドラゴンフォースTTPSの概要です。.
- 初期アクセス ドラゴンフォースは通常、フィッシングメールやその他のソーシャルエンジニアリング詐欺から始まります。ユーザーを悪質な添付ファイルを開いたり、有害なリンクをクリックするように誘導します。一旦内部に入ると、リモートデスクトッププロトコル(RDP)やVPNソリューションの脆弱性を悪用することが多いです。.
- 実行と持続性: 足場を固めた後、ドラゴンフォースは Cobalt Strike や SystemBC などのツールを駆使して横展開し、認証情報を取得します。追加のターゲットを特定するために、SoftPerfect Network Scanner などのネットワークスキャナを使用します。重要な手法の一つは、「Bring Your Own Vulnerable Driver」(BYOVD)です。これにより、既知の脆弱なドライバを利用してセキュリティソフトウェアを無効化できます。.
- カスタマイズとアフィリエイトモデル: ドラゴンフォースのランサムウェア・サービス(RaaS)プログラムは非常にカスタマイズ可能です。アフィリエイトは暗号化設定を調整し、セキュリティ機能を無効にし、被害者に合わせた身代金請求文をカスタマイズできます。このビジネスモデルにより、アフィリエイトは回収した身代金の80%を保持できます。.
- データ漏洩: DragonForceは、暗号化フェーズを開始する前に、機密データを盗むことに重点を置いています。典型的なターゲットには、知的財産、財務記録、および 個人を特定できる情報(PII). これにより、バックアップが利用可能であっても被害者は依然として損害を引き起こすリスクにさらされることになります。 データ漏洩.
- 暗号化: ランサムウェアのペイロードは柔軟性と堅牢性を備えて設計されています。ESXi、NAS、BSD、Windows環境など、さまざまなシステムを標的としています。アフィリエイトは暗号化プロセスを細かく調整でき、それぞれのアタックは少しずつ異なるものになります。.
- 脅迫: このギャングは、専用のDragonForceリークサイトを利用している。 ダークウェブ 被害者に圧力をかけるため。身代金が支払われない場合、盗まれたデータは公開され、これによって業務の混乱に加え、評判や規制上のリスクも伴う。詳細な交渉手法や身代金要求は広く記録されていないが、データ窃取と暗号化の組み合わせは彼らに大きな優位性を与える。.
ドラゴンフォースを際立たせるものは何ですか?
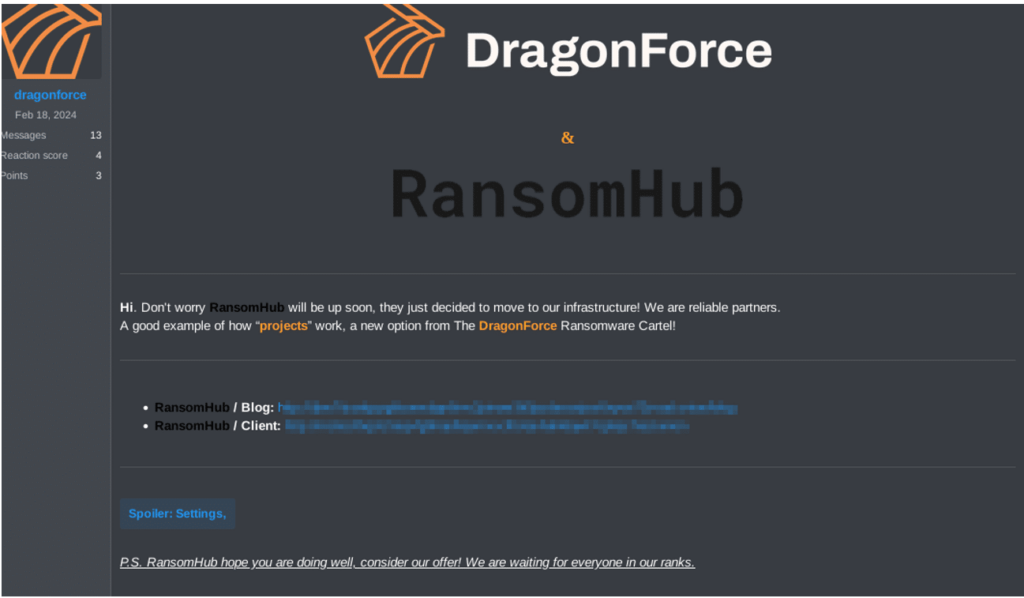
ドラゴンフォースの傑出した技の一つは、インフラの管理を掌握しているという主張である。 ランサムハブ, 過去1年間で最大のランサムウェアグループだったこのグループ。この発表はRAMPフォーラムとDragonForceのTorベースのリークサイトの両方で確認され、サイバー犯罪者が有力な競合他社を吸収するか、あるいはその代わりとして立ち上がる大胆な試みを示唆している。.
ドラゴンフォースは、高価値産業に明確な重点を置いています。彼らの攻撃は通常、以下の分野をターゲットとしています。 製造業, 不動産や交通といった分野では、運用上重要であり迅速な支払いを期待できる組織に好意的な傾向が見られます。これらのキャンペーンは世界規模ですが、米国、英国、オーストラリアに重点を置いています。.
コミュニケーションとメッセージングに関しては、ドラゴンフォースは地下フォーラムと自身のリークサイトの両方でアップデートや発表を行っています。これにより、このグループはサイバー犯罪のエコシステムの中で目に見える存在となります。.
ドラゴンフォースの運用は適切に組織化されており、効率的であるように見える。彼らのランサムウェア・サービスモデルにより、関連会社はプロフェッショナルレベルのインフラとカスタマイズ可能なツールを利用して迅速に攻撃を開始できる。彼らは手法に機転があり、既知の脆弱性を悪用し、その時点で最も効果的なエントリーポイントを活用している。.
ドラゴンフォースと最近の攻撃
世界中のサイバーインシデントとともに、実際に活動するDragonForceの脅威主体たちの実際の事例をいくつか見てみましょう。.
被害学
主なDragonForceの被害者は誰ですか?このグループは、複数の分野にまたがる大規模で著名な組織を標的とする実績を持つようになっているようです。.
DragonForceのサイバー攻撃としては、2024年12月に発生したオハイオ州宝くじの不正アクセスが挙げられます。この事件では600GB以上の機密データが盗難されました。オーストラリアでは、Yakultの業務が2024年12月に大きな被害を受けました。DragonForceは、契約や個人識別書類を含む約100GBのデータを抽出したとして責任を負っています。.
ドラゴンフォース マルウェア また、その活動範囲は中東にも拡大しました。2025年2月、サウジアラビアの主要不動産および建設会社が被害に遭い、DragonForceが6TB以上のデータを盗んだと報じられています。この攻撃はラマダンと重なり、強引な要求に対するさらなるプレッシャーをもたらしたようです。.
最近では、英国の小売業者が標的になっています。マークス・アンド・スペンサーは2025年4月に深刻なランサムウェア攻撃に見舞われ、広範なIT障害とサービス停止につながりました。.
ドラゴンフォースは、Co-opでの侵害についても責任を負った。この侵害には、数百万人のメンバーや従業員に関連するデータの盗難が含まれていた。ハッカーたちは盗まれたデータのサンプルをBBCのジャーナリストに公開し、侵害の規模を明らかにし、被害者をさらに圧迫した。.
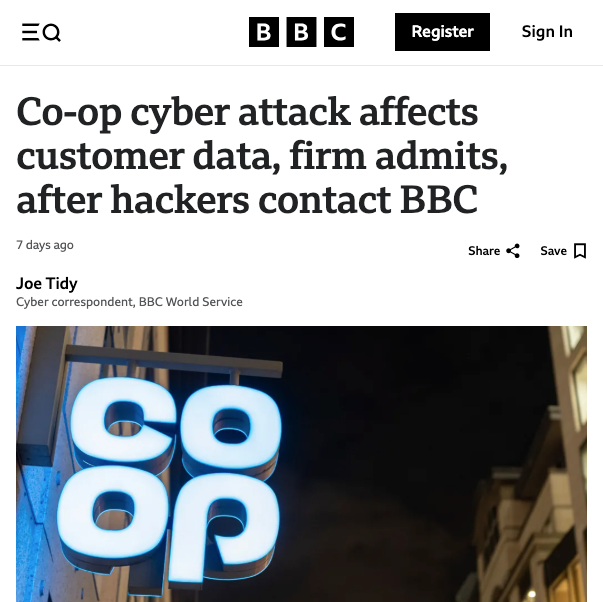
図3:コープのサイバー攻撃の詳細なニュースヘッドライン。(出典: BBC)
影響
ドラゴンフォースの攻撃による影響には、通常、運用上の混乱、財務損失、および重大な信用損害が含まれます。被害者は多くの場合、長期的なサービス停止に見舞われます。これは、オハイオ州の宝くじやM&Sの事例からも見て取れることです。.
例えば、この記事を書いた時点では、Marks & Spencerのウェブサイトにはまだこのバナーが表示されていました。, “「オンラインでの注文を一時停止しました。」”
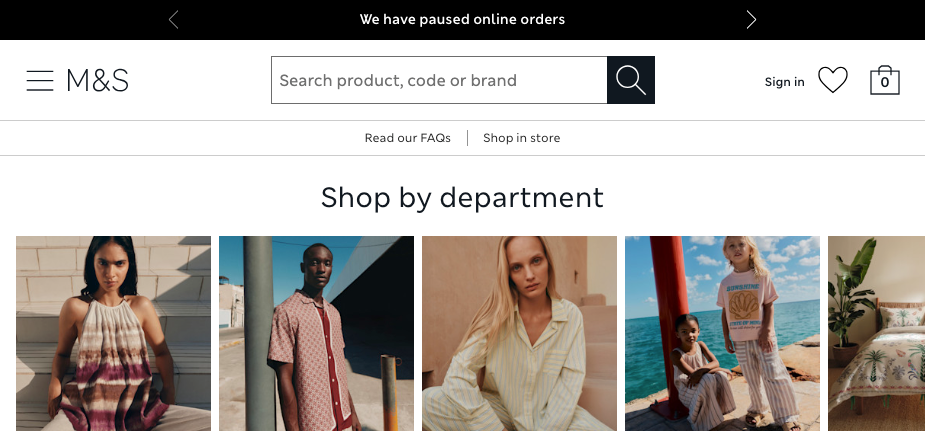
また、機密情報を含む盗まれたデータは、法的および倫理的なリスクをもたらします。 コンプライアンス 課題。公的なリークは被害を拡大させ、信頼を損ない、規制当局による調査を引き起こす。Yakult Australiaの事例がその例である。.
出典表記
ランサムウェアの事例における著作権の帰属はほとんどの場合が明確ではないため、DragonForceも例外ではありません。このグループはリークサイトやアンダーグラウンドフォーラムを通じて自らの攻撃の功績を積極的に主張しているものの、独立した検証は困難な場合があります。.
場合によっては、被害者、法執行機関、およびセキュリティ研究者が、ロワイヤルフォースによる特定の侵害を、ランサムウェアのシグネチャと公表された声明と一致する点から、高い信頼度で関連付けることができました。これには、オハイオ州の宝くじおよびヤクルトの侵害が含まれます。.
サイバー専門家がドラゴンフォースから防御する方法
ドラゴンフォースはランサムウェアを再発明しているわけではありません。彼らは強力なインフラ、カスタマイズされたペイロード、そして拡大する範囲を駆使して、それをうまく実行しているだけなのです。つまり、防御者は魔法のような何かを必要としません。彼らは予防、検出、対応のあらゆる側面において、一貫して基本的な対策を実施する必要があります。.
ランサムウェア攻撃を防ぐためのサイバーセキュリティ対策をいくつかご紹介します。.
1. 防御
ドラゴンフォースに対する最善の防御は、彼らを外に出しておくことだ。.
- 脆弱性を迅速に修正する。. DragonForceは、VPNやRDPなどの一般的な侵入ポイントを悪用することが知られています。パッチの優先順位を上げる インターネット対応サービス そして、既知の脆弱性も。.
- どこでも MFA を導入する。. 特にリモートアクセスサービス、管理パネル、バックアップシステムにおいて。.
- ネットワークをセグメント化する。. もしランサムウェアが感染した場合、セグメンテーションによって横方向の動きを制限できます。.
- 管理者権限を制限する。. ユーザーに必要なものだけを提供してください。権限の昇格を監視してください。.
- フィッシングについて乗客に教育する。. 定期的にテストとシミュレーションを行う。ドラゴンフォースは多くの場合、悪意あるメールから始める。.
- 安全 バックアップ. オフラインで保持したり、変更不可にしたりし、復旧の頻度をよく確認してください。暗号化されたバックアップは役に立ちません。.
検出
サイバー脅威を早期に発見することが重要です。これを行うには、エクスフロートや暗号化の実行の前に、対策を講じることが必要です。.
- 横方向の動きの監視用ツール。. コバルト・ストライク、システムBC、SoftPerfect Network Scannerは、ドラゴンフォースのツールキットの一部です。.
- BYOVDの活動を探してください。. 異常なドライバ負荷の検出や、EDRツールを無効化しようとする試みは、攻撃の進行を示唆する可能性があります。.
- データのステージングの注意点。. データアクセスや内部ステージング領域へのデータ転送の急激な増加はアラートをトリガーするべきです。.
- 身代金請求書の遺物を探す。. カスタムペイロードの配送中であっても、メモにはしばしばパターンがあり、それらをマークしておくことができます。.
- エンドポイントとサーバー全体でのログ記録を有効にします。. 特に PowerShell、Windows イベントログ、およびネットワーク トラフィックです。.
対応と復旧
サイバーインシデントが発生した場合、スピードと構造が重要となります。.
- インシデント対応計画に従ってください。. プレッシャー下では即興をしない。プレイブックに従って行動する。.
- 影響を受けたシステムを直ちに隔離する。. 被害を速やかに修復する。.
- 早期に法的およびコミュニケーションの専門家を巻き込みましょう。. データ漏洩は規制上のリスクと評判上のリスクをもたらします。.
- ログとアーティファクトを保存する。. システムが暗号化されていても、帰属と対応の際に証拠は重要です。.
- 当局に通報する。. Share i妥協の指標(IOC) CISAまたは法執行機関と連携して実施します。これにより業界全体で脅威インテリジェンスの構築が促進されます。.
- 事後レビューと更新のコントロールを実施する。. あらゆる攻撃は隙を埋める機会である。.
より詳細な技術的なガイダンスについては、CISAの ランサムウェアガイド レイヤー化された防御戦略を構築するチームにとって、この資料は信頼できる参考資料です。.
図5:CISAのツイート/X投稿。(出典: CISA)
まとめ
DragonForceは現時点で最大のランサムウェア・グループではない(まだ)。しかし彼らは急速に成長しており、その戦術も進化しています。防御側にとって、重要な教訓は次のとおりです。ランサムウェアがエンドポイントに到達するまで待つのではなく、脅威を発見する前にネットワークに侵入させないことが必要です。.
そこでサイベルエンジェルが登場します。.
私たち 外部の脅威情報 このソリューションはセキュリティチームが第三者、サプライチェーン、ダークウェブなどあらゆる場所でランサムウェアの感染を早期に検出できるように支援します。漏洩された認証情報から、セキュリティが確保されていない資産、および侵害の初期兆候に至るまで、従来のツールでは把握できない領域をカバーします。.
ランサムウェアとの戦いは境界の外から始まります。CybelAngelのデモをご予約いただくと、お客様のセキュリティ対策の仕方を詳しくお伝えいたします。.
著者について