LAPSUS$のハッカーによるSalesforceへの侵入事件から得られる教訓とは何か?
目次
「Scattered LAPSUS$ Hunters」として知られる、近年の歴史上最も洗練されたサイバー犯罪組織の一つが、先月、Salesforceへの攻撃により大きな衝撃を与えた。 このハッカー集団は、セールスフォースのエコシステム内にある信頼された連携機能を悪用することで、セールスフォースおよびこのCRMプラットフォームを利用するその他約40社の主要企業に関連する膨大な量のデータにアクセスし、外部へ持ち出すことに成功した。.
Googleやディズニーを含む影響を受けた企業はさまざまな業界にわたり、世界中に連鎖的な影響をもたらしている。.
セールスフォースのサイバーセキュリティ侵害とは何でしたか?
ハッカーは次のようなソーシャルエンジニアリングの手口を使用した: オレオレ詐欺 そして、OAuthトークンの悪用により、ウェブサイトの訪問者と対話するAIチャットエージェントであるSalesloft Driftに侵入します。このツールは、以下のシステムに接続する人気のアプリケーションであるため、 セールスフォースのインフラストラクチャ, 、SalesforceというグローバルCRMの巨人へアクセスするための、完璧で目立たないロードマップを提供しました。具体的には、DriftのインテグレーションがOAuthトークンを使用することで、Driftがユーザーのパスワードを必要とせずにSalesforce内のデータを読み書きできるようになっています。.
攻撃者がこれらの一時的な認証情報(※文脈により「長期的な」の場合は「長期的な認証情報を」)を入手すると OAuth トークン Driftの環境から、彼らは、あたかもDriftアプリケーションであるかのように、さまざまなユーザーのSalesforceインスタンスにログインしました。接続されたアプリケーションとOAuthトークンが有効であったため、アクセスは正常に見え、通常のトラフィックに溶け込んでいました。.
侵入に成功したハッカーは、顧客記録、連絡先の詳細、サポートチケットの情報、営業パイプラインのデータ、内部メモなどのデータを流出させることができました。数日間にわたり、攻撃者はSalesforceプラットフォームを使用している複数の企業に関連する膨大な量のデータをダウンロードしました。.
散在するLAPSUS$のハッカーたちは、TOR上にデータ漏洩サイトを立ち上げ、被害を受けた企業のリストを掲載するとともに、盗まれたデータのサンプルを公開した。.
「Scattered LAPSUS$ Hunters」とは一体誰なのか?
散り散りになったLAPSUS$ハンターたち、, サイバーセキュリティ研究者の間では「“カオスの三位一体,” これらは、Scattered Spider(別名 Muddled Libra)、ShinyHunters(Bling Libra)、LAPSUS$という、3つの悪名高いサイバー犯罪グループによる連合体である。.
既知の関連TTP:
- 初期アクセスの達成 音声フィッシング、企業の従業員の個人情報の悪用、SMSフィッシングキャンペーンなどのソーシャルエンジニアリングの手口を通じて、.
- MFA fatigueによるMFAバイパス, 、SIMスワッピング、および連携アプリケーションを経由するなどのOAuth悪用戦術が含まれます。.
- “「環境寄生」戦術 RMMツール、PowerShell、ネイティブのクラウド管理コンソールなどの正当でホワイトリストに登録されたソフトウェアを使用することで、通常の管理者アクティビティに溶け込んでいる。.
- 内部偵察の実施, SharePointなどの企業データリポジトリやソースコード、クラウドデータウェアハウスなどを標的にしています。.
それで、ここから何を学べるでしょうか?もしサイバー攻撃の蔓延が、以下のようなスタック内の高度に統合されたツールに関連しているならば Driftアプリ, 、身の凍るような好個の事例となっている。.
これは、すべてのITセキュリティマネージャーがこのインシデントから学ぶべき5つの教訓です。.
1. その兵器はマルウェアでも脆弱性でもなく、「信頼された」鍵だった
攻撃者たちは、このような広範囲にわたる侵害を実行する上で、高度で洗練されたウイルスやマルウェアを必要としませんでした。その代わりに、OAuthトークンを悪用したのです。利便性と信頼性を目的に設計されたこれらのトークンは、アプリケーション同士がパスワードを頻繁に要求されることなく通信し情報を共有できるように、互いのデータへの委任されたアクセス権を付与するデジタル鍵です。.
その危険性は、それらの持続性にあります。多くの場合、トークンは従業員よりも、さらにはベンダーよりも長持ちし、忘れ去られた永続的な鍵を残すことになります。それは攻撃者にとっての「聖杯」なのです。.
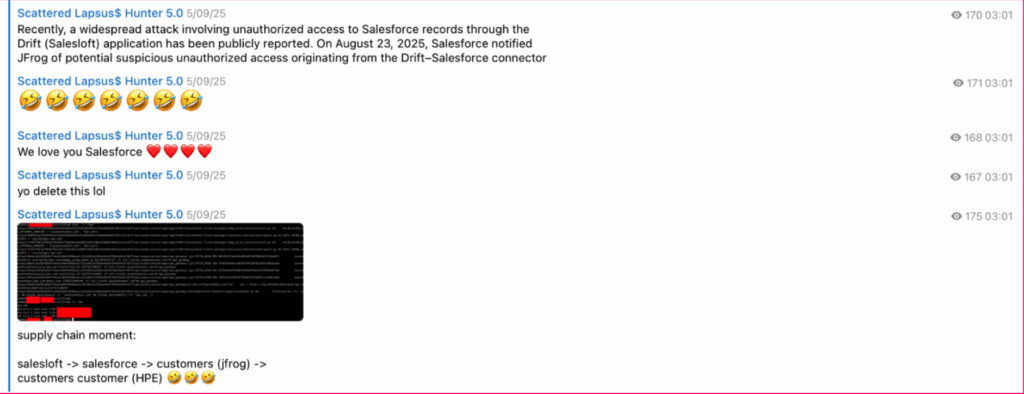
Salesloft DriftのOAuthトークンを悪用することで、企業内のSalesforce環境へのAPIレベルのアクセス権限を取得しました。トークンが有効であったため、データ流出のリクエストは正当かつ認可されたAPI統合クエリとして発信され、悪意ある活動が効果的に偽装されて通常の正当な操作に紛れ込みました。.
2. 数百社への窓口となる1社のベンダー。.
この単一の統合の侵害は、驚異的な影響範囲(ブラスト・ラディウス)をもたらしました。, 世界中の700を超える組織に影響を与えている. この事件は、現代の相互接続されたビジネスエコシステムにおける重大な脆弱性、すなわちサプライチェーン・リスクを浮き彫りにしている。.
この侵害はCloudflareやZscalerといった要塞にまで及び、サイバーセキュリティ業界自体に影響を与えました。これは、最もセキュリティ意識の高い企業であっても、信頼できるサードパーティ製接続を介して脆弱性を持つという厳しいリマインダーとなります。当初、SalesloftはSalesforceの統合のみが影響を受けたと考えていましたが、後にすべてのDriftの統合がリスクにさらされていることを確認し、全顧客ベースにおける潜在的な曝露の範囲が広がりました。.
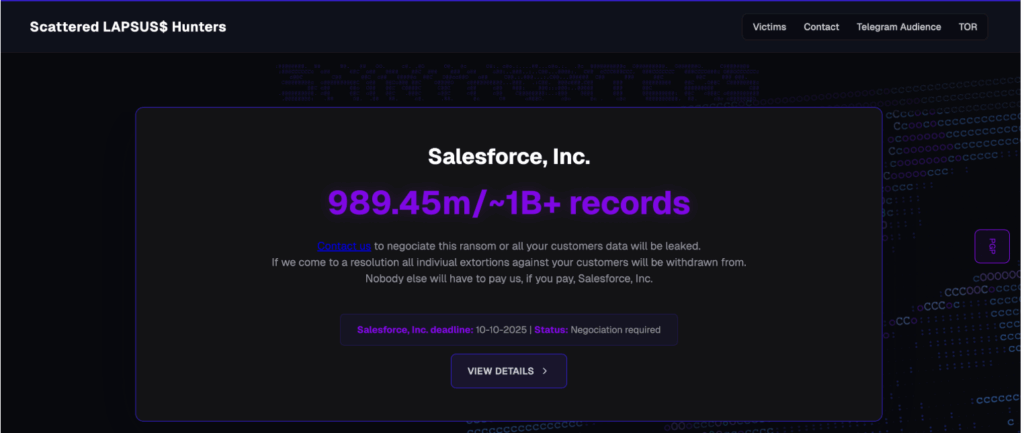
3. 各地に散在する「LAPSUS$」のハンターたちは、サイバー犯罪の「スーパーグループ」である“
「Scattered LAPSUS$ Hunters」というグループは、, 3つの悪名高いグループの融合, …は、すでに脅威インテリジェンスアナリストらによって、UNC6395といった内部コードネームで追跡されていた。この組織は、単一のハッカー集団というよりは、Scattered Spider、LAPSUS$、Shiny Huntersのメンバーによって形成された「スーパーグループ」であり、スキルセットや手法を共有している。.
ShinyHuntersは、アディダス、カンタス航空、LVMHなどの主要ブランドに影響を与えた、高度なソーシャルエンジニアリング手法を用いた大規模なデータ侵害に関与していることで知られています。.
Scattered Spiderは、2022年5月以降活動している、金銭目的のグループです(UNC3944、Scattered Swine、Muddled Libraとも呼ばれています)。ついに、, LAPSUS$ は2021年12月に活動を開始した金銭目的のハッキング集団であり、主に南米と英国の十代の若者たちで構成されていると報じられている。3者はいずれも、「ザ・コム(TheCom)」として知られる、より広範なサイバー犯罪の枠組みの中で主要なアクターとなっている。.
TheComは、サイバー犯罪者のためのダークウェブの温床として特徴づけられ、主に英語圏の若者たちで構成されています。彼らは独立して活動しながらも、リソース、戦術、評判のつながりを共有しています。時間の経過とともに、このグループは、今回のサイバーセキュリティインシデントに見られるように、日和見的なデータ窃盗から組織的な恐喝要求へと進化を遂げました。.
4. 人目に付く場所に潜む脅威アクター
サイバー犯罪グループは、「環境寄生(Living off the Land: LotL)」手法を使用することで、高度な洗練性を示した。この手法により、ファイアウォールやアンチマルウェアツールによって容易に検出される可能性のあるカスタムマルウェアの配備を回避し、代わりに標的環境にすでに存在する正当な、ホワイトリスト登録済みのソフトウェアやツールのみを使用することができた。.
このテクニックにより、未知の活動や異常な活動を優先して検出するアンチマルウェアツールのスキャンを回避し、通常の管理作業に紛れ込むことが可能になります。.
このような戦略は、高度な運用セキュリティ意識を示している。Salesforceインスタンスを介したデータ窃盗の後、ハッカーは検出を防ぐために作成したクエリジョブを削除していた。.
について Cloudflareに対する彼らの攻撃からのインシデントタイムライン 患者に対する系統的なアプローチを明らかにする.
- 2024年8月9日攻撃者は初期の偵察から始め、盗まれたAPIトークンの検証を試みました。.
- 2024年8月13日初期アクセスを獲得した後、彼らは偵察活動を拡大し、Salesforceのケースオブジェクトから顧客データを盗み出した。.
- 2024年8月16日彼らは盗み出そうとしているデータセットの正確なサイズを確認するため、「予行演習」を行った。.
- 2024年8月17日最終的なデータの外部持ち出しは、Salesforce Bulk APIジョブを使用して実行され、その後、痕跡を隠すためにそのジョブは削除されました。.
5. 逮捕者が出てもブランドを止めることはできなかった
近年、法執行機関による組織的な取り組みの結果、ShinyHuntersクラスターに関連する個人が多数検挙されている。このブランドは存続し続け、現代サイバー犯罪組織の構造の変化を示している。.
このサイバー犯罪グループは分散型かつ国際的な性格を持つため、法執行機関による取り組みでは一部のメンバーや特定の機能しか混乱させられず、他のメンバーは活動を継続することができました。共通の通信チャネルやPGP鍵などのリソースを共有することにより、運用の継続性、ブランドの持続性、TTP(戦術・技術・手順)の回復力が維持されました。.
これは、この新しい分散型かつリソース共有型のモデルによって支援される場合、脅威グループの「ブランド」がいかにして持続し、存続し続けることができるかを示しています。.
よくある質問 – 教訓
1. OAuthトークンとAPI連携の信頼に関して、どのようなことを持ち帰る(学ぶ)べきか?
最も重要な教訓は、OAuthトークンが、従業員やベンダーとの関係さえもしばしば長持ちする、永続的で強力なアクセスを表しているということである。これらの「信頼された」デジタルキーは、悪意ある者の手に渡ると兵器化される可能性がある。従来の資格情報とは異なり、OAuthトークンは標準的な認証チェックをバイパスするAPIレベルのアクセスを提供するため、悪意ある活動を正当な操作と区別することが事実上不可能になる。.
あなたのテイクアウト定期的なOAuthトークンの監査を実施し、有効期限ポリシーを策定し、「承認済み」の統合からのアクセスであっても異常なデータアクセスを検出するためにAPIアクティビティのパターンを監視する必要があります。.
2. 組織はこのインセンデント後、どのようにサードパーティベンダーのリスクを再評価すべきでしょうか。
この侵害が示すように、セキュリティ対策の強さは、最も脆弱なベンダー連携のレベルにすぎません。Salesloft Driftという単一のサードパーティ製ツールの侵害により、CloudflareやZscalerなどのサイバーセキュリティのリーダーを含む、世界中の700を超える組織に影響を及ぼす爆発的な被害範囲がもたらされました。.
あなたのテイクアウトサードパーティ製アクセスの継続的な監視の実装、すべての統合に対する最小権限の原則の適用、およびサプライチェーン侵害に対する迅速な対応計画の策定に注力すべきです。.
3. なぜ「環境寄生(Living off the Land)」の手法はこれほど効果的なのですか?
この攻撃の巧妙さは、そのシンプルさにあります。この事例において、ハッカーたちはセキュリティアラートを引き起こすような独自のマルウェアを避け、ターゲット環境にすでに存在する正規の、ホワイトリストに登録されたツール(Microsoft、GitHub、AWS、Salesforceのデータなど)のみを使用しました。このことは、境界防御やシグネチャベースの検知だけでは不十分であるということを私たちに教えています。.
あなたの学び: セキュリティ研究者は、正当なツールの使用における異常なパターンを特定できる行動分析と異常検知に焦点を当てるべきだと指摘しています。これには、異常なデータアクセスのボリューム、予期しないAPIクエリのパターン、不審な一括データエクスポートの監視が含まれます。.
4. 逮捕者が出ているにもかかわらず、この脅威グループが存続し続けていることは、私たちに何を物語っているでしょうか。
多数の逮捕者が出ているにもかかわらず、「Scattered LAPSUS$ Hunters」が活動を続けていることは、現代のサイバー犯罪が分散型でブランドを基盤としたエコシステムとして機能しており、従来とは異なる形態をとり、以前よりもさらに恐喝を好む傾向にあることを示している。.
あなたのテイクアウト個別の逮捕に関わらず、脅威アクターの戦術、技術、手順(TTP)は存続し進化し続けることを理解し、継続的な脅威インテリジェンスのアプローチを採用することで、安全を確保してください。.
5. この侵害は、内部不正や正当なアクセス権の悪用を検知する我々のアプローチをどのように変えるべきでしょうか?
おそらく最も不穏な教訓は、最大の脆弱性がすでに防護壁の内側に存在し、信頼されたアクセスを装っているかもしれないということです。.
あなたのテイクアウト攻撃者が証拠を隠滅することを防ぎ、通常管理およびAPIアクティビティのベースラインパターンを確立し、アクセスパターンのわずかな異常を検知できるユーザーおよびエンティティ行動分析(UEBA)ソリューションを導入する、包括的なログ記録および保持ポリシーを実装する必要があります。.
まとめ
「Scattered LAPSUS$ Hunters」による一連の攻撃は、デジタル信頼に対する根本的な見直しを迫っています。最大の脆弱性がすでに内部にある可能性がある今、現代のサイバーセキュリティは、厳重に守られた境界線だけに頼ることはもはやできません。企業が日々依存している、信頼され相互に連携したアプリケーションの複雑なネットワークこそが、最大の無防備な領域となっている可能性があります。.
著者について