كيفية التخفيف من التوتر الرقمي بين مجلس الإدارة والرئيس التنفيذي ومدير أمن المعلومات
جدول المحتويات
لا تتوقف الهجمات السيبرانية عند مكتب فريق تقنية المعلومات فحسب. بل يمكنها تعطيل العمليات، والتأثير على ثقة المستثمرين، واقتطاع ملايين من القيمة السوقية للشركة (وأحياناً بين عشية وضحاها).
في النهاية، الأمن السيبراني ليس قضية تقنية؛ بل هو قضية تهم مجلس الإدارة. ومع ذلك، في العديد من المؤسسات، هناك انفصال.
ستتناول هذه المدونة حواجز الاتصال بين فرق الأمن ومجلس الإدارة وخارجه، إلى جانب أفضل الممارسات العملية لمواءمة الأمان والأهداف التجارية للمضي قدماً.
مقدمة في الاحتكاك السيبراني
مجلس الإدارة يريد الوضوح. الرئيس التنفيذي يريد الثقة. ومدير أمن المعلومات يريد أن يُسمع.
ولكن ما يحصلون عليه غالباً هو الاحتكاك السيبراني، مع أولويات غير متسقة، ومخاطر سوء فهمها، واجتماعات يغادرها الجميع برأي مختلف قليلاً حول ما حدث للتو.
هذا ليس مجرد أمر مزعج. إنه محفوف بالمخاطر. سوء الفهم بين المديرين التنفيذيين وقادة الأمن السيبراني يمكن أن يؤخر القرارات، ويخفي الثغرات السيبرانية, ، وتضعف الاستجابة للتهديد.
هذه مجرد أمثلة قليلة.
- فقط الثلث من التنفيذيين يعتقدون أن إعداد التقارير السيبرانية أمر ضروري لنمو الأعمال.
- أقل من 50% من مديري أمن المعلومات يشاركون في قرارات الأعمال الأساسية.
- لا يتفق المدراء التنفيذيون ومدراء أمن المعلومات بشأن الذكاء الاصطناعي وقواعد المرونة، حيث يواجهون فجوة 13% مدى ثقة كل مجموعة في قدرتها على الحفاظ على الامتثال.
الخبر السار؟
يمكن سد هذه الفجوة.
لكن الأمر يتطلب جهداً متعمدًا، يبدأ بفهم مشترك لسبب وجود الاحتكاك السيبراني في المقام الأول.
الاحتكاك السيبراني: الأطراف المعنية الرئيسية
قبل أن نستكشف أصول الاحتكاك السيبراني، من المهم فهم أدوار الإدارة العليا الرئيسية التي تتأثر به:
- رئيس أمن المعلومات (رئيس أمن المعلومات): يقود استراتيجية الأمن السيبراني للمؤسسة، بهدف حماية الأعمال دون إبطائها.
- مدير أمن المعلومات الرئيسي (CISM) / قائد الأمن: يعمل تحت أو جنبًا إلى جنب مع رئيس أمن المعلومات. هم يديرون مجالات محددة مثل الاستجابة للحوادث، وتقييمات الثغرات الأمنية، أو برامج أمن المعلومات.
- مسؤول الأمن الرئيسي يتحكم في استراتيجية الأمن بأكملها للمؤسسة (المادية والرقمية). هذا الدور أعلى من مدير أمن المعلومات (CISO)، أو قد يتم دمج الدورين.
- رئيس معلومات (مدير عام تقنية المعلومات) يشرف على استراتيجية تكنولوجيا المعلومات الشاملة للمؤسسة، وأحياناً يتشارك المسؤوليات مع دور مسؤول أمن المعلومات الرئيسي (CISO) لعمليات الأمان.
- الرئيس التنفيذي للتكنولوجيا (CTO): يبni ويطبق تكنولوجيا لخدمة العملاء. وفي حين يعمل مدير المعلومات على أنظمة المعلومات الداخلية، يركز مدير التكنولوجيا على التقنيات التي تواجه العميل.
- الرئيس التنفيذي مسؤول عن الاتجاه العام للشركة، ونموها، وأدائها. كما أنه مسؤول أيضاً عن إدارة المخاطر - بما في ذلك المخاطر السيبرانية.
- مجلس الإدارة: يوفر الإشراف والحوكمة. اجتماعات مجلس الإدارة ضمان اتخاذ الشركة لقرارات سليمة، وإدارة المخاطر بشكل جيد، وحماية قيمة المساهمين.
تأتي كل دورة من هذه الأدوار مع أولوياتها الخاصة.
هذا يجعل حوكمة أمن السايبر عملية توازن — محاولة التوفيق بين أهداف مختلفة دون السماح لأي شيء بالافلات من الأطراف. وهناك يبدأ الاحتكاك السيبراني في الظهور.
الأسباب الأربعة للاحتكاك السيبراني
لا تنشأ الاحتكاكات السيبرانية من فراغ. بل تتراكم عبر الإشارات المهملة، وخطوط التقارير غير الواضحة، والمقاشات التي يتحدث فيها قطاع الأعمال بلغة بينما يتحدث فيها فريق الأمان بلغة أخرى.
دعونا نحلل سبب حدوث ذلك.
1. الفجوات اللغوية بين المخاطر والواقع
يريد التنفيذيون إجابات عن أسئلة مثل: هل نحن مكشوفون؟ هل نحن مغطون؟ ما هو خطرنا إذا حدث X؟ ولكن عندما يحصلون على عرض تقديمي من 20 شريحة حول دورات التصحيح أو محاولات الاختراق، فإن الرسالة تضيع.
الأمر ليس أن مدير أمن المعلومات لا يقوم بعمله. بل إن غالباً ما لا يتم صياغة المخاطر السيبرانية بلغة الأعمال. وعندما يكون هناك فراغ في الترجمة، تتباطأ القرارات. أو الأسوأ من ذلك، يتم اتخاذها دون السياق الصحيح.
2. الحوافز والجداول الزمنية المتنافسة
يركز مجلس الإدارة على الأداء ربع السنوي. أما الرئيس التنفيذي فيدير النمو، وثقة المساهمين، والمخاطر التشغيلية. وفي الوقت نفسه، غالباً ما ينظر مدير أمن المعلومات إلى المدى الطويل وضع الأمن السيبراني وتاتجاهات التهديد.
هذا يعني الأולويات لا تتوافق دائماً. قد يؤدي الاستثمار الأمني إلى تأخير إطلاق المنتج. أو قد يؤدي التكامل السريع إلى زيادة التعرض للمخاطر. بدون توافق، يمكن اعتبار الأمن عائقاً، حتى عندما يكون في الواقع حماية للعمل التجاري.
يمكن للهيكل التنظيمي أن يقف في طريق ذلك
في العديد من الشركات، يرفع مسؤول أمن المعلومات تقريره إلى مدير تكنولوجيا المعلومات. يمكن أن ينجح ذلك، ولكنه قد يؤدي أيضاً إلى طمس برنامج الأمن السيبراني تحت أولويات تكنولوجيا المعلومات الأوسع. وعندما لا يكون لدى مسؤول أمن المعلومات وصول مباشر إلى الرئيس التنفيذي أو اجتماعات مجلس الإدارة, ، إنه من الأصعب طرح المخاطر الصحيحة في الوقت المناسب.
٤. الأمن السيبراني لا يحظى بالاهتمام إلا بعد وقوع حادثة
بالنسبة لبعض مجالس الإدارة، لا يدخل رئيس أمن المعلومات الغرفة إلا عندما تسوء الأمور. وتلك النُّموذج التَّفاعليُّ يُحوِّل الأمنَ السيبرانيَّ إلى تمرينِ إطفاء حَرائق., ، وليست وظيفة استراتيجية.
(يبدو الأمر وكأنك لا تفحص مكابح سيارتك إلا بعد أن تنزلق!)
كيفية إعادة صياغة الأمن السيبراني بمصطلحات تجارية
إذا أراد مسؤولو أمن المعلومات الحصول على مكان على طاولة صنع القرار، فعليهم تحويل المخاطر الأمنية إلى مخاطر تجارية.
عندما تسمع مجالس الإدارة عن “الامتثال لقانون المرونة الرقمية التشغيلية (DORA),” “ماتري ATT&CK,، أو”اختبار أمان واجهات برمجة التطبيقات,، وغالباً ما يتركهم ذلك في حيرة بشأن التأثير في العالم الحقيقي.
ما they need to hear is: ما يحتاجون إلى سماعه هو: ما الذي على المحك؟ وكم سيستفحل الأمر سوءاً؟ وما هي التكلفة إذا لم نتخذ أي إجراء؟
من المخاطر التقنية إلى التأثير التجاري
لنأخذ مثالاً. بدلاً من القول:
“لقد حددنا عدة ثغرات أمنية غير مُصلحة في بيئتنا.”
جرب:
“لقد وجدنا نقاط ضعف في الأنظمة التي تقالج طلبات العملاء. وإذا تم استغلالها، فقد تؤدي إلى توقف المبيعات عبر الإنترنت لعدة أيام، وتكلفنا ما يتراوح بين 4 إلى 6 ملايين جنيه إسترليني من الإيرادات المفقودة.”
تقوم النسخة الثانية بأمرين:
- يربط الخطر بوظيفة تجارية أساسية.
- فهو يمنح الإدارة ما يمكنها العمل بناءً عليه (التكلفة، والوقت، والتعرض للمخاطر).
هذا التحول يبنى الثقة. كما أنه يوضح رئيس أمن المعلومات يفهم العمل التجاري، وليس فقط التقنية.
استخدم مصطلحات مألوفة
المديرون التنفيذيون معتادون بالفعل على التفكير في المخاطر المالية، والمخاطر القانونية، ومخاطر التشغيل. يجب تأطير مخاطر الأمن السيبراني بالطريقة نفسها.
بدلاً من القول:
“لقد حظرنا 10 رسائل تصيد احتيالي هذا الشهر.”
جرب:
“لقد حظرنا 10 رسائل بريد إلكتروني احتيالية هذا الشهر. ولكن لو تسللت رسالة واحدة فقط، لكنا عرضة لخطر تسرب بيانات يمكن أن يضر بثقة العملاء بشكل دائم. ومع ذلك، فإن فريقنا مستعد بخطة تعافي من الكوارث للتخفيف من حدة ذلك.”
تجنب الإفراط في المعلومات
من السهل أغراق القادة بلوحات المعلومات، أو خرائط التهديد، أو قوائم طويلة من مؤشرات الأداء الرئيسية. لكن كثرة التفاصيل تخلق ارتباكاً لا وضوحاً.
ركز على سرد قصة
- ما هو وضع المخاطر الحالي لدينا؟
- أين الفجوات؟
- ما الذي نفعله لإغلاقها؟
- ماذا نحتاج—من ميزانية، أو أشخاص، أو ترتيب أولويات—لنقوم بذلك بشكل أسرع؟
هذا النوع من التواصل يوضح أن الأمن السيبراني ليس منفصلاً عن العمل. إنه هو العمل التجاري.
ضبط هيكل التقارير
حتى أوضح استراتيجيات الأمن السيبراني ستواجه صعوبة إذا كانت خطوط التقارير خاطئة.
من هو رئيس أمن المعلومات يمكن للتقارير أن تؤثر على كيفية تحديد أولويات المخاطر، ومدى سرعة اتخاذ القرارات، ومدى بروز الأمن على مستوى الإدارة التنفيذية. والآن، يتباين هذا الهيكل بشكل كبير بين المؤسسات.
عندما يقدم مسؤول أمن المعلومات تقاريره إلى مدير معلومات التكنولوجيا
في كثير من الشركات، يرفع رئيس أمن المعلومات تقاريره إلى مدير معلومات الحوسبة. قد ينجح ذلك، ولكنه يأتي أيضًا مصحوبًا بتحديات.
- غالباً ما يركز مديرو التقنية على تمكين الأعمال من خلال التكنولوجيا: ترقيات الأنظمة، والترحيل إلى السحابة، والمنصات الجديدة. تتمثل مهمتهم في الحفاظ على سير العمل بسلاسة ودعم النمو.
- من ناحية أخرى، يتعلق أمن تكنولوجيا المعلومات بإدارة المخاطر، وحماية البيانات، وأحياناً إبطاء الأمور للقيام بالعمل بشكل آمن.
يمكن أن يضع هذا التوتر مدير أمن المعلومات في موقف صعب، لا سيما إذا كانت الميزانية أو مستوى الرؤية يعتمد على أولويات تنفيذي آخر.
الهياكل الأفضل تجلب الوضوح
تنتقل المنظمات الأكثر نضجاً أحياناً نحو نماذج يرفع فيها رئيس أمن المعلومات تقاريره:
- مباشرة إلى الرئيس التنفيذي (47% من مسؤولي أمن المعلومات (CISOs) لقد قمت بذلك بالفعل)، أو
- إلى لجنة المخاطر أو التدقيق على مستوى مجلس الإدارة، أو
- له خط تقارير مزدوج (على سبيل المثال، إلى كل من مدير التكنولوجيا التنفيذي والرئيس التنفيذي أو مجلس الإدارة)
تساعد هذه الهياكل في رفع مستوى المخاطر السيبرانية لتقترب من مستوى المخاطر المالية أو القانونية - وهو المكان الذي تنتمي إليه حقاً.
وهي تجعل أيضاً من الأسهل على يجب على مديري أمن المعلومات (CISOs) لإثارة المخاوف، والضغط من أجل الاستثمار، والمشاركة في الحوارات الاستراتيجية مبكراً، وليس بعد فوات الأوان.
إمكانية الوصول تهم بقدر أهمية الهيكل
خطوط التقارير الرسمية شيء، لكن التأثير الحقيقي يأتي من الوصول المنتظم. إذا كان رئيس أمن المعلومات يحصل فقط على الوصول إلى اجتماعات مجلس الإدارة بعد حدوث الاختراق، يكون الأوان قد فات بالفعل.
بدلاً من ذلك، يجب أن يكون مديرو أمن المعلومات جزءاً من:
- تقييمات المخاطر الفصلية
- محاكاة الحوادث واختبار الاختراق
- مبادرات التخطيط الاستراتيجي
- برامج التدريب الأمني
ما هي المقاييس التي يجب على مدراء أمن المعلومات مشاركتها؟
ليس الأمر مجرد ماذا أنت تبلغ. إنه كيف أنت تبلغ عنه، و لمن.
غالباً ما يشعر رؤساء أمن المعلومات (CISOs) بالضغط لتبرير ميزانياتهم أو إثبات قيمتهم. لكن إلقاء بيانات خام في تقارير مجلس الإدارة لن يفيد. فالمسؤولون التنفيذيون بحاجة إلى رؤى، لا إلى ضوضاء.
المفتاح هو تخصيص تقاريرك لتناسب الجماهير المختلفة. ما يحتاجه مجلس الإدارة ليس هو نفس ما يحتاجه الرئيس التنفيذي. ولا يحتاج أي منهما إلى قائمة بعدد جدران الحماية التي قمت بتصحيحها هذا الشهر.
للرئيس التنفيذي: التركيز على التوافق التجاري
يسألك الرئيس التنفيذي،, “هل نحن محميّون، وهل نحن في وضع يسمح لنا بالنمو بأمان؟”
يجب أن تساعدهم تقاريرك في إجابة ذلك.
مفيد cybersecurity metrics for your CEO cybersecurity strategy include:
- Risk reduction over time: Tied to business operations or revenue streams.
- Incident response readiness: Time to detect, respond, and recover.
- Cost vs. risk trade-offs: Show how controls reduce business risk, not just spend money.
- Cyber risk heatmaps: Simple visuals that highlight business impact, not just technical severity.
For example, if you showcase the potential cost of a خرق البيانات compared to investing in cybersecurity, then CEOs are likely to pay attention.
Tweet from National Cybersecurity Alliance showcasing data breach costs. مصدر.
للمجلس: عرض الاتجاهات، والوضع، والتعرض
Boards need to understand your exposure in plain terms, and how that’s changing. This enables executive cyber risk management at the highest level.
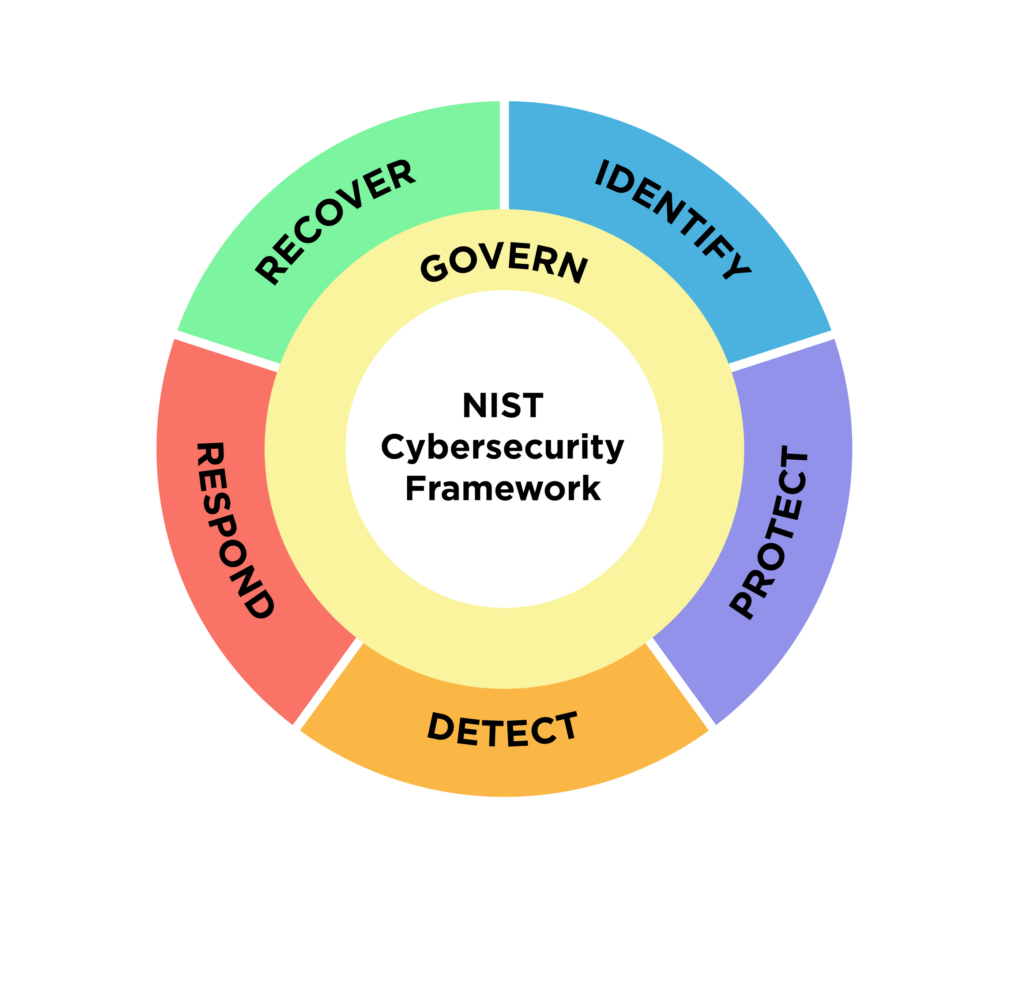
When it comes to رئيس أمن المعلومات and board communication, you should include these cybersecurity metrics:
- Top strategic risks: Link them to business functions (e.g. “برمجيات الفدية الخبيثة in our supply chain could halt operations”)
- Benchmarking: Show how your maturity or controls stack up against peers or regulatory frameworks such as المعهد الوطني للمعايير والتكنولوجيا or CISA.
- Scenario-based reporting: Identify the likely impact of a specific threat, and describe your response plan.
- Policy and compliance updates: Focus on fast-moving areas like ذكاء اصطناعي, privacy, and operational resilience.
للجميع: كن بصرياً، وسياقياً، ومتسقاً
Use red-yellow-green indicators. Show change over time. Tie every number to a business function, a potential loss, or a recovery plan. This helps decision-makers connect the dots without needing a crash course in cybersecurity.
When done right, reporting becomes more than a formality. It becomes the way you shape decisions, set priorities, and keep cybersecurity on the agenda—not just after an incident, but all the time.
كيف يمكن لمجالس الإدارة والرؤساء التنفيذيين تعزيز وضع الأمن السيبراني
On the other side of the fence, boards and CEOs can’t afford to treat cybersecurity risk as an IT problem. It’s a business risk that investors, regulators, and customers are watching closely.
Here’s what proactive leadership looks like…
- Treat cybersecurity like a business priority: Allocate time on the board agenda—not just when something goes wrong. Make cyber a standing topic in risk committees, M&A planning, and digital transformation reviews.
- Show interest in potential security issues: When leadership show interest in cybersecurity professionals’ insights, everyone else will pay attention, too.
- Invite CISOs into strategic conversations early: Involving cybersecurity leaders early leads to smarter, more secure business decisions. And it shows that security isn’t a blocker—it’s an enabler when it’s part of the plan from day one.
- Invest before the data breach (not just after): 30% of companies are increasing their cyber budget by 6-10% this year. Invest in cybersecurity proactively, instead of patching things up when the damage is already done.
- Understand the bigger picture: Cyber incidents can trigger everything from stock price drops to regulatory investigations. And recovery is expensive. Spending on cybersecurity could save countless headaches in the long run.
Gartner has found that 69% of CIOs and technology executives will prioritize cybersecurity risks in 2025. Other boards need to follow their example, or risk falling behind.
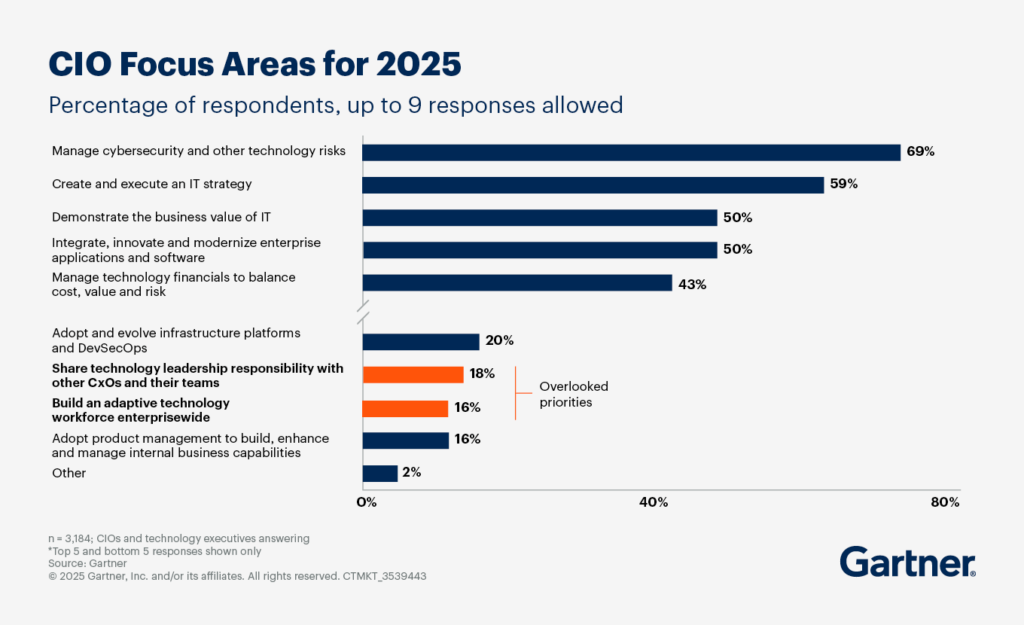
Gartner report showing CIO focus areas for 2025. مصدر.
أفكار ختامية
Closing the gap between the board, CEO, and CISO isn’t just about better reporting. It’s about shared responsibility.
When leadership teams speak the same language, cybersecurity stops being a point of friction and becomes a source of strength.
عن المؤلف