Gérer les conflits cybernétiques entre les États-Unis et la Chine
Table des matières
La relation entre le gouvernement américain et la Chine a toujours été conflictuelle, caractérisée par une méfiance stratégique, une confrontation et un conflit.
La tension entre les deux parties n'a fait que croître au cours des cinq dernières années. Des spécialistes ont déclaré que la relation entre les États-Unis et la Chine avait franchi un point de non-retour, entraînant une incertitude accrue dans le monde entier.

Alors, quel sera l'impact du cyberespionnage chinois sur la sécurité des États-Unis et du reste du monde ?
Plongeons dans la manière dont le piratage parrainé par l'État chinois est utilisé pour saper la cybersécurité.
Les pirates informatiques sont-ils la plus grande menace pour l'infrastructure critique de l'Amérique ?
Les agences de renseignement américaines ont a identifié la RPC comme la principale menace militaire et cybernétique, des ressortissants chinois agissant en tant qu'employés d'entreprises privées déployant des opérations telles que Volt Typhoon, Salt Typhoon et iSoon.
Quel était l'objectif de la RPC en menant ces attaques ? Selon le ministère de la Justice, les acteurs malveillants cherchaient à en tirer des profits et à identifier des informations qui pourraient être vendues directement ou indirectement au gouvernement de la RPC.
Le département de la Justice et le FBI ont annoncé qu'ils continueraient à sévir contre les activités dissidentes et les groupes de pirates informatiques de la République populaire de Chine afin de protéger les Américains et la sécurité nationale des États-Unis.
Christopher Wray, directeur du FBI ont averti les experts de la sécurité nationale et du renseignement lors du Sommet de Vanderbilt des risques que le gouvernement chinois fait peser sur les États-Unis.
“Le ciblage de nos infrastructures critiques par la RPC est à la fois vaste et implacable... motivé par les aspirations de ambition du PCC à la richesse et au pouvoir.”
Chronologie des attentats
Ces dernières années, Pékin s'est engagé dans le cyberespionnage ciblant les États-Unis, l'Europe et l'Indonésie, piratant des entreprises technologiques et perturbant les infrastructures critiques pour déstabiliser l'Occident.
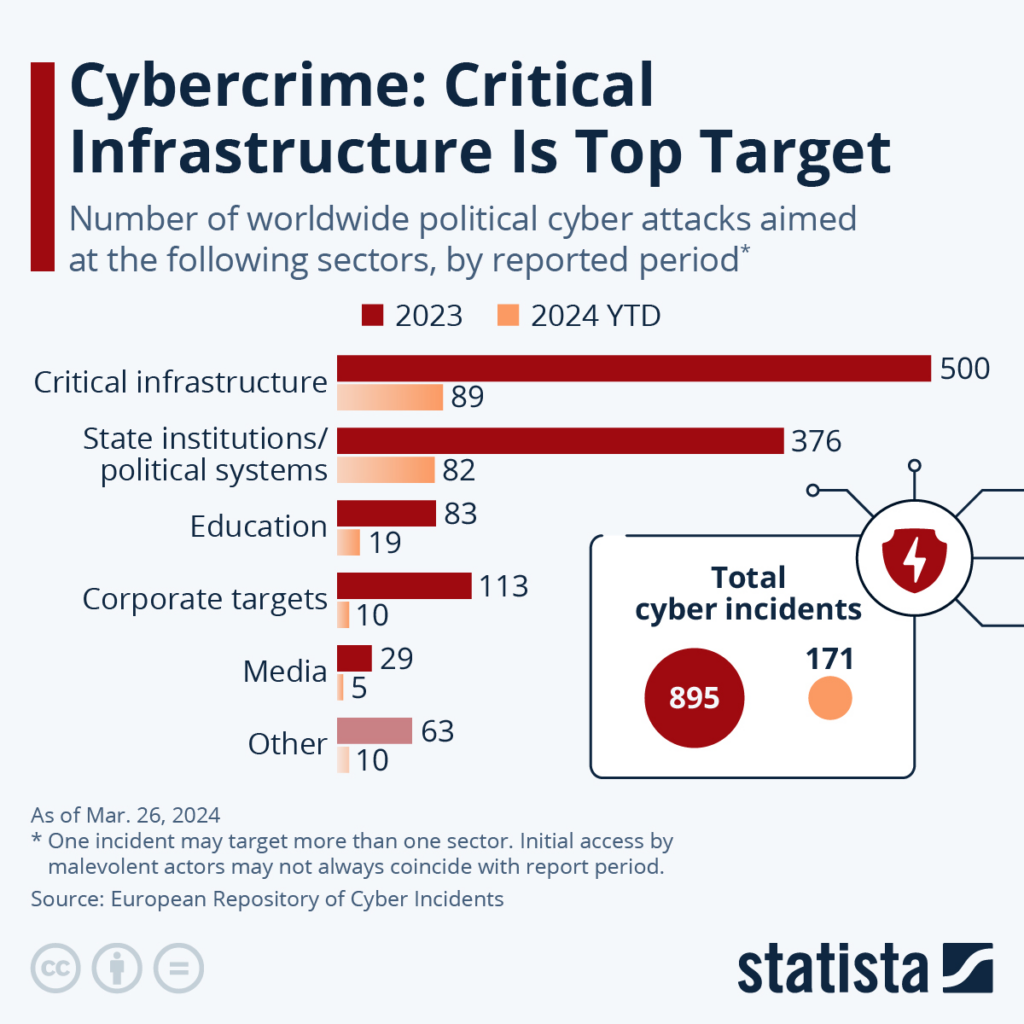
Voici une chronologie rapide des attaques notables menées par la Chine ces dernières années :
- Février 2022, tactiques de la guerre en Ukraine
La Chine a mené des campagnes de hameçonnage contre l'Union européenne avec des logiciels malveillants intégrés dans faux rapports liés à l'Ukraine. - En mai 2023, les autorités américaines ont exposé Volt Typhoon
Les forces de l'ordre ont découvert des informations concernant une activité attribuée à Volt Typhoon. - Février 2024, les activités d'iSoon sont divulguées sur GitHub
Les activités du groupe de hackers chinois iSoon ont été divulgués sur GitHub. Les documents ont révélé comment des pirates informatiques collaboraient avec la RPC dans le cadre de leurs efforts de cyberespionnage. - Octobre 2024, Intrusions dans le téléphone portable de Trump
Hackers chinois téléphones portables compromis utilisés par des membres de l'administration Trump, y compris des téléphones utilisés par le candidat à la présidence Donald Trump, JD Vance et d'autres responsables associés à la campagne Harris-Walz. - Novembre 2024, Salt Typhoon a pénétré les fournisseurs de télécommunications américains
groupe de hackers chinois Salt Typhoon a infiltré au moins 8 opérateurs télécoms américains. Les acteurs de la menace ont volé des données de surveillance des forces de l'ordre pour compromettre des fonctionnaires américains et des personnes impliquées auprès de la Maison-Blanche. - Novembre 2024, des espions chinois ont traqué un général américain
Espions chinois a implanté une puce électronique dans le badge de conférence d'un ancien général américain pour suivre ses déplacements pendant son service dans la région indo-pacifique. - Décembre 2024, le Trésor américain piraté par Pékin
Des pirates soutenus par l'État chinois ont infiltré le département du Trésor américain et stole over 3,000 unclassified documents. The documents were related to prominent US lawmakers. - March 2025, US indicts 10 Chinese hackers
The White House indicts 10 alleged Chinese hackers for iSoon hacking activities.
Le malware Volt Typhoon cible les infrastructures critiques américaines
In 2024, Volt Typhoon, a China-based state-sponsored group, targeted the “Five Eyes” coalition with cyberattacks.
Selon le Aljazeera, Microsoft researchers said Volt Typhoon was developing capabilities “that could disrupt critical communications infrastructure between the United States and Asia region during future crises.”
Active since 2021, the hackers focused their attacks on U.S. critical infrastructure and exploited vulnerabilities such as weak administrator passwords using living-off-the-land techniques.
Volt Typhoon’s existence and the escalating tensions between China and the U.S., particularly over Taiwan, underscore the latest connection between global events and cybersecurity.
Cyberespionnage de l'opération de piratage Salt Typhoon
Salt Typhoon, a Chinese APT group linked to China’s Ministry of State Security, has conducted cyber espionage since 2019, targeting sectors like telecommunications and government entities globally.
In 2024, the Biden administration exposed the group‘s operations in Europe and Asia, prompting the Cybersecurity and Infrastructure Security Agency (CISA) to release guidelines for protecting critical service providers.
La société privée iSoon cible les États-Unis et l'Asie
In February 2024, leaked documents revealed that Shanghai-based company iSoon, under the guise of a cybersecurity training firm, conducted hacker-for-hire services for Chinese government agencies such as the Chinese Ministry of Public Security.
The group’s operations targeted U.S. and global entities, collecting sensitive data like GPS and audio recordings. iSoon also targeted the foreign ministries of Taiwan, India, South Korea, and Indonesia, according to the US Department of Justice.
The U.S. has since indicted Chinese hackers and offered a $10 million bounty for the espionage campaign. The US Treasury stated that the sanctions were necessary to protect US critical infrastructure and deter future attacks.
“State-sponsored hacking is an acute threat to our community and national security,” said Acting U.S. Attorney Matthew Podolsky for the Southern District of New York.
“For years, these 10 defendants — two of whom we allege are PRC officials — used sophisticated hacking techniques to target…government agencies…to gather sensitive information for the use of the PRC. These charges will help stop these state-sponsored hackers and protect our national security.”
H3 : Le département du Trésor américain touché par une cyberattaque
En décembre 2024, Chinese state-sponsored hackers breached the U.S. Treasury Department by exploiting vulnerabilities in a third-party cybersecurity vendor, BeyondTrust.
A spokesperson for the Chinese Embassy in Washington rejected China’s responsibility for the hack, reinforcing that Beijing “firmly opposes the U.S.’s smear attacks against China without any factual basis.”
How devastating is this attack for the Treasury Department? Cybersecurity expert Ryan Kalember shares that Chinese hackers have frequently leveled supply chain attacks against the US government; however these attacks have not as yet caused irreparable damage.
On the topic of whether the hacking campaign originated from the PRC, Ryan Kalember states that it would be “no surprise whatsoever” if China claimed responsibility for the attacks.
Quelles sont les implications géopolitiques à long terme des cyberconflits entre la Chine et les États-Unis ?
Heightened tensions, mistrust, and deepened geopolitical rivalries create a breeding ground to destabilize global norms and power.
In the long term, the Chinese government’s cyber espionage on rival nations could threaten US dominance on the global stage.
Here’s an overview of how US-China cyber conflicts could wreak havoc:
- Economic disruption: Cyber espionage from China could destabilize economies. Beijing is aggressively pursuing intelligence and intellectual property to become the dominant force in the 21st century.
- Fragmentation of global norms: Regional discrepancies between fundamental cybersecurity protocols create fragmentation. One example of this is China‘s restrictive firewalls.
- Less security online: The PRC directly opposes making the internet “secure and controllable” as Beijing presents “cyber sovereignty” as its core principle.
- Censorship and misinformation: Circulating false or misleading information and censoring information that goes against the PRC, such as censoring news organizations critical of China, creates a hostile business environment for overseas organizations.
Comment les organisations peuvent-elles se protéger contre les cybermenaces parrainées par des États ?
Protecting your organization against state-sponsored threats is more important than ever.
Cybersecurity teams should remember to:
- Adopt a zero-trust model: Assume no user or device is trustworthy by default and enforce strict access controls and continuous monitoring.
- Perform regular updates: Ensure all software and systems are updated to address vulnerabilities that attackers might exploit.
- Train employees: Educate staff on recognizing phishing attempts and other social engineering tactics.
- Prepare an incident response plan: Develop and regularly test plans to respond effectively to cyber incidents.
Renforcez vos défenses de cybersécurité
When countering state-sponsored threats, it‘s important to be proactive in your efforts. Threat intelligence and regular security assessments can provide robust protection against even the most sophisticated adversaries.
CybelAngel‘s External Threat Intelligence services help detect API risks and recover credentials stolen by malware.
À propos de l'auteur