Les chaînes Telegram du Dark Web que les pirates utilisent réellement en 2026
Table des matières
Dans notre Explication sur la raison pour laquelle les acteurs menant des activités menaçantes ont transféré une partie de leur activité vers Telegram, Nous avons abordé l’aspect structurel de la situation : ce qui a changé en 2024, pourquoi cela a créé un déficit d’intelligence pour les équipes de sécurité, et ce qui a été déplacé vers ces canaux en général (credentials volés, sessions de connexion compromises, fichiers de configuration de malware). Il vaut la peine de le lire si vous souhaitez tout de même comprendre pourquoi une application de messagerie fait partie de l’histoire du dark web.
Cette publication est au niveau inférieur car la tendance n'a fait que s'accélérer : quels canaux sont les plus actifs en ce moment, que circule-t-il à l'intérieur de ceux-ci et quoi faut-il vraiment surveiller si vous faites partie des équipes de sécurité qui viennent d'ajouter le suivi de Telegram à leur liste de priorités pour 2026.
Les noms à connaître
Si vous regardez seulement quelques chaînes, voici celles qui figurent régulièrement en tête des rapports d’activité que nous recevons :
- Chthonique : Le canal de partage de données d’identification le plus actif dans notre dernier tableau de suivi. Si un mot de passe d’entreprise apparaît dans un groupe Telegram, il est très probablement là-dedans.
- Éternité : Un volume de données inférieur à celui de Chthonic, mais une concentration plus élevée de jetons de session compromis, de clés API et de comptes de service – des accès contournant le MFA lors de l’utilisation.
- EternityAIO : Le canal dédié d’Eternality pour les outils de malware « tout en un » (AIO), séparé des flux de données de données d’identification. Une source régulière de nouvelles versions de Raccoon et Vidar Stealer.
- Xtreme : C’était l’endroit privilégié pour acheter des outils de contrôle à distance compromis (TeamViewer, ConnectWise, Citrix). Maintenant, il a été dépassé par Chthonic en termes de volume brut, mais il reste actif.
- CC Lounge : Le principal point de collecte des cartes de paiement volées reste la première destination où les données des cartes compromises se déplacent le plus souvent.
- Club2crd : Le deuxième canal de carding le plus important après CC Lounge.
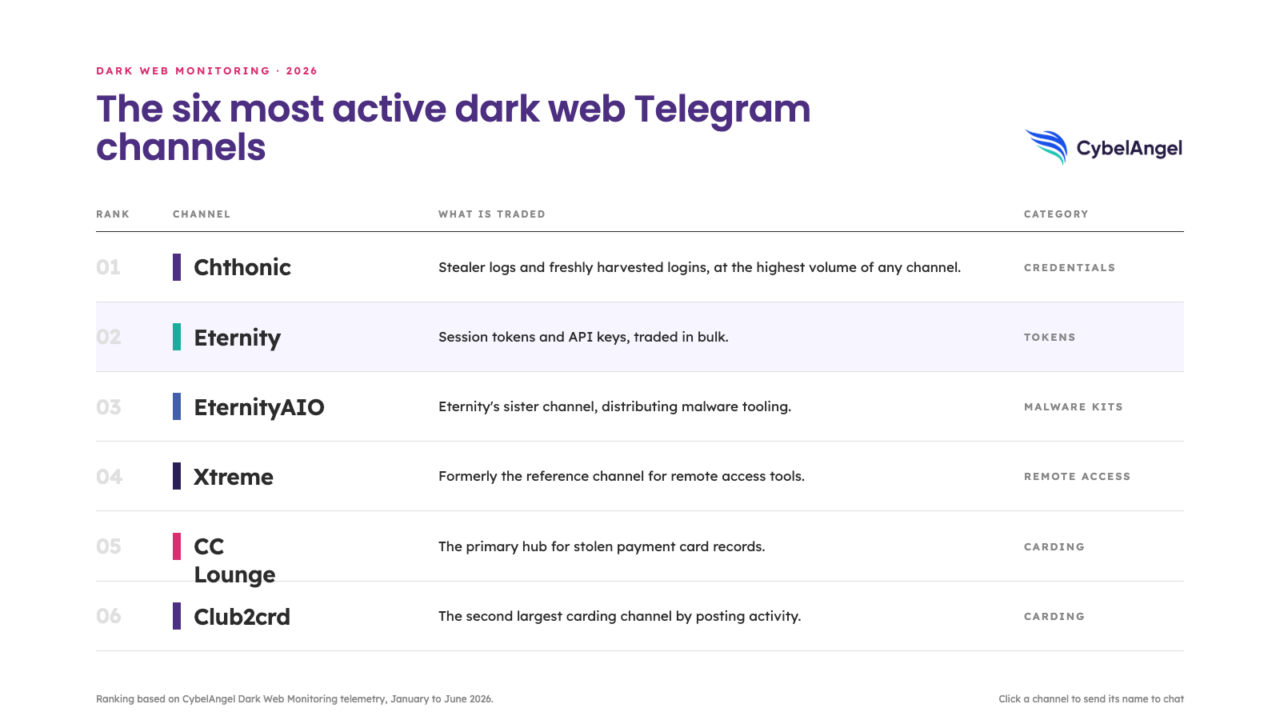
Une remarque simple mais importante : ce ne sont pas des pseudos d’hacker. Ce sont les noms réels des canaux. Si vous cherchez à faire connaître votre marque sur Telegram, voici les chaînes exactes à utiliser pour commencer.
Le schéma derrière chaque démantèlement
Ce qui est le plus visible dans nos données de tendance est un schéma que l’on peut presque repérer : à chaque fois qu’un grand canal est supprimé, l’activité baisse pendant quelques jours, puis un nouveau canal apparaît et remplace la base d’utilisateurs perdue. Les noms qui figurent en haut de la liste changent, mais la liste elle-même ne se rétrécit pas.
C’est la même dynamique que nous avons évoquée dans notre analyse du paysage des forums de dénonciation après la suppression de BreachForums : les opérateurs et l’infrastructure sont perturbés, mais la communauté se reconstitue incroyablement rapidement, car ce qui se passe réellement n’est pas tant quelques groupes isolés qui collaborent, mais bien un réseau organique de relations individuelles qui se réorganisent autour de ce qui constitue actuellement le lieu de rencontre privilégié. Traiter de manière définitive un canal le plus actif aujourd’hui est une victoire, mais c’est une victoire à durée limitée. Le vide qu’il crée est une ouverture, et non une fin.
Pourquoi c’est votre problème même si vous n’êtes pas dans ces canaux
Aucun de ces lieux ne serait normalement visité par l’équipe de sécurité d’une entreprise. Le fait que votre marque soit mentionnée dans l’un d’eux pourrait déclencher une alerte si vous effectuez un simple suivi du dark web, mais ce n’est pas vraiment le principal risque. Le principal risque est les vos propres informations d’identification exposées se propagent à travers elles pendant que vous n’êtes pas en train de les surveiller.
C’est là la clé à comprendre quant à la manière dont Telegram s’inscrit dans la véritable chaîne d’intrusion. Une attaque généraliste, quelqu’un invoquant le nom de votre entreprise dans un endroit peu fiable, ce n’est pas rien, mais c’est aussi pas un véritable exploit d’ingénierie sociale. Votre Mot de passe de VPN divulgué Le fait de se faire passer pour quelqu’un d’autre est quelque chose de totalement différent. Le premier est un vague signe que quelqu’un pourrait être intéressé par vous. Le second est la clé spécifique que l’attaquant utilisera réellement pour s’y introduire, et il l’utilisera que vous ayez vu ou non cela se produire.
Comment ce suivi est-il différent de la simple observation des impacts de la marque
Une configuration de surveillance du dark web classique, celle qui ne fait que rechercher des mots clés dans les sites de partage de contenu et les messages de discussion, ne couvre pas ce qui circule dans ces canaux privés. Elle ne détecte pas que le nom de votre entreprise apparaisse quelque part en public. Elle ne vous met pas dans la situation où un attaquant montre ses clés de votre porte d’entrée.
Consulter cette deuxième conversation est en partie un problème de sourcing — il faut avoir un accès direct aux canaux eux-mêmes, pas seulement un crawler général — mais c’est surtout un problème d’analyse. On ne cherche pas seulement une correspondance de mot (“ Acme Inc ”). On cherche plutôt un pattern de connexion exposée :
- Les combinaisons d'adresse e-mail et de mot de passe associés à votre domaine
- Tokens de session pour votre SSO d'entreprise
- Codes API pour vos services tiers
- Clés privées pour vos dépôts de code
- Cookies actifs pour vos consoles cloud
Et si vous en attrapez un, “ surveiller davantage ” n’est pas la véritable solution. Tourner le portail ouvert immédiatement, avant de passer de “ divulgué ” à “ utilisé ”, c’est-à-dire.
La bonne façon d’agir face à une exposition
L’une des erreurs commises par les équipes de sécurité lorsqu’elles repèrent une exposition de données d’identification est de penser qu’ils ont le temps. Si cette information se trouve simplement sur un site public ou dans un fil de discussion de forum, il est possible de la laisser en suspens pendant une ou deux jours avant de procéder à un redémarrage de votre côté. Si elle circule dans l’un de ces canaux Telegram, vous n’avez pas cette possibilité.
C’est un marché actif, pas un archiciel historique. Les fuites sont rapidement collectées, réemballées et revendues ici, notamment parce que les acheteurs utilisent ce qu’ils achètent. Les heures comptent. La différence entre la suppression d’un mot de passe divulgué avant qu’il ne soit utilisé et après est la différence entre un redémarrage de la session et une intervention d’urgence.
FAQ
Chthonic et Eternity figurent régulièrement en tête des classements d’activité. Chthonic est la source la plus importante de compromission des identités des entreprises ; Eternity est plus petite en volume mais présente une concentration plus élevée de tokens de session, de clés API et de comptes de service contournant le MFA lorsqu’ils sont utilisés.
Ce sont des marchés actifs, pas des archives historiques. Les accès volés sont rapidement réemballés et revendus, précisément parce que les acheteurs utilisent ce qu'ils achètent. La fenêtre de temps pour réinitialiser un mot de passe exposé avant qu'il ne devienne un problème est très courte.
Principalement en profondeur. Une configuration standard de surveillance du dark web recherche des connexions à des marques, le nom de votre entreprise apparaissant là où il ne devrait pas. La surveillance dédiée de Telegram recherche les identifiants des employés exposés circulant dans des canaux privés, et non seulement les mentions publiques. C’est un signal d’intrusion plus direct.
Réinitialisez-le immédiatement. Ne vous attendez pas à des signes d’abus. La différence entre une réinitialisation de mot de passe divulgué avant son utilisation et après est la différence entre une réinitialisation d’accès de base et une intervention complète en cas d’incident.
À propos de l'auteur