2025年の最大のサイバーセキュリティインシデントと脅威インテリジェンスの失敗
目次
サイバーセキュリティチームは昨年、データ漏洩、地政学的衝突、サプライチェーンの脆弱性、ランサムウェアの脅威、攻撃者の行動の変化といった困難な状況に対応するためにほとんどの時間を費やしました。脅威の動きは通常よりも速かった。一部の脅威は目立ちやすかった。また、多くの脅威は脆弱性が悪用されていることに気づくまで、生産システムにまで到達していた。.
このレビューでは、2025年に起きた最も重要なサイバーセキュリティインシデントの20件をまとめた。それぞれが、脅威検出がどこで失敗したか、あるいは可視性の欠如が脅威主体が活動するスペースを生み出した場所を明らかにしている。これによって、来年に重要なサイバーセキュリティの教訓が明らかになる。.
国家レベルのサイバーセキュリティインシデント 2025年
2025年には、国家関連団体が多くのサイバー攻撃を仕組んだ。そのサイバー犯罪活動は、スパイ行為、妨害行為、影響力行使を組み合わせて行われ、その結果、被害者の特定が困難になり、国家安全保障への懸念が高まった。.
1. インドとパキスタンのサイバー紛争が重要な分野にも拡大
インドとパキスタンのサイバー紛争 中間選挙後の対立後、圧力はさらに強まった。そのほとんどが政府機関や公的機関に集中した。脅威分子らはパキスタンの連邦税委員会に関連するデータを公開し、インドの州システムから得られた有権者情報を流布させた。.
一部のグループが使用した ディープフェイク そして、スタイライズされたプロパガンダ。他は、長期的な停止を引き起こすのではなく、国民的意義を持つサイトに焦点を当て、公共の信頼を揺るがそうとした。発表の連続により、本物の妥協とシグナリングを区別するのが難しくなった。.
- 影響: 漏洩した市民データと短時間の停止により、公共サービス全体に不安が広がり、地域企業にも圧力がかかった。.
- 教訓: 地政学的急激な動きの際には、組織は早期のシグナルを必要とする。新たなドメインやクローンされたポータル、そして突然のメッセージングの変更は、通常、メイン攻撃の前に現れる。.
2. オンラインでイスラエルとイランの対立が激化
最新のフェーズは イスラエルとイランの対立 急速にサイバー空間に侵入し、双方から多くの操作が行われた。2025年6月13日の最初の攻撃から48時間以内に、CERTチームはAPT34やAPT42などのイラン系グループによる継続的な攻撃を報告した。これらのグループの活動は、イスラエル国内のエネルギー、通信、運輸サービスを標的としていた。.
同時に、イスラエル側も妨害行為で反撃した。 マルウェア攻撃 そして、イランのインフラに対するサービス拒否攻撃も増加した。同期間において、アナリストらはサイバーインシデントの件数が700% 件増加したと記録した。.
- 影響: 政府機関、通信事業者、交通機関は繰り返しDDoS攻撃やデータの流出に見舞われた。.
- 教訓: 紛争時には状況は急速に変化します。異常なアクセス試みやインフラストラクチャのスキャンにおける急激な増加を監視することで、チームはわずかながらでも貴重な先行優位を得ることができます。.
3. 米国、世界的な侵入活動で12人の中国のハッカーを起訴
米国と中国のサイバー紛争 この問題は常に大きな話題となっている。しかし今年は、米国司法省が政府機関、重要インフラ事業者、民間企業に対する協調的な侵入活動を計画したとして12人の中国の契約者および法執行官を起訴した。.
起訴状 この団体は、国家安全保障省の2つのユニットと連携して長年にわたり活動してきたことが明らかになった。その活動により、航空宇宙企業、国立研究所、防衛関連企業、パンデミック研究に関与する組織から機密データが収集された。検察当局はまた、このグループが中国国外に拠点を置くジャーナリストや民主主義活動家の攻撃にも関与していることも明らかにした。.
- 影響: この事件は、クラウドサービスや企業ネットワーク全体にわたる情報を含む、これらのキャンペーン中に収集されたデータの規模を明らかにした。.
- 教訓: パブリックアトリビューションはチームが長期間にわたる侵入パターンを理解するのに役立ちます。グループの手法が文書化されると、防御者は以前に標的とされた特定のセクターや技術に関する監視を強化できます。.
4. 北アフリカのサイバー攻撃とCNSSの脆弱性
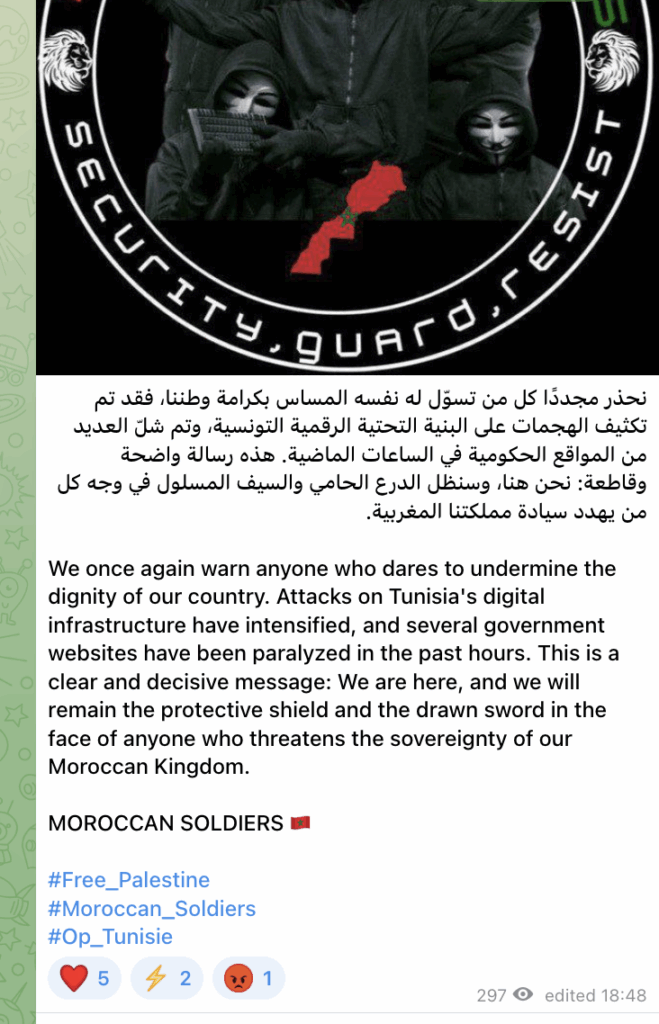
モロッコ CNSSの違反 これはより広範な地域的なサイバー攻撃のきっかけとなった。当初のセキュリティインシデントは4月に発生し、市民や雇用主が共有する医療記録や身分証明書のほか、機関のシステムに保存されていたファイルに影響を与えた。.
その後、アナリストらはこの活動を、複数の北アフリカの省庁、銀行、および民間企業に対する訴訟で再登場したグループであるJabarootに関連付けた。彼らの投稿から、この妥協がどれほど広範囲に及んだかが明らかになり、複数の公的機関のデータが長期間にわたって収集されていたことが明らかになった。.
- 影響: 公的機関の機密文書が犯罪関連のフォーラムに流出し、地域的な緊張を悪化させた。.
- 教訓: 政府機関が標的になると、その下流にある検証チェックの信頼性が低下します。漏洩した公式文書の継続的な監視により、さらなる悪用を制限できます。.
5. ウエストジェット航空、ハワイアン航空、アメリカン航空に障害が発生
6月には一連の出来事が起こりました 航空関連の事故 これにより、3大航空会社の予約システムと乗客サービスが混乱しました。ウェストジェットは、内部システムとモバイルアプリに影響を及ぼすサイバー攻撃が発生したことを確認しました。これにより、顧客は5日間、予約の遅延や間欠的なエラーに見舞われました。.
ハワイアン航空は、ITインフラの一部を停止させた別の事件を報告したが、運航および安全状況は安定したままだった。その後、アメリカン航空はフライト情報システムにおける大規模な障害に見舞われ、チェックイン、予約、手荷物手続きの各プロセスで接続の問題が生じた。追跡データによると、その航空会社が運航した40% 便以上が遅延し、7% 便がキャンセルされたことが確認された。.
- 影響: 航空会社は主要なデジタルシステムを復旧するために作業を進めながら、旅行者たちはサービス中断に見舞われた。.
- 教訓: 航空業界は密接に連携したデジタルプロセスに依存しています。たとえ一つのシステムにさえ障害が生じても、運用上の遅延は急速に広がり、早期の検出と回復力のあるフェイルオーバー戦略が不可欠となります。.
データ侵害 2025年
2025年に発生した最も深刻な情報セキュリティ侵害の多くは、サプライヤーのエコシステムや基本的なアクセス制御の欠陥から生じたものです。これらの侵害は広く利用されているサービスや第三者プラットフォームを通じて拡散し、企業は自身のシステムが安全であってもさらされることになったのです。これらの事件は、相互に接続された環境がどれほど脆弱であるかを示しています。そして、データ保護がまず損なわれるのです。.
6. NPM エコシステムに対する Shai-Hulud マルウェア攻撃
について シャイ・ホルード作戦 NPM エコシステムを標的とした攻撃では、正規のコードと悪意あるアップロードを組み合わせていた変更されたパッケージが公開されました。これらのリリースは、GitHub、C/CICD、クラウド環境に関連する活動を含む複数の波で発生しました。.
開発者は通常のアップデート時に改ざんされたパッケージをダウンロードし、マルウェアは通常のビルドおよびデプロイプロセスを通じて下流のアプリケーションに侵入しました。この攻撃には自動的な拡散機能も組み込まれており、相互に依存する依存関係を持つリポジトリ全体に迅速に拡散しました。.
- 影響: 複数の組織は、悪意ある攻撃者の改変されたパッケージを無意識のうちに組み込んでおり、通常の開発サイクルにおいてその暴露度は高まっています。.
- 教訓: パッケージレジストリーはアクティブな攻撃対象として機能します。自動化を利用して依存性のチェックを行い、新しいアップロードを迅速に検証することで、脆弱なモジュールや誤った設定が本番環境に導入されるのを防ぐことができます。.
7. セールスフォースのサイバーセキュリティ違反
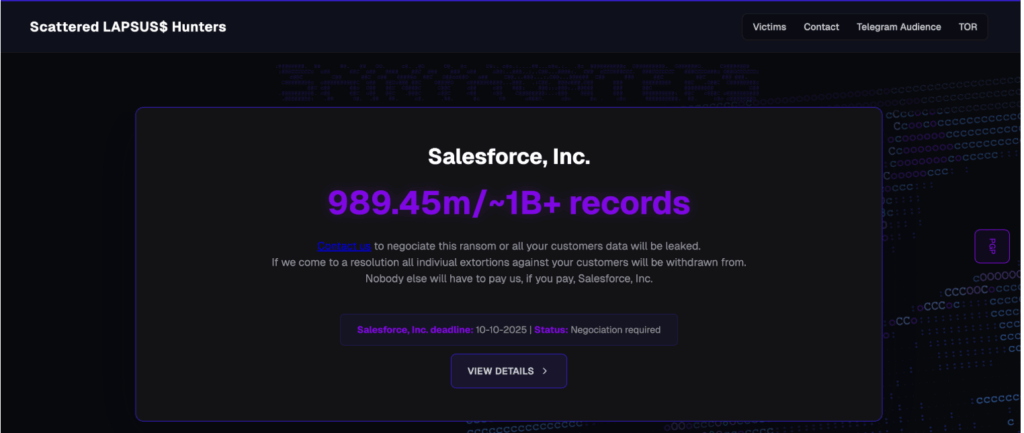
Salesforceの事件は、従業員アカウントへの不正ログインから始まり、その後認証トークンの盗難が発生しました。このアクセスにより、脅威主体は顧客環境にアクセスし、機密性の高い統合メタデータをダウンロードすることができました。.
その責任あるグループは、 散らばったLAPSUS$ ハンター, はダウンストリーム組織への足がかりを得るために単一のベンダーを標的とするパターンを採っています。このケースにおける彼らの活動は、1つの脆弱なIDが複数の顧客ネットワークに波及する可能性があることを示しています。この侵害により、OAuthトークンの悪用がどのように検出されるのかという課題が浮き彫りになりました。トラフィックは通常のリモートAPIアクティビティに似ているため、その動きを疑わしいものと判断するのは困難なのです。.
- 影響: 接続されたアプリを利用する組織では、設定データが公開され、さらなる侵害のリスクが高まった。.
- 教訓: サプライヤーのインシデントは連携したシステム間で迅速に伝播します。OAuth の異常な使用状況の監視とトークン権限の確認は、パートナーの侵害が発生した場合の拡大を抑制するのに役立ちます。また、被害を軽減するための強力なインシデント対応計画も必要です。.
8. Run Some WaresによるHarvest SASの侵害
ランサムウェアによる攻撃 ハーベスト SAS 2025年2月にラン・サム・ワーズ(Run Some Wares)ランサムウェアグループが内部システムに侵入し、大量の機密データを抽出したことがきっかけとなった。.
その後、このグループは財務記録、顧客情報、内部文書、およびプロバイダーの詳細、治療データ、および保険識別番号を含むファイルを発行しました。彼らのリークサイトには、交渉が破綻した証拠が含まれており、支払期限がすでに期限切れになっていたことが示されていた。.
- 影響: 暴露された文書には銀行データ、医療識別情報、契約ファイル、個人記録が含まれており、これらは不正利用や誤用のリスクを高めていた。.
- 教訓: サイバー犯罪者が管理システムと クラウド環境, データは急速に拡散します。これらのレイヤーにおける可視性を維持することで、セキュリティチームは情報が漏洩する前に対応できます。.

9. Oracleのセキュリティ違反により顧客データが流出
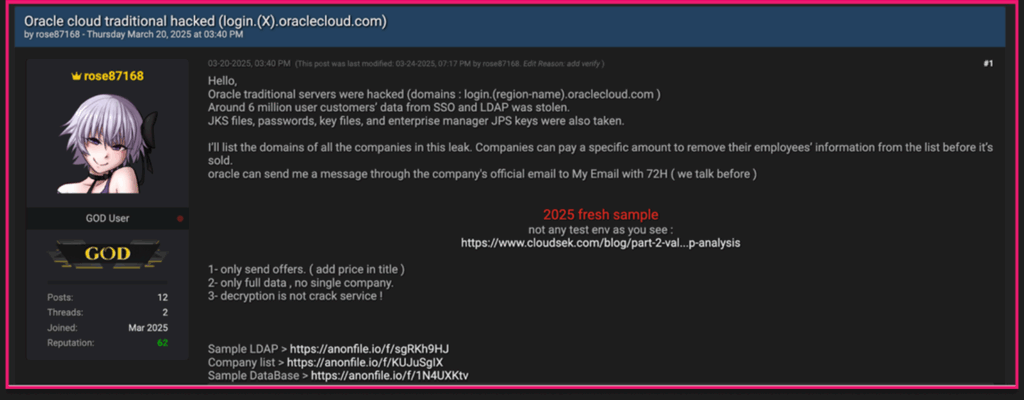
について オラクルデータ流出 2025年3月には、クラウドインフラへの不正アクセスが関与しました。攻撃者は、Gen 1サーバーからユーザー名、ハッシュ化されたパスワード、およびメールアドレスを抽出することができました。その後、これらの情報はサイバー犯罪者のフォーラムで販売されました。.
データセキュリティ侵害には、財務記録やソーシャルセキュリティ番号などの個人情報が含まれていませんでした。しかし、顧客が日常業務で利用していた認証資料に侵入されたため、懸念が生じました。オラクルは、さらなるリスクを制限するためにセキュリティ対策を講じたことを確認し、最新のGen 2サーバーには影響がなかったと述べました。.
- 影響: 公開された認証情報により、Oracleの古いクラウドサービスを使用する機関では不透明感が生じました。特に、これらはより広範なITシステムと連携したログイン機能が組み込まれている場合です。.
- 教訓: レガシークラウド環境には、時代遅れの構成が多いため、回避可能な脆弱性が存在します。アイデンティティシステム、アクセス制御、移行パスの定期的なレビューを行うことで、長期的な脆弱性のさらなる拡大を抑制できます。また、第三者ベンダーの監査も実施します。.
10. 製薬業界に対する継続的な攻撃
製薬会社 2025年には頻繁な侵入が続いたが、最近の調査ではランサムウェア、スパイ活動、内部者によるアクセスがすべて確認された。.
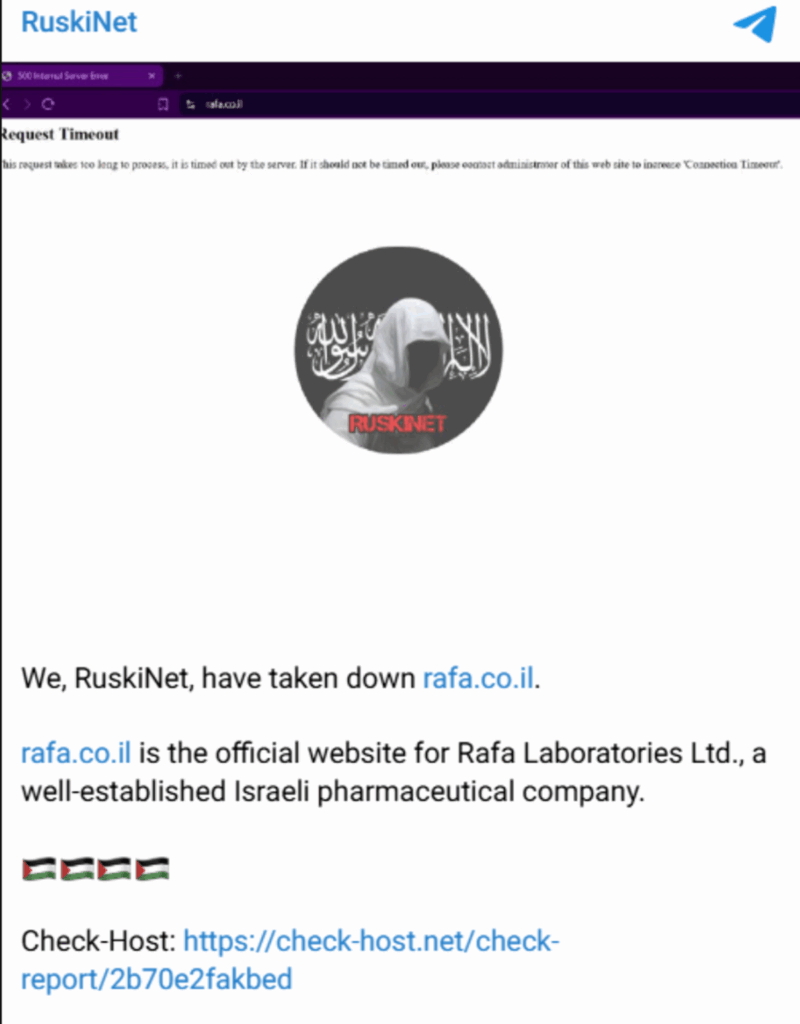
この分野ではいくつかのグループが活動していた。その中には キリン, クロップ, それぞれ異なる手法を用いてデータ窃取や研究所や製造システム、事業運営の妨害を行っていた「RuskiNet」と「RuskiNet」、どちらも。一部の事件ではオンラインで販売された従業員の認証情報が盗まれたことがあり、これによって標的型アクセスが可能になった。また、他の事件は政治的な動機を持つハッキング活動によって著名な企業を標的としたものだった。.
- 影響: これらへの違反により、競争戦略に影響を与える可能性のある独自の研究開発資料、内部文書、機密的なビジネスファイルが公開され、その過程で新たなサイバーリスクが拡大していきます。.
- 教訓: 製薬業界のネットワークでは、外部の資格情報の流出や標的型侵入の兆候の継続的な監視が求められています。初期アクセス試みの検出により、攻撃者が研究システムや製造工程に到達する前に侵入を封じ込めるチャンスが得られます。.
11. ブラックフライデーの詐欺によりクレジットカードデータが盗まれる
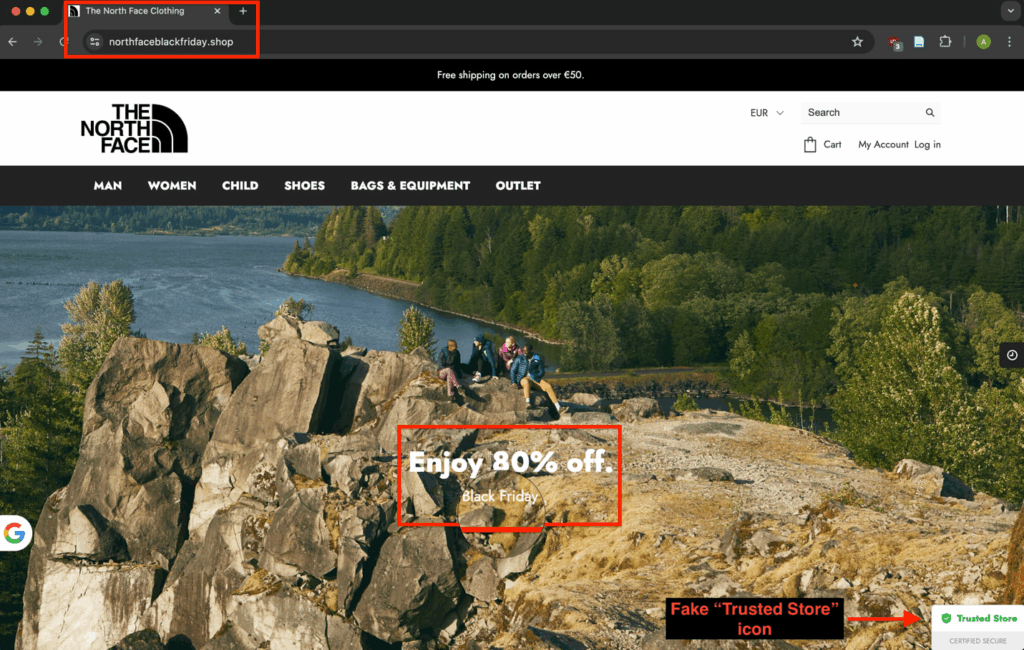
毎年のように、, ブラックフライデー これはサイバー脅威グループにとっての絶好の機会です。ログイン情報や決済情報を収集するために設計された、類似の小売店や配送サービスのページを、この時期に作成して利用できるのです。.
多くの詐欺手法は、正規のサービスプロバイダーのトーンやレイアウトを模倣した、虚偽の注文更新、配送通知、プロモーションオファーに基づいています。ブラックフライデーによるショッピング活動の急増により、これらの誘いはより説得力が増し、ユーザーは異常な事柄に気づく前に認証情報を入力してしまう可能性があります。.
例えば、ある詐欺ネットワークが作成されました。 4,700の偽ショッピングサイト ブラックフライデーシーズン中にクレジットカードの情報を盗むためです。.
- 影響: 盗まれたアカウントの詳細情報やカード情報が決済詐欺やアカウントの不正利用に利用された。.
- 教訓: ショッピング期間の変化により、人々がメールや通知を読む方法が変化するため、そのパターンが変化するにつれ、意識啓発活動やセキュリティ対策も合わせて調整する必要がある。.
12. 税務シーズンにおける詐欺は税務当局を模倣する
税務シーズン これは、機動的な攻撃者が依然として活動する季節です。彼らは緊急性や公式に見えるメッセージを利用して、人々を欺き、機密情報を流出させようとしています。今年の分析によると、IRSの対応を模倣したフィッシングキャンペーンが増加しており、返金やアカウントに関する問題の警告が記載されています。これらのメールには、社会保障番号、銀行口座情報、納税証明書の入力ができるよう設計されたページがしばしばリンクされています。.
専門家らは、以前の侵害から取得された個人情報や財務書類など、犯罪目的のプラットフォーム上で納税者の文書が公開されたことも指摘した。また、偽の納税者準備士のアカウントは、特に納税シーズンにソーシャルメディアの推奨事項に頼る人々にとって、さらなるリスクをもたらしている。.
- 影響: 盗まれた文書とログイン情報により、不正な返品や返金操作が可能になった。.
- 教訓: 税金詐欺は毎年予測可能なパターンで発生します。なりすまし行為の早期監視と漏洩した納税者データへの確認により、チームは不正申告が税務当局に届く前にそれを阻止する時間をもつようになります。.
13. 中国のネットワークの流出により40億件の個人情報が暴露
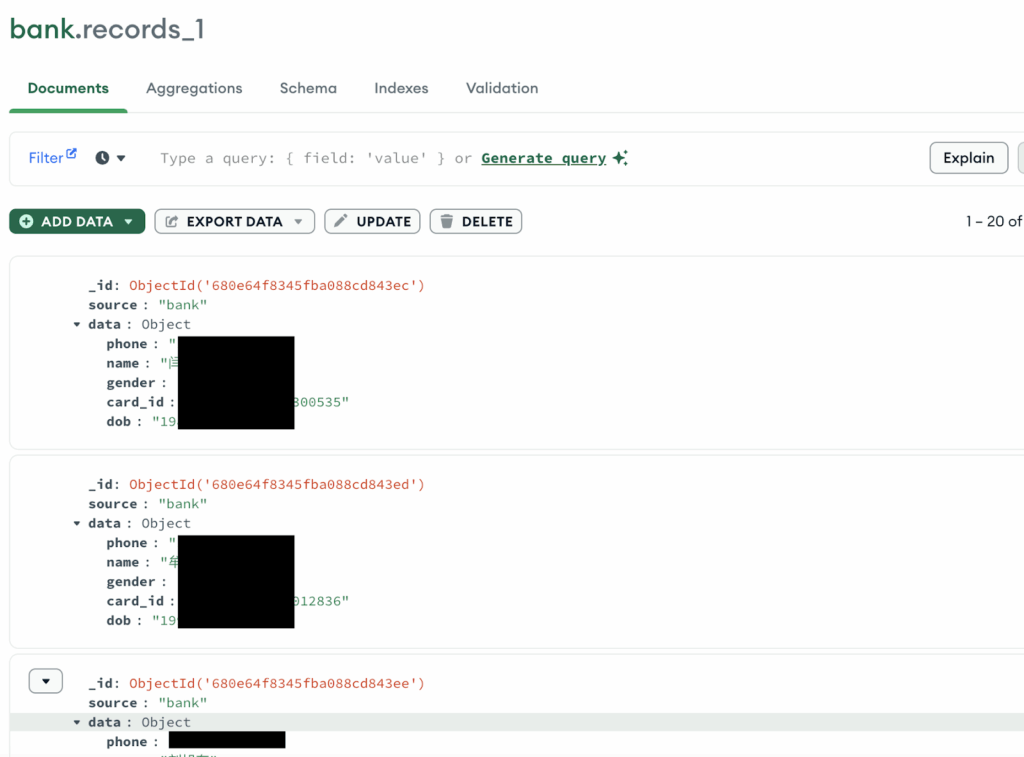
セキュリティ研究者らは、これまでにない量のデータを発見した。 40億人の個人記録 AlipayやWeChatなど、中国の大手プラットフォームと連携しています。.
公開された情報は、電話番号や自宅および勤務先の住所、取引に関連する識別情報、およびユーザーがさまざまなオンラインサービスとどのようにやり取りしたかを示す行動データといった連絡先情報が含まれていました。このリークは、パスワードなしでアクセス可能な631ギガバイトのデータベースに起因しており、そのデータベースを発見した人は誰でもそのファイルを参照したりダウンロードしたりすることができました。.
- 影響: 電話番号、住所、アクティビティプロファイルが公開されるようになり、標的型詐欺や個人情報の盗難、不要な追跡のリスクが高まった。.
- 教訓: 大規模な侵害は、高度な侵入行為よりもむしろ設定ミスによるものが多い。公開されているデータベースの継続的な発見により、機密情報が長期間公開されるのを防ぐことができる。.
14. SimonMed Imaging、127万人の個人を対象としたサイバー攻撃を確認
サイモンメディック・イメージングは後に、2025年1月のサイバー攻撃により約127万人の個人情報が漏えいしたことを確認した。メデュサランサムグループは責任を認め、212GBを超えるデータを盗んだと述べた。.
HIPAAによると, 情報が、 ない 現在、Medusaのリークサイトに掲載されているため、身代金が支払われたことを示唆している可能性があります。1月にこの事件が発生したにもかかわらず、影響を受けた患者は10月まで通知書を受け取っていませんでした。.
- 影響: 医療記録、保険情報、診断データ、治療データ、および身分証明番号が侵害されたため、不正利用や誤用のリスクが継続的に発生しました。.
- 教訓: 侵入から公表までの長い間隔は、運用上のリスクや規制上のリスクを深める可能性があります。臨床システムやベンダーの活動を継続的に監視することで、同様の遅延のリスクを軽減できます。.
ランサムウェア攻撃は2025年まで続く
ランサムウェアは同盟を結びインフラを共有することで進化しました。これによりより速い攻撃が可能になり、予測不可能な攻撃パターンが生じました。単一のグループの追跡は、ツールセットやマルウェアの進化により、より役に立たなくなりました。 ダークウェブのリークサイト 両方が重なり始めました。.
15. LockBit、Qilin、DragonForceがランサムウェア連合を結成
2025年3月には LockBit、Qilin、DragonForce より緊密な連携へと移行する。専門家らは、3つのグループを結びつける共有ツール、インフラ、データ漏洩のリソースを追跡した。これは通常、オペレーターを協力するよりも競争させるランサムウェアのエコシステムにおける珍しい出来事だ。.
しかし、この変化は3者にとってプラスに働いているようだ。. ロックビット その破壊後に再建されている。. キリンの オペレータの勢いは強まっている。そして ドラゴンフォース ハクティビズムの破壊的な手法から組織的な脅迫へと移行してきた。分析家らは、同盟の内部的な仕組みは目に見えないとしても、共有されている「技術、資源、インフラ」のパターンを指摘している。.
- 影響: この連携により、より迅速な攻撃や曖昧なアトリビューションにつながる可能性がある。.
- 教訓: このような犯罪組織の結びつきは防御上の優先順位を変える。つまり、インフラの追跡は個々のグループの追跡と同じくらい重要になる。.
AIによるセキュリティ侵害:2025年
AIツールは攻撃者が説得力のあるコンテンツを作成し、被害者とやり取りする方法を変えた。AI生成の素材の速度と規模は、犯罪者がアイデアを試すことや戦術を調整するのに役立ち、手間を大幅に削減した。これにより、セキュリティチームの負担は大きくなった。検出はメール内のエラーの特定ではなく、行動の理解に依存するためだった。.
16. AIが生成する偽ニュースネットワーク
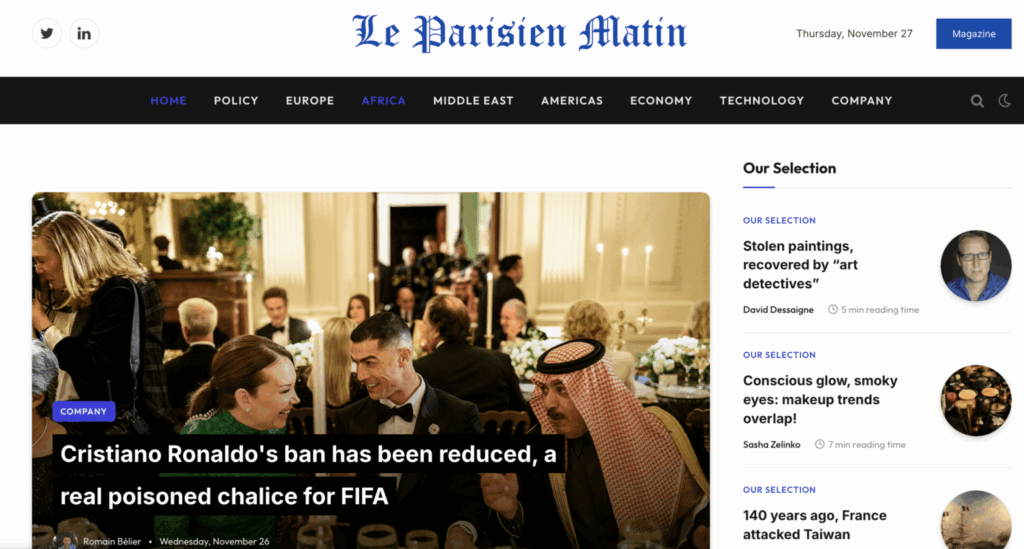
捜査官たちは大規模なネットワークを特定した。 偽のAIを駆使したニュースサイト 捏造された記事を公開し、正当なメディアの人物を装う。.
これらのページは政治的ナラティブを再利用し、実際の出版物からブランドをコピーし、自動コンテンツエンジンを利用して大量の誤解を招く情報を拡散している。一部のドメインは資金提供を受けた運営者と関連付けられていたが、他のドメインは複数の地域における有権者をターゲットにした影響力操作キャンペーンに関連しているように見えた。.
- 影響: 虚偽の報道はソーシャルプラットフォームを通じて急速に拡散し、実際の出来事に対する混乱を生み出し、分断的な論調を助長します。これらのキャンペーンは選挙の公正性とブランドの安全性を損なうだけでなく、後で不正アクセスを可能にしたソーシャルエンジニアリングの試みを可能にするきっかけにもなります。.
- 教訓: チームは、ソースの検証、複製されたドメインの追跡、および連携した投稿パターンを特定するための明確なリスク管理プロセスを必要としている。.
17. AIを活用したフィッシング手法
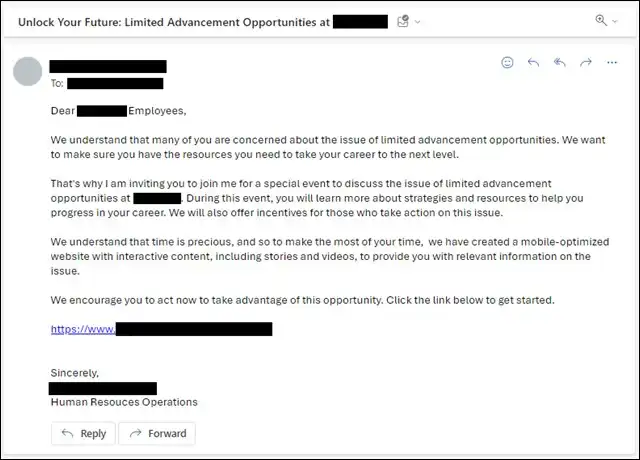
攻撃者は今 AIツールを活用する よりきれいなメールを作成するには、企業のトーンをコピーし、リアルタイムのスクラピングデータを使用してアピール点をパーソナライズします。これらのメッセージは、洗練された見た目と社内コミュニケーションのスタイルにマッチするため、従来のレッドフラグを回避できます。いくつかの例では、, AI生成コンテンツ そして、なりすましドメインは連携して、被害者を認証情報の収集ページへと誘導します。.
- 影響: 従業員は正当なと思われるメッセージを受け取ります。これにより、迅速な返信やパスワードの入力の可能性が高まります。.
- 教訓: セキュリティチームは、静的なチェックリストではなく、実際のフィッシング事例に定期的にさらされる必要があります。新たなドメインの急増や異常なログイン試みを監視することで、AIを活用した自動化に依存するキャンペーンを特定するのに役立ちます。.
2025年の内部者脅威の状況
内部からのインシデントはより一般的になり、管理が難しくなりました。不正な認証情報や静かなデータ窃盗により、長時間の調査とコストのかかる対策が必要となりました。これらの事例は、アクセスガバナンスがほぼすべてのセキュリティイベントの結果をどのように左右するかを浮き彫りにしました。.
18. BBCのジャーナリストがソーシャルエンジニアリングの戦術を暴露
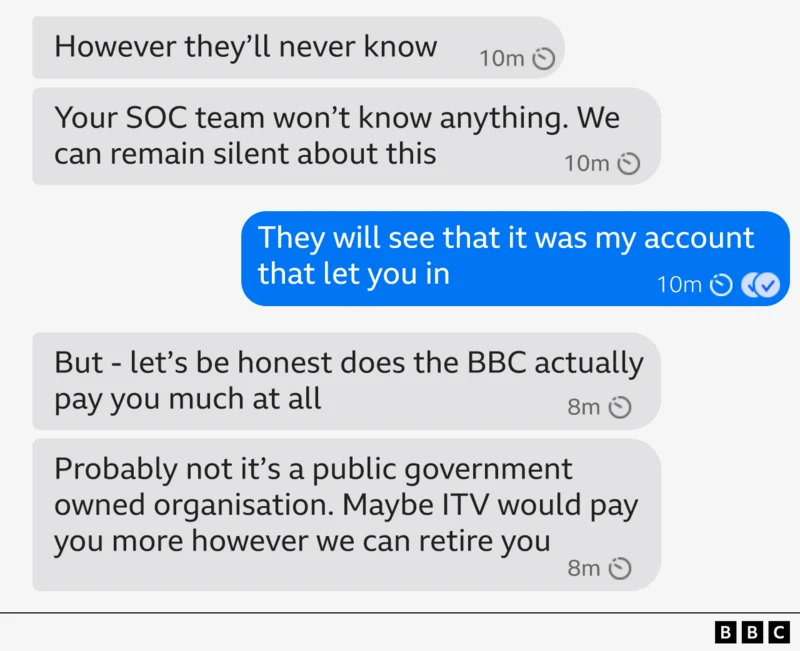
BBCの記者ジョー・ティディは、Medusaランサムウェアグループの一員であると主張する人物と数日間会話した。彼はその経験全体を以下のように詳しく説明した。 BBCの記事, 共通性を明らかに ソーシャルエンジニアリングの戦術 サイバー犯罪者によって採用されたもの。.
この交換はSignal上で人生を変えるほどの富の約束とともに始まり、攻撃者が内部者を募集するためにどのように魅力、プレッシャー、そして見せかけの善意を組み合わせて利用しているかをすぐに明らかにした。犯罪者は身代金の一部を受け取り、繰り返しフォローアップメッセージを送った。さらには信頼を得るために $55,000の「預金」を提案した。.
ジョーが抵抗すると、攻撃の手法はさらに激しくなった。攻撃者は言い分を変え、メッセージの頻度を増やし、ストレスを生むような不要な MFA リクエストを大量に送信した。最終的に脅威アクターはアクセスを得ずに消えてしまった。.
- 影響: この事件は、攻撃者が内部者による脅威をどのように育成しているかという、珍しい内部からの視点を提供した。また、関係構築、経済的インセンティブ、および MFA の慣れによる疲労が、標的の意思決定能力をどれだけ急速に弱めることができるかを示した。.
- 教訓: 組織は、一般的なフィッシング事例だけでなく、実際の会話でのプレッシャーに対する従業員の準備も行うべきです。明確なエスカレーションパス、強力な MFA 保護機能、および疑わしいやり取りにおけるサポートは、ソーシャルエンジニアが不確実性や疲労を利用して不正行為を行うのを防ぐのに役立ちます。.
19. 組織全体で内部からの脅威が増加している
組織の83%が少なくとも1回の内部攻撃を経験した。 2024年には、11~20件のインシデントを報告する企業の数は急激に4% から21%に増加しました。この変化は、ハイブリッドクラウドの導入、広大なデジタルエコシステム、日常業務におけるショートカットの活用により、ミスや不正利用の余地がさらに拡大していることを反映しています。そして2025年にはさらにその傾向が加速するのみです。.
- 影響: 内部からの事件により業務がより頻繁に中断され、認識された統制と実際の執行の間のギャップは拡大している。.
- 教訓: インサイダーリスク管理は、クラウドおよびハイブリッド導入とともに成熟していく必要があります。組織は、アカウントやシステム全体にわたるより強力で統合された可視性、従業員の意識の向上、およびアクセスポリシーの明確な運用強化が必要となります。.
API、クラウド、インフラストラクチャの主要なハッキング事件2025年
APIとクラウドサービスは、多くの組織が追跡するよりもずっと速く拡大しました。新しいエンドポイントは文書化もなく登場し、誰もが閲覧できるようになり、機密データが暴露されました。これらの欠陥から、現代の攻撃対象を理解するには外部への可視性が不可欠であることが明らかになりました。.
20. 99% の組織がAPIセキュリティインシデントを報告
2025年2月 API脅威レポート 調査対象となったほぼすべての組織が、前年時点で少なくとも1件のAPIセキュリティ問題に直面していたことが示された。インジェクション脆弱性およびBroken Object Level Authorisation(BOLA)は、すべてのインシデントの3分の1以上を占め、続いて機密データの漏洩と認証の障害が続いた。.
この調査結果から、95% 件の攻撃は認証されたセッションから発生したことが明らかになりました。これは、有効なトークンの下に脆弱性が隠れていることがどれほど容易であるかを示しています。しかし、組織のわずかな一部が正式なガバナンス戦略を策定しているだけでした。.
- 影響: 運用上の遅延が一般的になりつつあり、チームの半数以上がAPIに関する懸念からソフトウェアの導入が遅れていると報告しています。外部へのAPIは最も標的化されている一方、生成型AIのコードベースは新たなリスク源をもたらしています。.
- 教訓: APIのセキュリティには一貫したガバナンスが必要です。組織はポスチャ管理の強化、認証チェックの強化、および認証されたセッションを安全性の保証ではなく、潜在的な侵入経路として扱うべきです。.
結論
これらの20の事件は、2025年に脅威がどれほど急速に変化したかを示している。一部の攻撃は技術的なスキルに依存していた。また、他の攻撃は予測可能な行動を利用した。それらすべては、外部資産やサプライヤーネットワークにおける可視性の欠点を明らかにした。.
CybelAngelは、未知のアセットの発見、悪意あるインフラの検出、および顧客や生産システムに到達する前に脅威を特定することでチームをサポートします。より良い可視化により、より迅速な意思決定が可能になり、インシデントが発生した場合の影響を軽減できます。2026年にさらに一歩先んたら、デモをご予約ください。.
著者について