Revisión del exploit de confianza de la API de Docusign [Además, 5 consejos de seguridad]
Tabla de contenido
Este blog, escrito por la analista de CybelAngel, Tania Abou Ltaif, es un análisis de la explotación de la plataforma de eSignature, la API de Docusign, para distribuir facturas fraudulentas. ¿Está interesado en leer más contenido de investigación? Puede encontrar los blogs de notas de amenazas de investigación aquí. Aquí.
¿Por qué las plataformas confiables como Docusign son utilizadas por los ciberdelincuentes?
Docusign Es un líder galardonado en el ámbito de las firmas electrónicas y la gestión digital inteligente, con sede en Silicon Valley, San Francisco.
Esta empresa, fundada hace más de dos décadas, se enfoca en agilizar la gestión de contratos con su plataforma Intelligent Agreement Management. Los usuarios de los sectores inmobiliario, financiero y gubernamental pueden firmar documentos electrónicamente a través de un proceso de inicio rápido: subir documentos, colocar campos y enviar. Docusign también se integra con una amplia gama de tecnologías, como Microsoft y Salesforce, lo que la convierte en una opción popular para millones de clientes.
La premisa de la herramienta es que su almacenamiento en la nube seguro garantiza que la documentación del cliente esté segura y fácilmente accesible, y que esto incluye una política de seguridad exhaustiva. Esto abarca, por ejemplo, permisos para el usuario final como la autenticación con MFA, comprobaciones sumatorias digitales para validar la integridad del documento, encriptación a nivel de aplicación utilizando la tecnología AES de 256 bits. Además, la plataforma ofrece opciones de autenticación de firmantes y notificaciones sobre actualizaciones del estado del documento para mayor tranquilidad.
A pesar de una situación clara La seguridad primero La mentalidad incorporada en la funcionalidad de la plataforma Docusign fue Todavía atacada por actores maliciosos.
Cuatro meses después de este ataque de phishing elevado, exploraremos por qué y cómo esto sucedió, y lo que su equipo puede sacar de esto
Un resumen de la campaña de explotación de la API Trust en Docusign
Contexte de l'incident
El 5 de noviembre de 2024, se descubrió un ataque cibernético dirigido contra la API de Docusign. Wallarm Security, revelando un sofisticado método utilizado por los cibercriminales para explotar la plataforma con fines fraudulentos.
Estos atacantes aprovecharon el sistema de confianza de Docusign para enviar facturas falsas que parecían legítimas, representando una amenaza significativa para las organizaciones que dependen de esta plataforma para la gestión segura de documentos y las firmas electrónicas.
Los atacantes utilizaron cuentas pagadas de Docusign para acceder a la API, lo que les permitió automatizar y enviar facturas falsas que parecían legítimas. Este tipo de uso indebido de la API pone de manifiesto una explotación de la confianza de las aplicaciones y no se limita a explotar vulnerabilidades del sistema.

Los cibercriminales aprovecharon cuentas Docusign legítimas para distribuir facturas fraudulentas, esquivando así las defensas tradicionales contra spam y phishing.
Aquí hay un breve resumen de cómo llevaron a cabo este ataque:
- Explotación del API de Docusign con fines maliciosos
- Utilización legítima, los atacantes pagaron cuentas de Docusign
- Creación de facturas fraudulentas que imitaba fuentes confiables
- Incluir un producto realista Precios y cargos por fabricación
- Automatización del ataque proceso mediante la integración de API
- Dificultades para los receptores Para distinguir las solicitudes fraudulentas de las auténticas
- Omitiendo la seguridad tradicional de correo electrónico filtros debido al uso de la plataforma legítima de Docusign
¿Cuáles fueron las características distintivas de esta campaña de phishing sofisticada?
Durante este incidente, los hackers explotaron la plataforma “Envelopes: creación de API” para organizar una sofisticada campaña de phishing dirigida a usuarios corporativos. Lo que dio forma a la credibilidad de este ataque fue cómo los atacantes lo crearon legítimo, Contas de Docusign pagadas, Esto les permite manipular los modelos y utilizar directamente la API para enviar correos electrónicos automatizados que parecían auténticos y estándar.
Estos correos electrónicos fraudulentos contenían facturas falsas que imitaban las solicitudes de conocidas marcas, como Norton Antivirus.
Las facturas incluían precios exactos de los productos, cargos adicionales como las tarifas de activación y, a veces, instrucciones de transferencia bancaria directa. Al enviar estos correos electrónicos a través de la plataforma de Docusign, los atacantes superaron las medidas de seguridad tradicionales del correo electrónico y los filtros de spam.
El objetivo de la campaña era engañar a los usuarios para que firmaran estos documentos con su propia firma. Estas firmas podrían luego ser utilizadas para solicitar pagos no autorizados a organizaciones o a sus departamentos financieros. Este método de ataque se ha estado llevando a cabo durante varios meses, con un aumento notable en los informes de usuarios en los últimos cinco meses.
Por ejemplo, las facturas fraudulentas incluían los siguientes elementos::
- Logotipos de empresas de marcas conocidas
- Precios exactos del producto
- Cargos adicionales (por ejemplo, una tarifa de activación de $50)
- Instrucciones de cable directo o órdenes de compra
- Solicitudes de firmas electrónicas
El éxito del ataque se debe a su enfoque singular Para eludir las medidas de seguridad tradicionales. Sin vínculos o archivos adjuntos maliciosos, como se observa en los intentos de phishing clásicos, estos correos electrónicos fraudulentos parecían auténticos. Este caso práctico pone de relieve la necesidad de vigilancia y un escrutinio cuidadoso: las técnicas avanzadas en phishing, SMS phishing, vishing, etc., son un claro ejemplo de cómo los CISO y los equipos de SOC deben priorizar políticas de confianza cero en todo el espacio de trabajo, incluso entre herramientas de confianza.
Consejos para los desarrolladores
Los desarrolladores pueden reforzar la seguridad de sus API implementando un enfoque en múltiples capas.
Comienza empleando la detección continua de API para identificar y catalogar todas las interfaces activas, incluidas las API en segundo plano. Luego invierte tiempo y formación en reforzar mecanismos de autenticación robustos como OAuth 2.0 o JWT. También deberías implementar una validación de entrada estricta para evitar ataques de inyección.
Aquí hay un flujo de trabajo de seguridad que debes tener en cuenta al optimizar todo, desde las solicitudes de API hasta el administrador de webhook:
- Encriptar todo el tráfico mediante TLS, especialmente para las API REST, para protegerse contra ataques de hombre en el medio (incluyendo el tráfico relacionado con formularios web, PowerForms y procesos de autenticación).
- Aplique el principio de la menor restricción cuando diseñe los controles de acceso y utilice la limitación de velocidad para mitigar los intentos de DDoS (consulte nuestra última publicación). Guía sobre DDoS para una actualización). Extienda este principio a los SDK y a cualquier integración personalizada. La CNIL tiene algunas excelentes recomendaciones de seguridad Aquí.
- Implementar gateways de API para centralizar los controles de seguridad, lo que permite una gestión más sencilla de las políticas, el cifrado y la protección contra las vulnerabilidades comunes.
- Audite regularmente sus puntos finales de API para detectar posibles configuraciones incorrectas o la exposición de datos confidenciales.
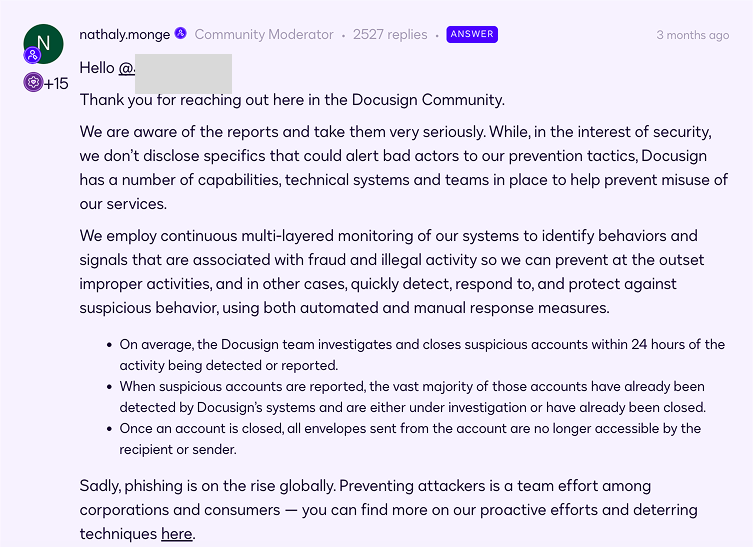
- Por último, integre los controles de seguridad en su proceso de CI/CD para detectar vulnerabilidades desde el inicio del proceso de desarrollo y aplicar las mejores prácticas en sus espacios de trabajo. Si en el futuro detecta algo inusual, también puede informar cualquier problema inusual a los desarrolladores de Docusign. Aquí.
Terminando
Las amenazas a las API se prevé que aumenten en 2024 y 2025, impulsadas por el aumento del uso, las vulnerabilidades emergentes y las herramientas de automatización cada vez más utilizadas, como los Bots-as-a-Service utilizados por los ciberdelincuentes. Estos factores ampliarán significativamente el área de ataque y intensificarán el riesgo de explotación.
CybelAngel’s Detección de Amenazas de API Esta función ofrece una visibilidad completa del panorama de las API externas de una organización. Esta solución emplea técnicas de escaneo no invasivas impulsadas por análisis basados en aprendizaje automático para identificar API vulnerables y mal configuradas. Permite a los clientes iniciar escaneos DAST a pedido sobre API REST y GraphQL para descubrir posibles amenazas, lo que reduce la preocupación por el abuso de API.
Puede profundizar en nuestra detección de amenazas mediante la API Manual para casos de uso de exposición más específicos.
Comprenda las tendencias de las amenazas de API con CybelAngel
Equipe a usted y a su equipo con inteligencia de amenazas en constante evolución para interceptar y defenderse contra todos los sofisticados intentos de phishing. Si desea estar más preparado para combatir los ataques a API, póngase en contacto con nuestro equipo para ver cómo podemos ayudarle.
Si no quieres dejar de leer, consulta nuestro informe de Inteligencia de Amenazas Externas de 2025. Nuestro CISO Todd Carroll analiza la creciente cantidad de ataques de phishing impulsados por la inteligencia artificial y mucho más.
Sobre el autor