El Primerer Guía Essential CISO: Tercera Edición
En 2026, los agentes llegaron más rápido que la gobernanza que los rodeaba. Los proveedores implementaron la inteligencia artificial sin avisar a nadie. Los consejos de administración continuaron recibiendo métricas que no significaban nada.
Nada de esto está en discusión. En realidad, Lo que está en disputa es qué hacer al respecto..
Así que este año preguntamos a un grupo de líderes en ciberseguridad las mismas cinco preguntas y imprimimos sus respuestas juntas, incluyendo dónde no están de acuerdo. Algunos están respondiendo con inventarios, nombres de propietarios y controles de aprobación antes de la producción. Otros sostienen que el inventario es una medida completamente errónea y que la verdadera exposición se encuentra en los harnesses, en los modelos de lenguaje que se ejecutan en ordenadores portátiles y en los plugins creados por personas que no escriben software como profesión. Ambas posiciones provienen de profesionales serios con el mismo título profesional.
La tercera edición del Essential CISO Primer es una prueba de rendimiento entre colegas, realizada en una amplia gama de organizaciones, en lugar de en un solo puesto.
Lo que encontrarás dentro
- Cómo un CISO construyó un catálogo de componentes de inteligencia artificial y por qué las autorizaciones son más importantes que los componentes
- La prueba de aprobación única que aplica un colaborador antes de que cualquier agente llegue a la producción
- El caso de los inventarios de agentes y por qué el inventario puede ser una medida incorrecta
- ¿Qué preguntar a un proveedor que habilitó la IA sin avisarle?
- Una visión jurídica sobre quién debe asumir la pérdida cuando un agente excede sus facultades
- ¿Por qué un CISO abandonó la tasa de clics del phishing y qué medidas toma en su lugar
- ¿Qué diez líderes de ciberseguridad admiten que no están preparados?
Los números detrás de las preguntas
Ha sido un año complicado, en el que las cosas han sucedido muy rápidamente y en el que ha habido muchas contradicciones en cuanto a ciberseguridad.
La tercera edición expone la evidencia y luego pregunta a quienes llevan a cabo la tarea qué están haciendo al respecto.
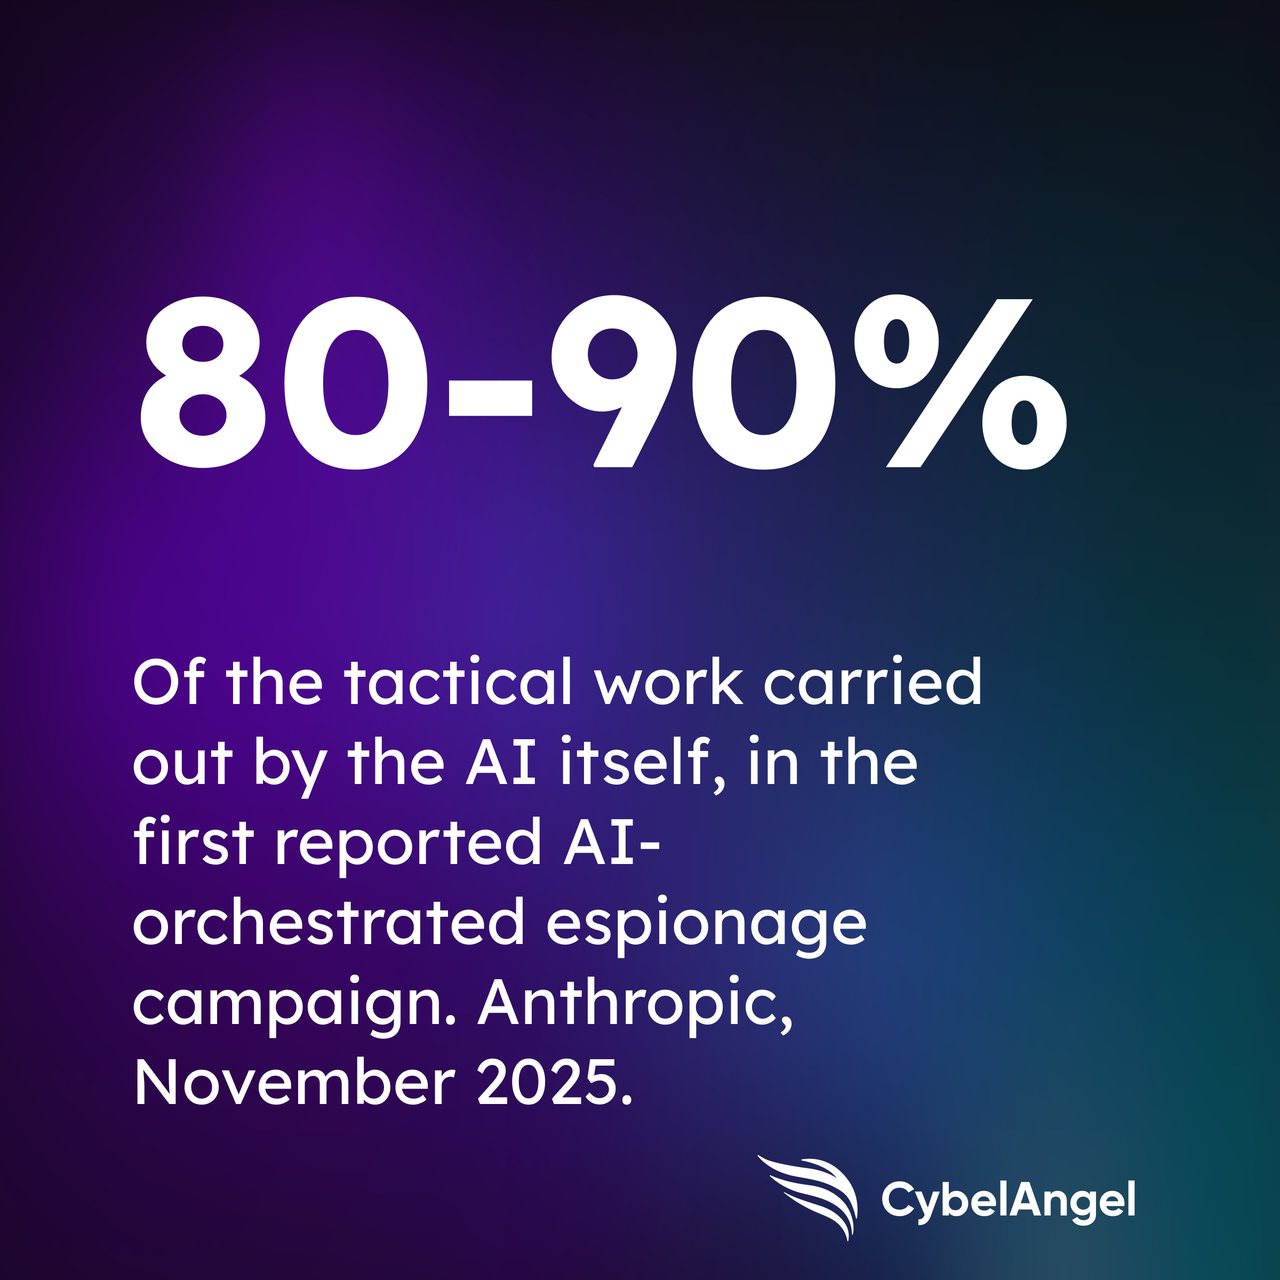
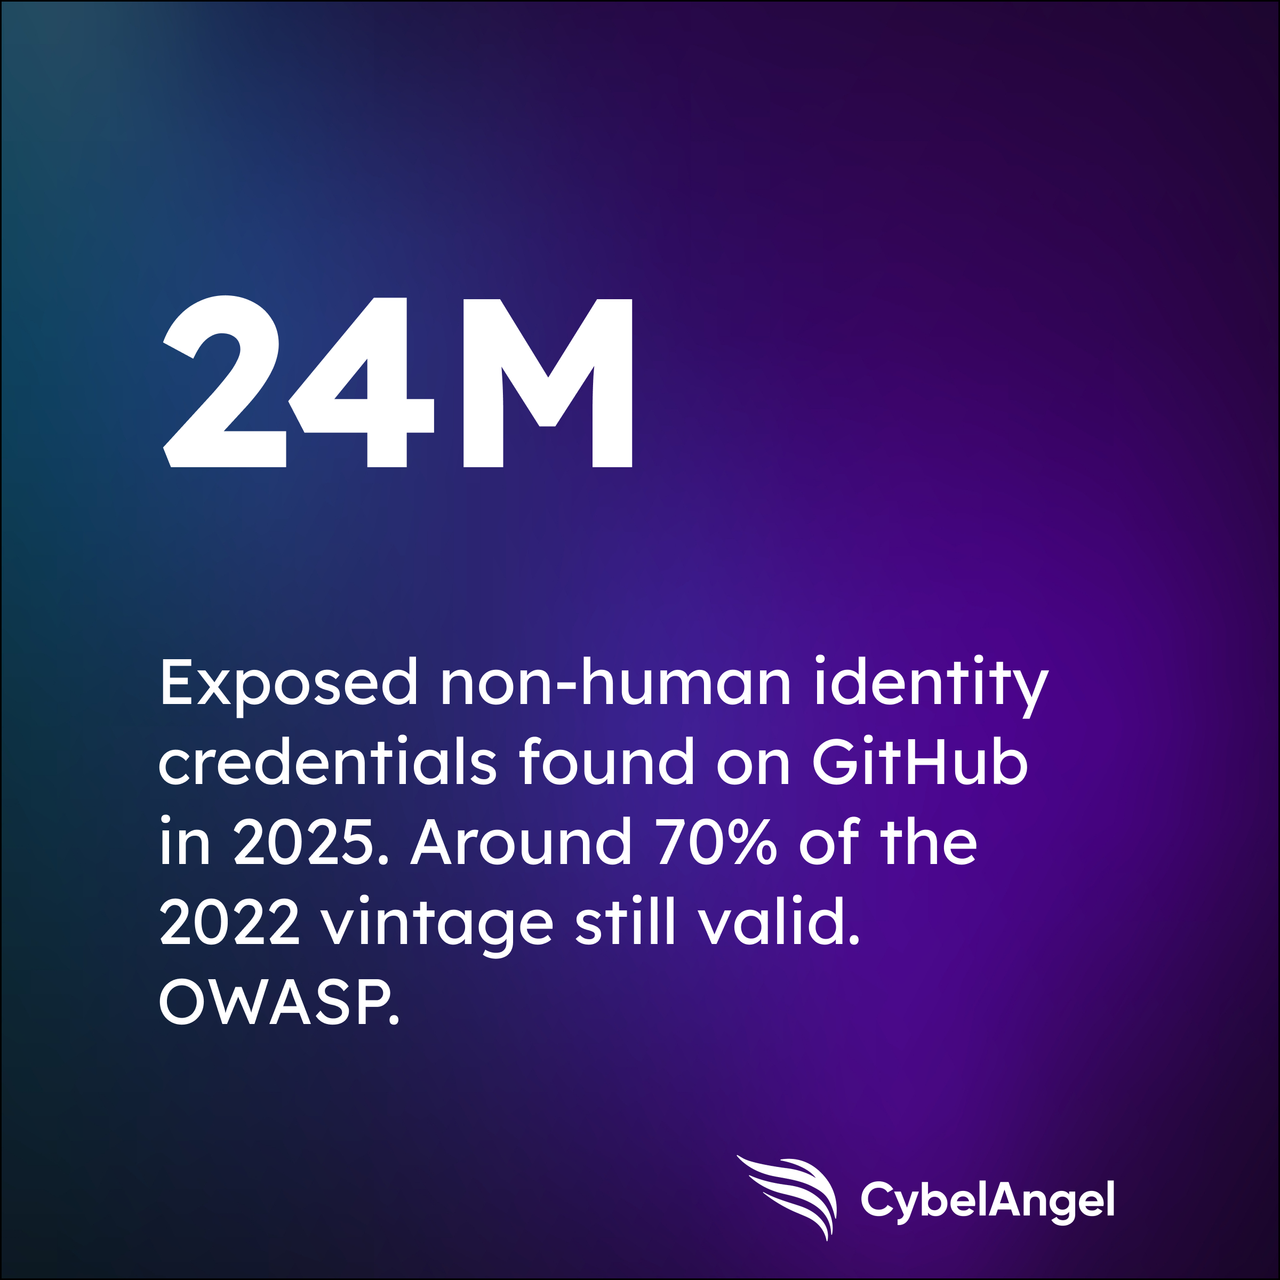
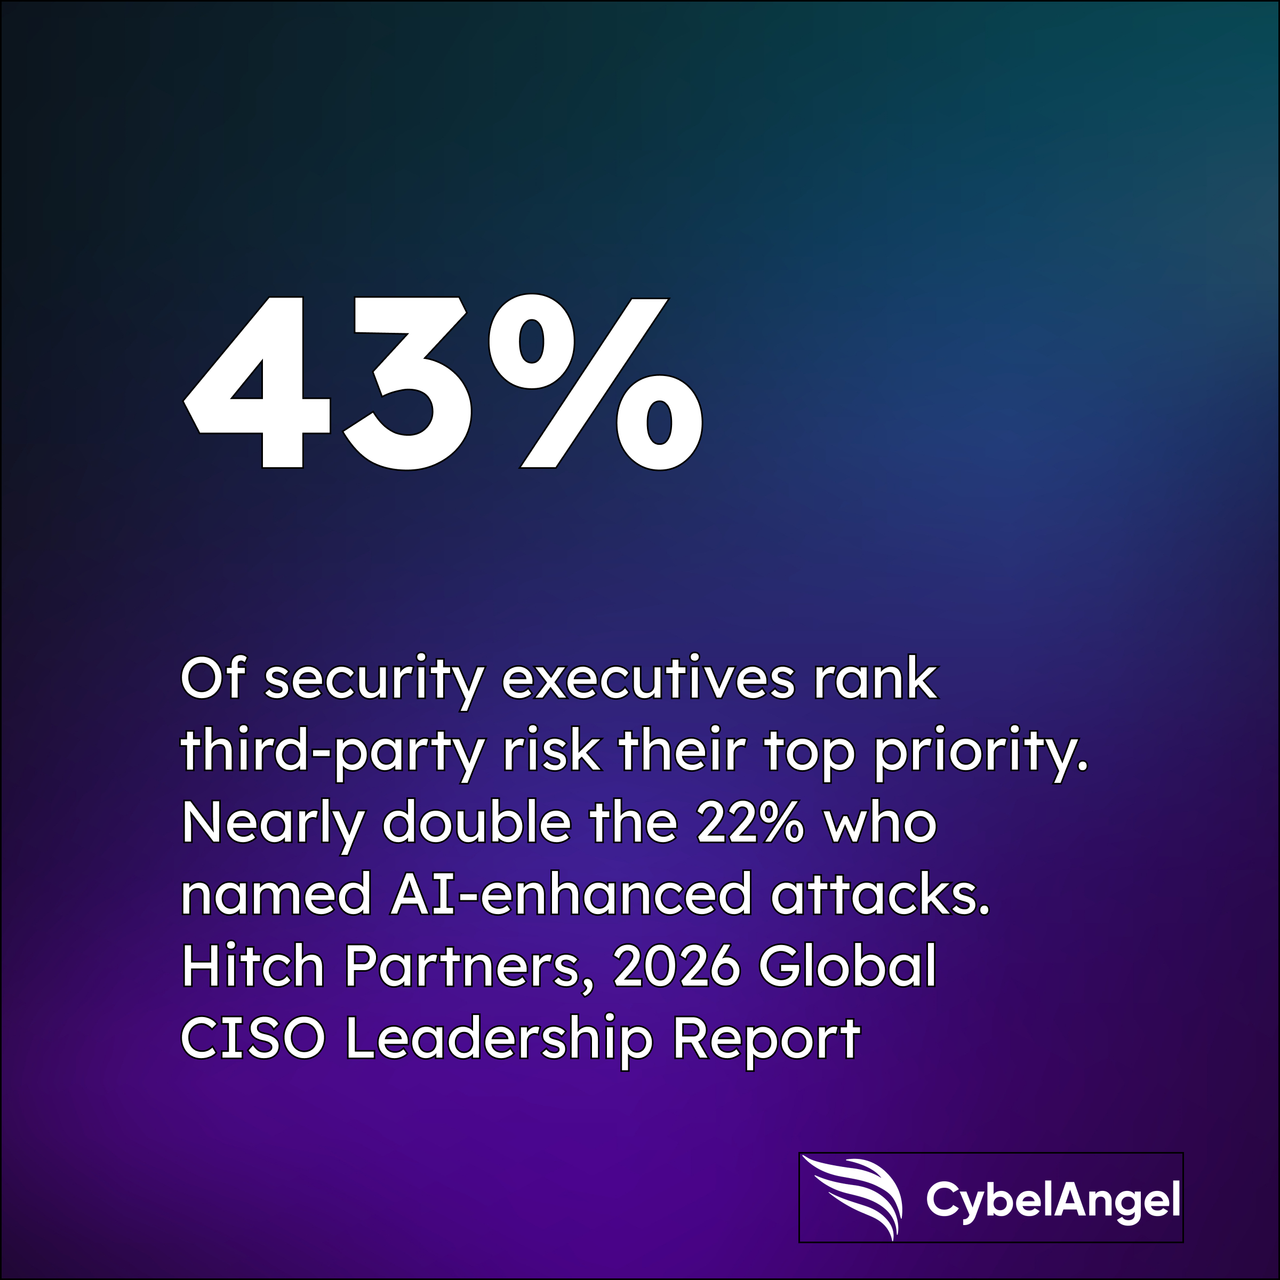
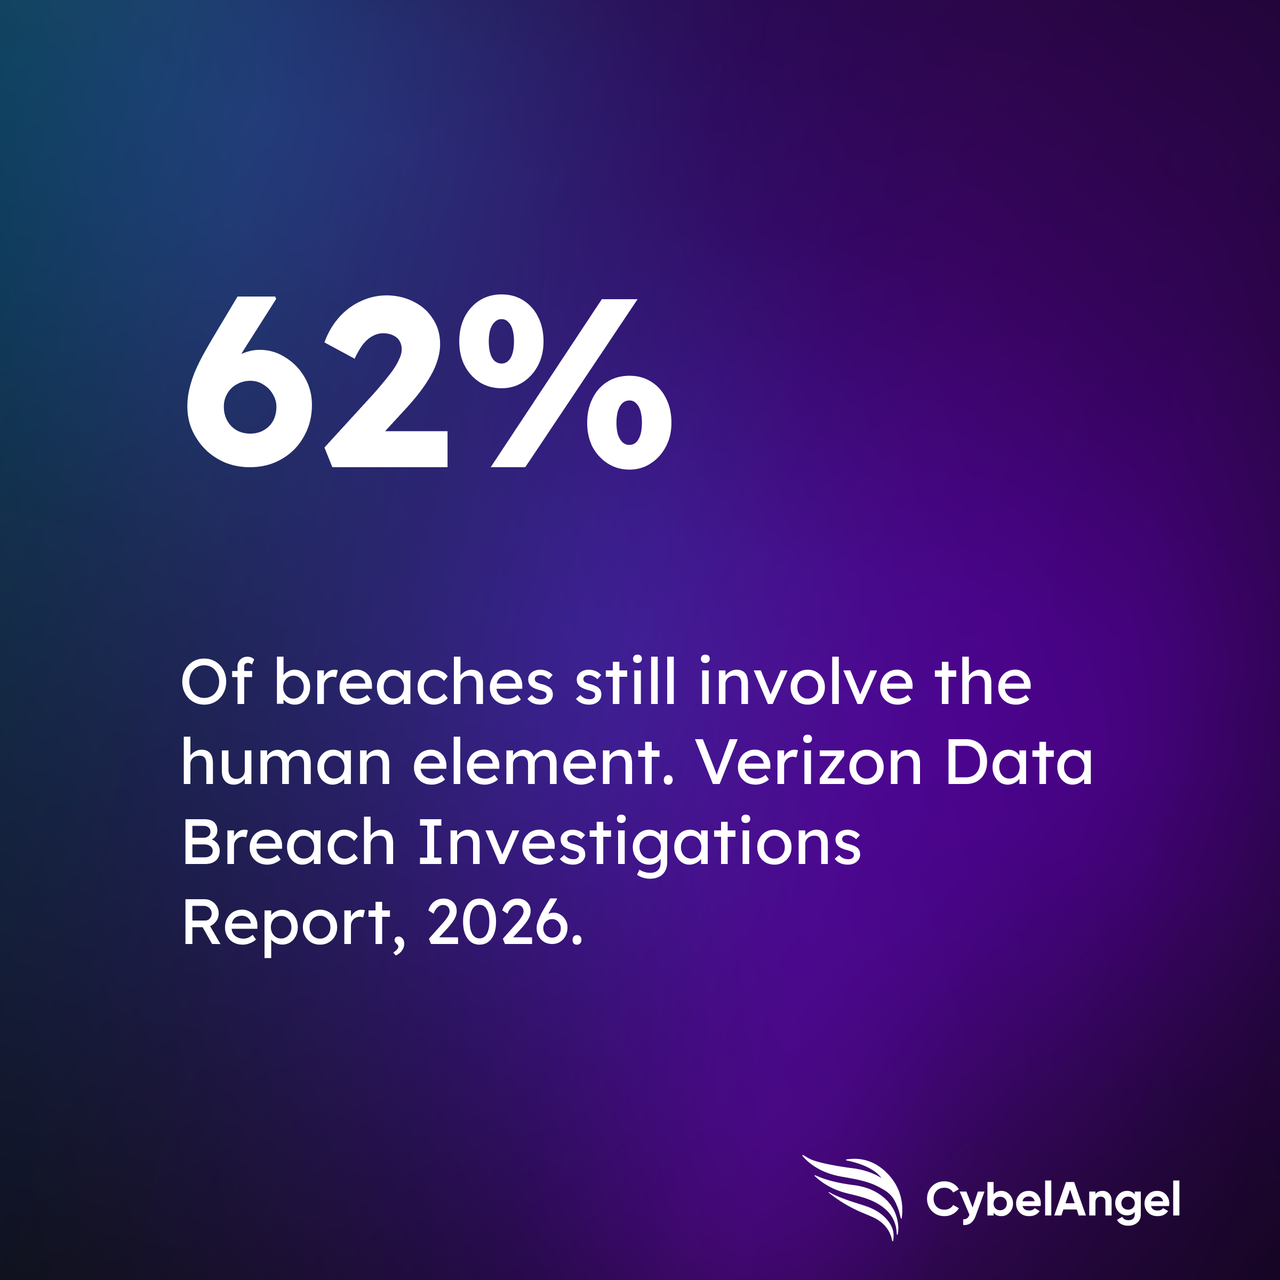
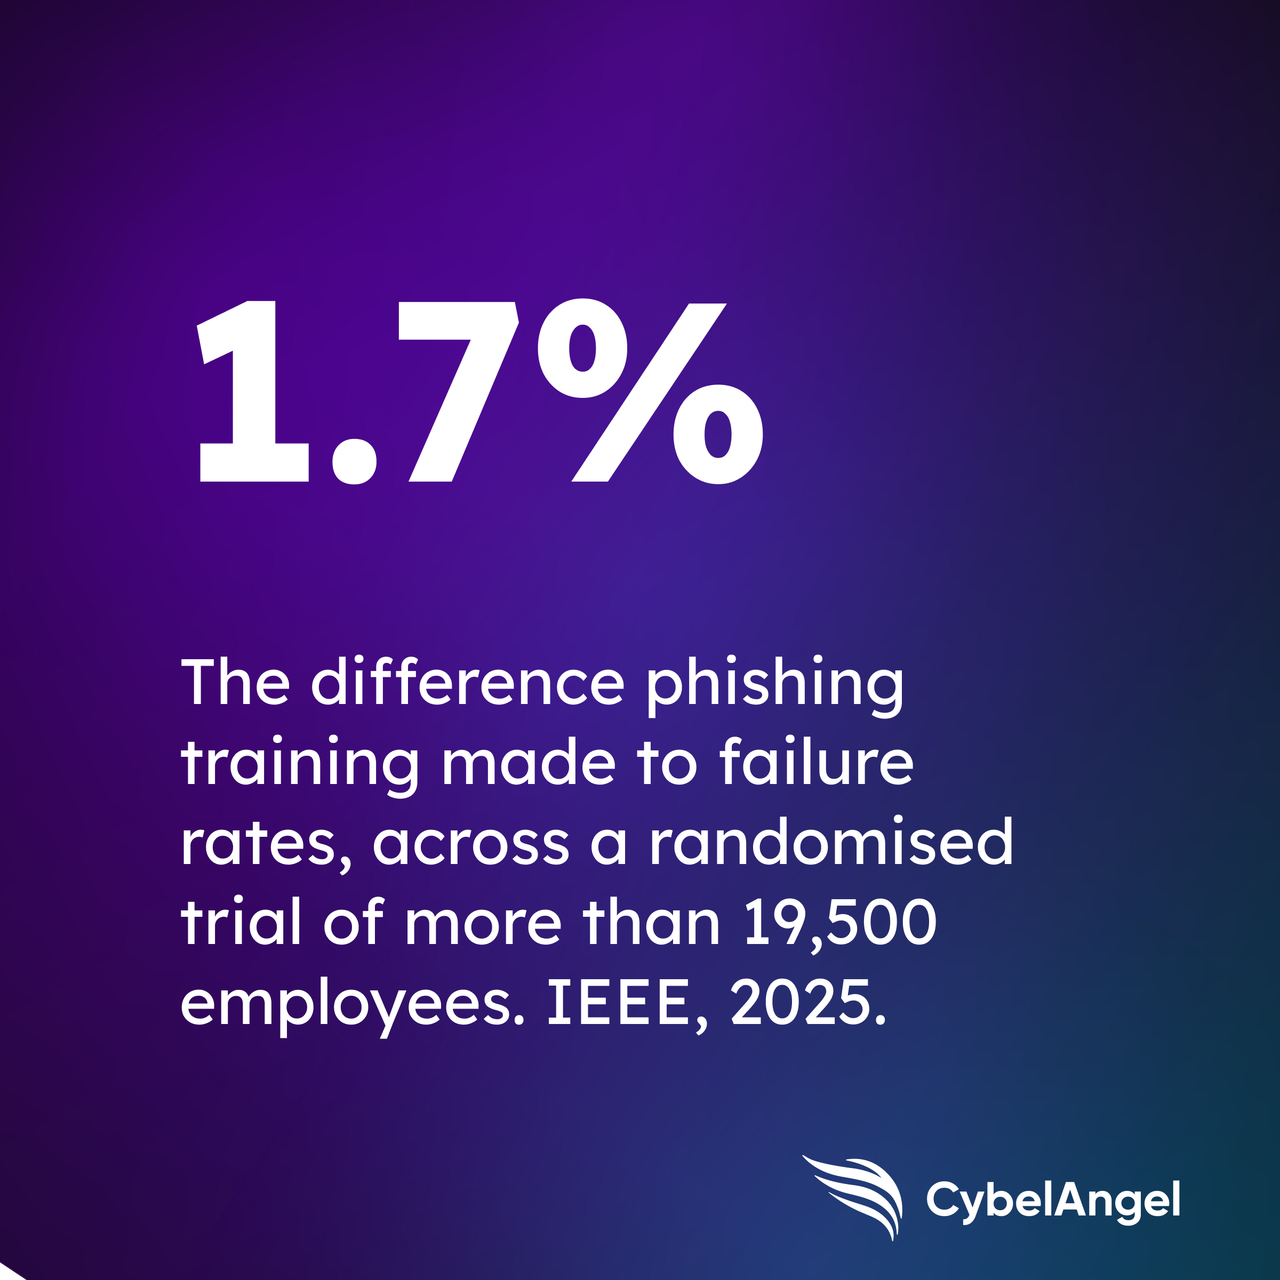
Un año de actividad incansable para los líderes en ciberseguridad
Diez personas con el mismo título de trabajo y respuestas muy diferentes. Ese es el punto de preguntar a todas ellas la misma cosa.
En la tercera edición encontrarás reflexiones y ideas de una amplia gama de líderes muy ocupados, entre ellos:
- Gerhard Burtscher: Jefe de Seguridad de la Información, SEFAR
- Niamh Vianney MuldoonFundador y CISO, SecurityStronger, DPO y miembro del Consejo de Administración
- James StillsDirector de Operaciones de Seguridad de la Información Global, SC Johnson
- Loren KawasakiGerente de Operaciones de Seguridad de la Información Global, SC Johnson
- Christophe Mazzola: CISO, líder de GRC y autor
- David FoxCISO, Neo4j
- Kayne McGladreyAutor del modelo de madurez de GRC y asesor en ciberseguridad
- Colin S. LevyAbogado, autor y profesor adjunto en la Facultad de Derecho de Albany
- Matthew MudryCISO y asesor de la Junta Directiva, Alera Group
- Loïc JardínDirector de Tecnología y Producto y CISO, CybelAngel
Entre ellos trabajan en seguridad en un fabricante suizo, en una empresa global de productos de consumo, en una empresa de bases de datos gráficas, en una correduría de seguros y en un banco. Ninguno de ellos fue invitado a hablar sobre ningún producto, incluido el nuestro.
Lee la tercera edición ahora
¿Quién es responsable de los agentes de IA? ¿Qué puede esperar razonablemente de sus proveedores? ¿Cómo se explica el riesgo cibernético a la junta directiva? Todas estas preguntas importantes y más constituyen el contenido principal de este manual de referencia de este año, pero los detalles ricos proporcionados por todos los líderes con los que hemos hablado son una experiencia en sí misma.
¡No te pierdas la guía de este año!