Qué debe figurar en un tablero de control de ciso y qué no
Tabla de contenido
Las juntas no financian los puntajes de gravedad. Descubra qué métricas se incluyen en un tablero de mando del CISO, cuáles dañan la credibilidad de forma silenciosa y qué no deben dejar nunca fuera del equipo de seguridad.
Principales conclusiones
- El panel de control de CISO es una herramienta de toma de decisiones para la junta directiva, no un informe sobre la actividad del equipo de seguridad.
- Las métricas que no tienen impacto en el negocio, como los totales de CVSS o las tasas de clics en phishing, no aportan credibilidad sino que la pierden.
- La exposición fuera del perímetro (confidencialidad comprometida, incidentes de proveedores, falsificación de identidades) debe figurar en el tablero de control, porque ahí es donde se producen la mayoría de las infracciones.
- Algunos datos nunca deberían llegar a un paquete de tablero. Mostrar la tendencia y el impacto, no la fuga en sí misma.
Cada CISO finaliza construyendo un tablero para la junta directiva. La mayoría comienza con lo que el equipo de seguridad ya mide: vulnerabilidades detectadas, alertas cerradas, pruebas de phishing aprobadas.
Eso es comprensible. No es lo que necesita el consejo de administración.
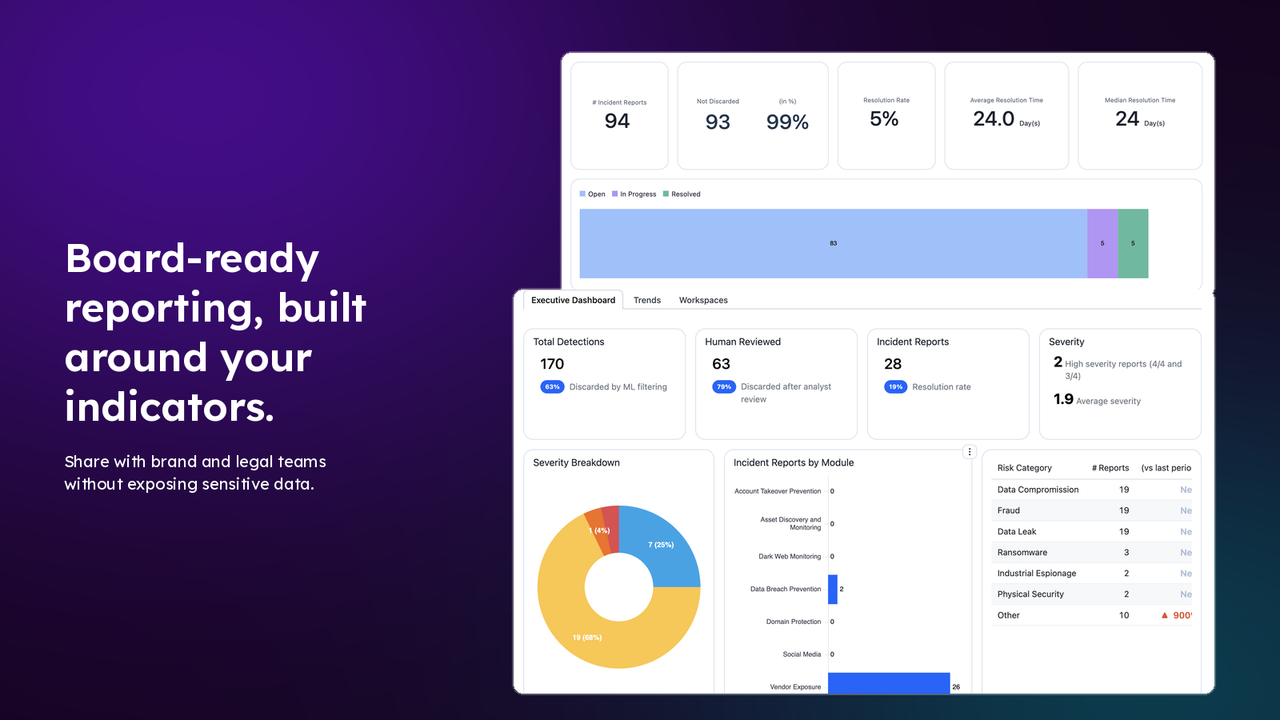
Un director de seguridad no necesita saber cuán ocupado está el equipo de seguridad. Lo que necesita saber es qué está expuesto, cuánto costaría y si está mejorando. Un buen panel de control de CISO responde a estas tres preguntas en una sola página, en un lenguaje que el CFO puede comparar con todo lo demás que compite por el mismo presupuesto.
El resto de este artículo explica cómo se ve esto en la práctica, basándose en los líderes en ciberseguridad entrevistados para este artículo. El primer libro esencial sobre CISO, tercera edición.
La severidad no es un lenguaje comercial
La métrica de tablero más común también es la más débil. Las cifras de vulnerabilidad y los puntajes CVSS siguen ocupando los primeros puestos en los paneles, como si una calificación de gravedad explicara lo que está en juego.
Kayne McGladrey, autor del GRC Maturity Model, lo pone de forma contundente en el primer capítulo: “ningún director ha asignado capital contra un punto decimal”. Un CVSS 9.2 no sirve para nada. Un parche que proteja un proceso que genera 200.000 dólares por hora se discute y se financia. Hasta que una métrica tenga un valor que un CFO pueda comparar, argumenta, se trata de una cifra vanidosa que perjudica la credibilidad del CISO.
La misma lógica se aplica a las métricas de las que los equipos de seguridad se sienten más orgullosos.
| Medida común | ¿Por qué engaña? | Alternativa lista para montaje |
|---|---|---|
| Número de vulnerabilidades críticas | Severidad sin contexto empresarial | Rentas o operaciones en riesgo debido a sistemas críticos sin parchear |
| Tasa de clics de la simulación de phishing | Una semana muy ocupada, no la resiliencia | Hora de que llegue el primer informe a la SOC y cuántas personas lo reporten después de él |
| Alertas DLP por día | Volumen sin valor | Incidencias confirmadas que involucran datos clasificados |
| Incidencias de proveedores notificadas | Se cuenta solo lo que los proveedores decidieron confirmar | Incidencias denunciadas públicamente contra proveedores clave versus incidentes confirmados |
| Se encontraron credenciales filtradas | Un gran número de personas sin prioridad | Credenciales válidas expuestas para cuentas privilegiadas o no humanas, y tiempo para revocarlas |
La polémica sobre los ciberataques proviene directamente de la experiencia. Christophe Mazzola realizó simulaciones de tasas de clics durante años y observó cómo el número mejoraba mientras “nada debajo de ello cambiaba”. Ahora mide cuánto tiempo tarda en llegar el primer informe al SOC. Este número, dice, “puede servir de base para actuar”.”
La investigación lo respalda. Un ensayo de ocho meses en UC San Diego Health, El estudio, que abarcó a más de 19.500 empleados, reveló que los usuarios capacitados fallaban un 1,7% menos que los no capacitados.
Un tablero lleno de métricas de actividad informa a la junta de que el equipo está trabajando. Un tablero de métricas de decisiones indica a la junta dónde invertir los recursos.
Medir la exposición fuera del perímetro
La mayoría de los dashboards de los CISO se centran en lo interno: los niveles de parcheo, la cobertura de los endpoints y la finalización del entrenamiento. Estos datos siguen siendo importantes. Pero una proporción creciente de las vulnerabilidades se produce en lugares que el conjunto de herramientas de seguridad no puede detectar.
La evidencia en el libro de texto es coherente:
- Informe de Verizon sobre la investigación de violaciones de datos en 2026 En el 39% de los casos de intrusiones se encuentran credenciales robadas una vez se cuenta toda la cadena del ataque.
- Los 10 mejores peligros para las identidades no humanas de OWASP Indica que en 2025 hay 24 millones de credenciales de identidad no humanas expuestas en GitHub. Aproximadamente el 70% de ellas datan de 2022 y aún están válidas.
- El Foro Económico Mundial Perspectivas globales de ciberseguridad 2026 Considera el riesgo de terceros y de la cadena de suministro como la mayor barrera para la resiliencia cibernética.
Los proveedores son un punto débil incluso para equipos bien gestionados. Loïc Jardin, CISO de CybelAngel, ha registrado alrededor de diez notificaciones de incidentes relacionados con proveedores este año. Durante el mismo período, los actores maliciosos han declarado públicamente alrededor de 80 ataques contra 12 de los proveedores de SaaS de los que su equipo depende.
Ese margen es una métrica en sí misma. Lo mismo ocurre con estas:
- Información de acceso expuesta: credenciales corporativas y no humanas válidas encontradas en filtraciones o registros de infostealer, y tiempo medio para revocarlas.
- Exposición del proveedor: Las reclamaciones públicas contra proveedores críticos, y cuántas fueron confirmadas o desestimadas.
- Imitación de marca: Se detectaron dominios similares y perfiles falsos, y se detectó un tiempo medio para su eliminación.
- Activos expuestos: Sistemas orientados a Internet o datos que la organización no sabía que tenía.
Cada uno responde a una pregunta que un director podría realmente plantearse: ¿estamos expuestos ahora mismo y ¿cuánto tiempo tardaremos en cerrarla?
Qué no debe estar en el tablero de instrumentos
El tablero de gestión de la empresa se desplaza. Se envía al comité ejecutivo, se incluye en los packs de gestión y se comparte con los equipos jurídico y de marca. Cada copia es otro lugar donde pueden filtrarse datos confidenciales.
Es por eso que algunas cosas nunca deberían aparecer en ella:
- Ejemplos de credenciales en estado bruto, incluso parcialmente enmascarados.
- Capturas de pantalla de foros de la web oscura o sitios de filtraciones.
- Los nombres de los empleados individuales cuyos datos financieros fueron expuestos.
- Una amenaza no verificada es presentada como un hecho.
Nada de esto ayuda a un director a tomar una decisión. Todos ellos crean riesgos si el barco se desplaza más allá de lo previsto.
Lo que necesita la junta es conocer la naturaleza del problema: ¿cuántas credenciales válidas se expusieron este trimestre en comparación con el anterior? ¿A qué unidades de negocio pertenecen? ¿Con qué rapidez se revocaron? Los detalles se mantienen en el equipo que actúa sobre ellos.
Un buen tablero de mando muestra la tendencia y sus efectos. La información se encuentra a un nivel más bajo, entre las personas que la necesitan.
Preguntas para hacer antes de la próxima reunión del consejo de administración
Antes de crear o reconstruir el tablero de control, pruebe cada métrica contra algunas preguntas simples:
- ¿Puede un director actuar sobre este número, o solo debe admirarlo?
- ¿Implica esto un coste, un tiempo o un proceso empresarial que el CFO reconoce?
- ¿Aparece un cambio a lo largo del tiempo, no solo una instantánea?
- ¿Cubre la exposición fuera del perímetro, incluidos los proveedores?
- ¿Podría esta página ser enviada de forma segura a alguien ajeno al equipo de seguridad?
- ¿Notaría la junta si esta métrica desaparecía?
If the answer to the last question is no, the metric probably belongs in an operational report, not in front of the board.
Preguntas frecuentes
Un pequeño conjunto de métricas sobre las cuales una junta puede actuar: el impacto en el negocio de los riesgos de exposición, la exposición fuera del perímetro (identidades filtradas, incidentes de proveedores, impersonación), la rapidez con la que el equipo cierra esa exposición y cómo cada dato cambia con el tiempo. Manténgalo en una sola página.
Medidas relacionadas con costos, tiempo o procesos empresariales. Por ejemplo: ingresos en riesgo debido a sistemas críticos sin parchear, credenciales privilegiadas expuestas y tiempo para revocarlas, y tiempo para que un informe de phishing llegue a la SOC. Evite contar únicamente por número de vulnerabilidades o puntajes CVSS.
They measure how busy people were on the day of the test, not how resilient the organization is. A UC San Diego Health trial of more than 19,500 employees found trained users failed only 1.7% less often than untrained ones. Reporting speed is a more useful measure.
The trend should, the raw data shouldn’t. Show how much exposure exists, where it sits and how fast it is closed. Credential samples, screenshots and employee names stay with the security team.
La visualización del tablero suele seguir el ciclo del mismo, generalmente trimestralmente. Las métricas que lo sustentan deberían actualizarse continuamente, para que el CISO pueda responder a las preguntas entre las reuniones.
Un tablero de mando es un argumento, no un inventario
The CISO dashboard is often the only part of security a board sees. It shapes how directors think about risk, and how much they trust the person presenting it.
A dashboard full of activity proves the team is busy. A dashboard built on exposure, cost and time proves the team understands the business.
The question is no longer how much the security team can measure. It’s whether the board can make a decision from what it sees.
Sobre el autor