Le Primer Essentiel du CISO : troisième édition
En 2026, les agents arrivaient plus rapidement que la gouvernance qui les entourait. Les fournisseurs déployaient l’IA sans en informer personne. Les conseils d’administration continuaient de recevoir des indicateurs qui n’avaient aucune signification.
Aucun de ces éléments n'est contesté. En réalité, Ce qui est contesté, c’est la manière de faire à ce sujet..
Ainsi, cette année, nous avons posé aux mêmes cinq questions à un groupe de dirigeants en cyber sécurité et avons imprimé leurs réponses côte à côte, y compris les points de désaccord. Certains répondent en établissant des inventaires, nommant les propriétaires et les points d’approbation avant la production. D’autres affirment que l’inventaire n’est pas la bonne unité du tout, et que la véritable exposition se situe dans les harnais, les modèles de langage exécutés sur des ordinateurs portables et les plugins créés par des personnes qui ne travaillent pas dans le développement de logiciels. Les deux positions proviennent de professionnels expérimentés possédant le même titre de travail.
La troisième édition de l’Essential CISO Primer constitue un test de comparabilité entre les professionnels du secteur, réalisé auprès d’un échantillon d’organisations plutôt que de personnes en position de décision.
Ce que vous trouverez à l’intérieur
- Comment un CISO a créé un tableau de matières premières pour l’IA et pourquoi les autorisations sont plus importantes que les composants
- Le test d’homologation unique que l’un des contributeurs applique avant que tout agent ne soit mis en production
- Le cas des inventaires d'agents et pourquoi l'inventaire pourrait ne pas être la bonne unité
- Que demander à un fournisseur qui a déployé l’IA sans vous en avoir informé
- Une perspective juridique sur la question de savoir qui doit supporter les pertes lorsque l’agent dépasse ses pouvoirs
- Pourquoi un CISO a abandonné le taux de clics des phishing et ce qu'il mesure à la place
- Quels dix dirigeants de l’informatique admettent ne pas être prêts à faire face à ces défis
Les chiffres derrière les questions
C'est une année compliquée, mouvementée et souvent contradictoire pour la cybersécurité.
La troisième édition présente les preuves, puis demande aux personnes qui effectuent ce travail ce qu'elles en font.
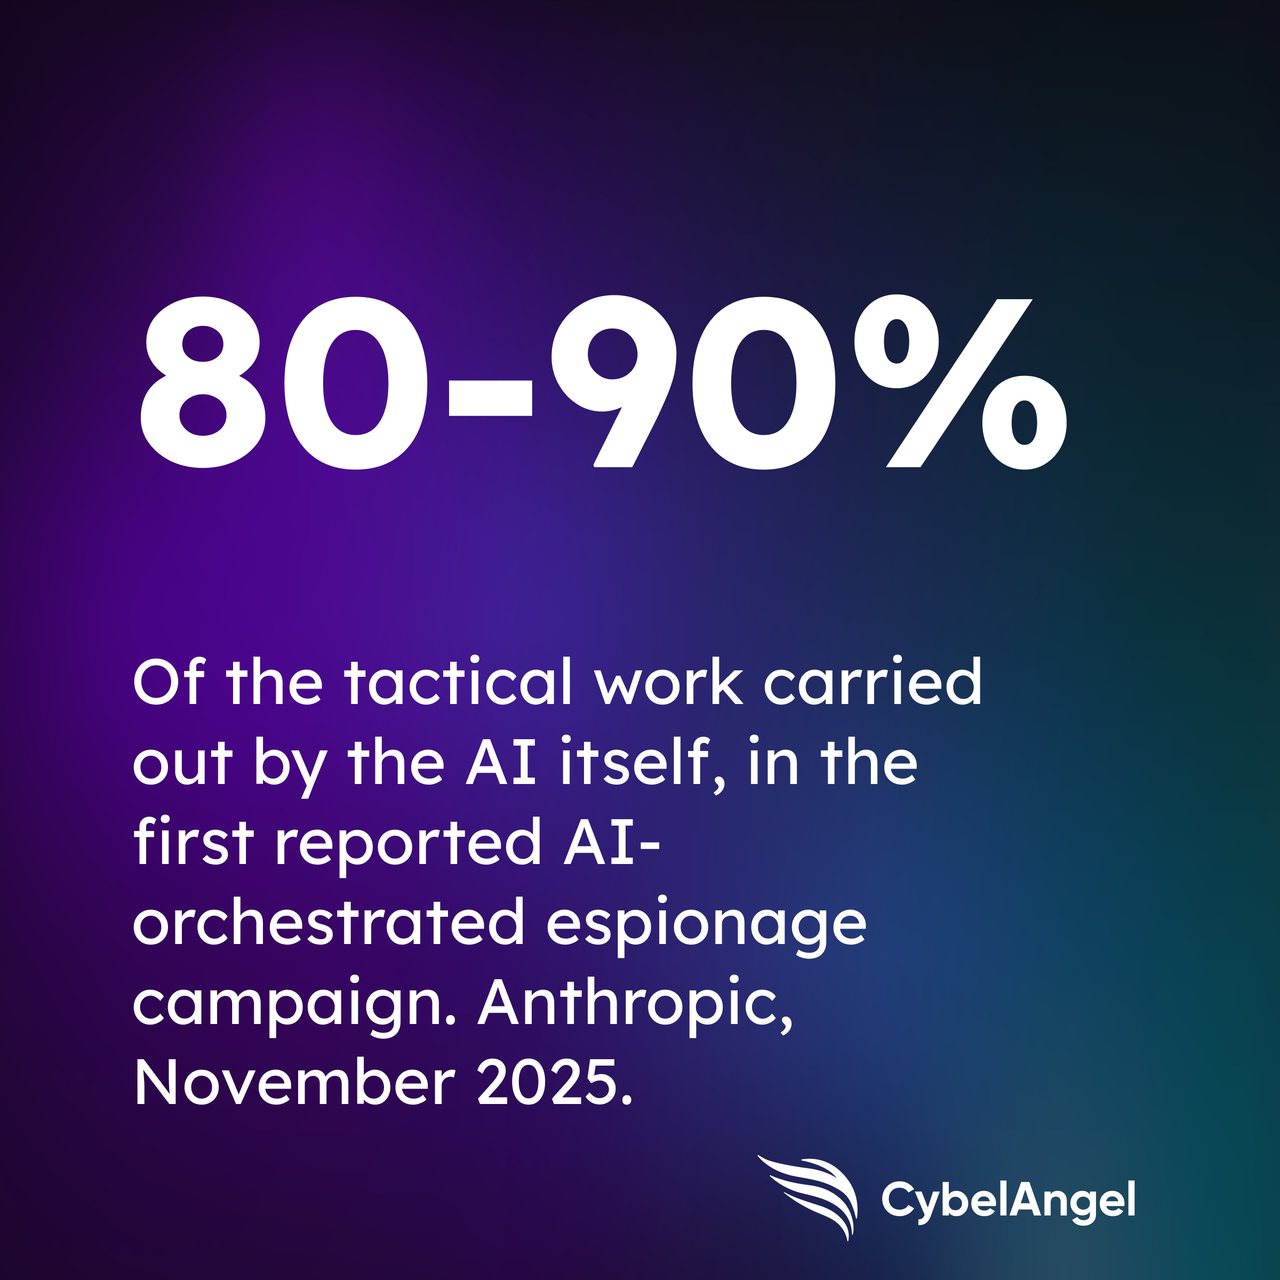
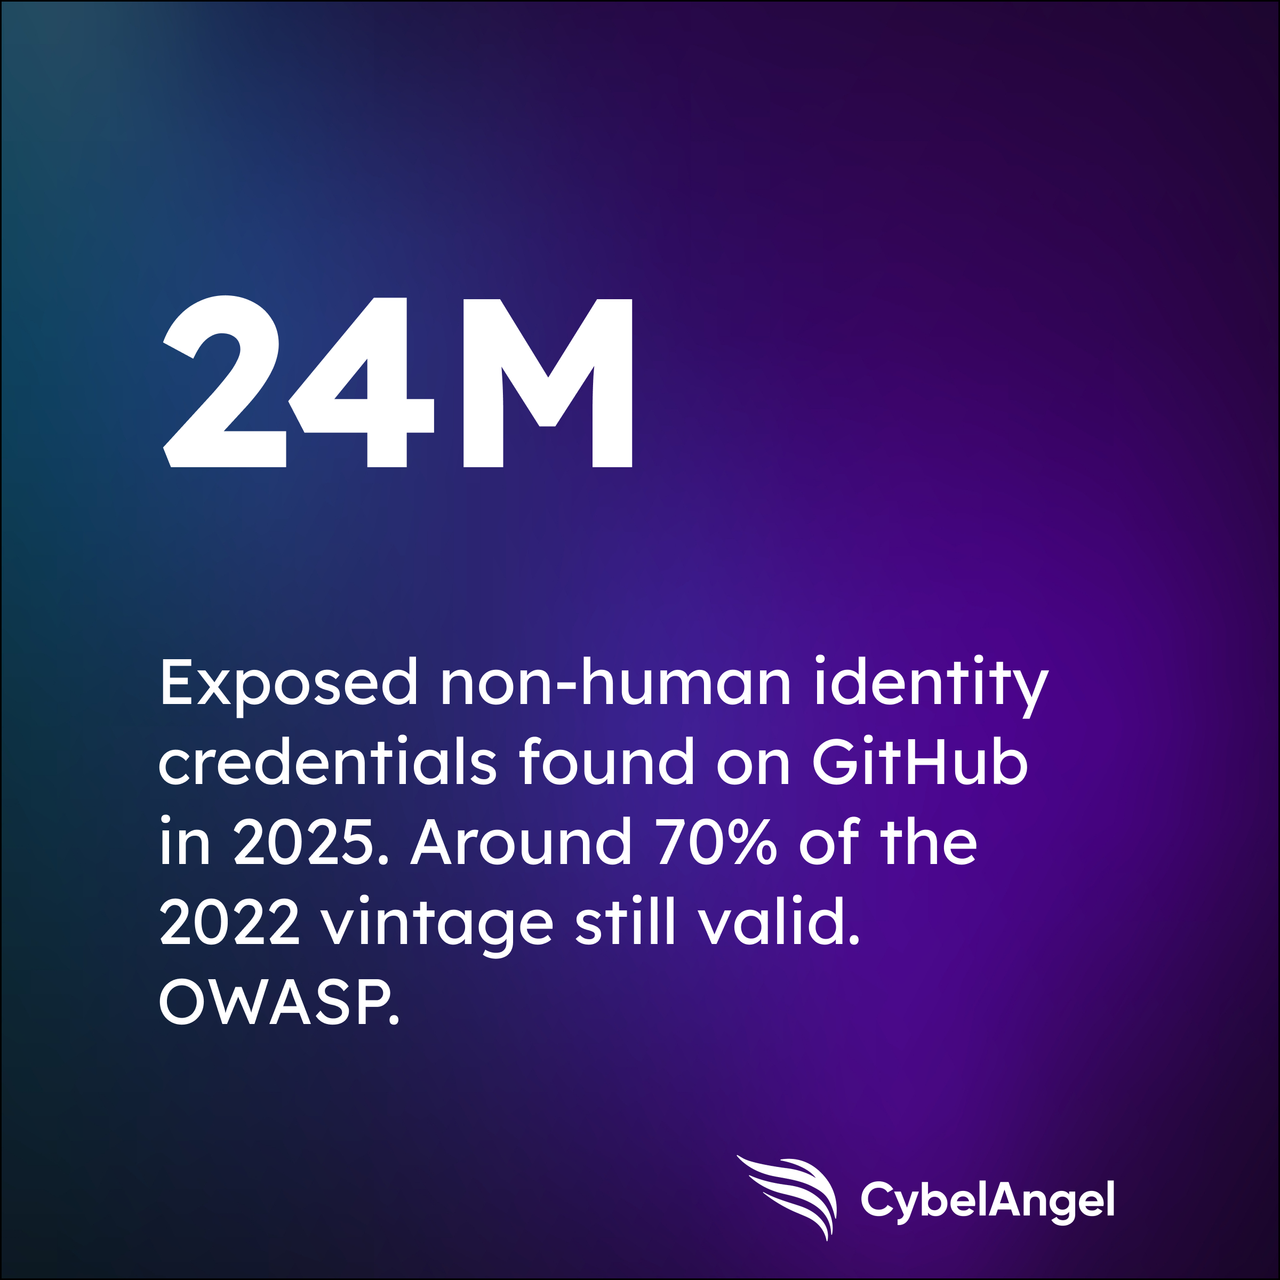
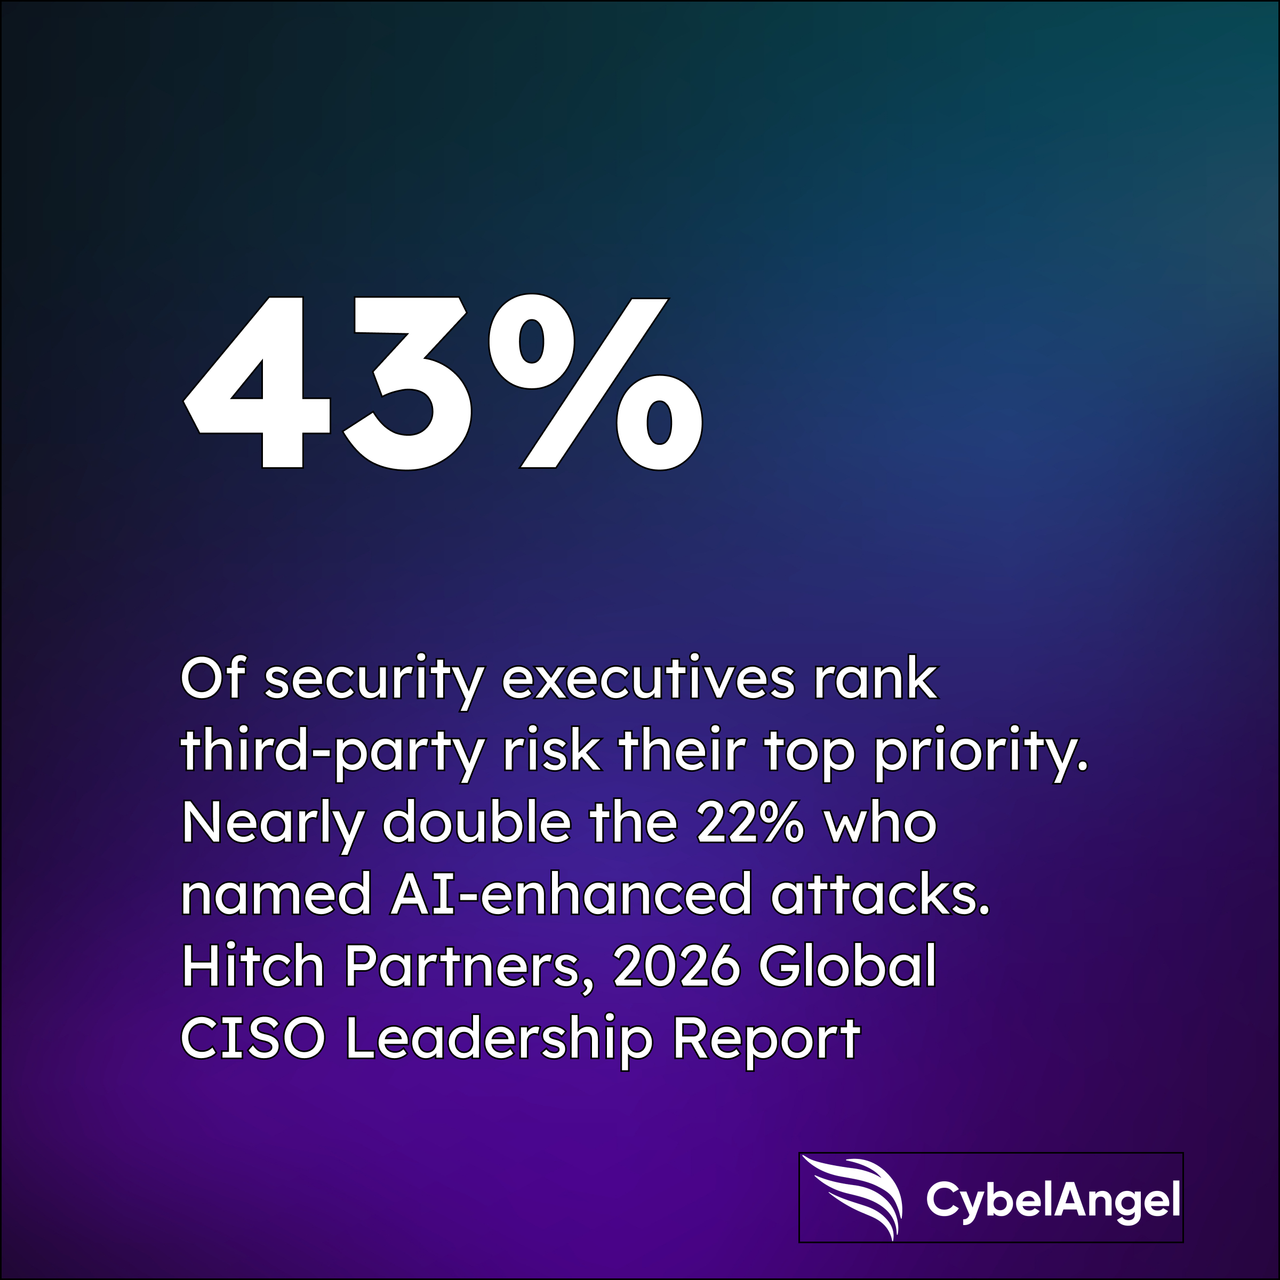
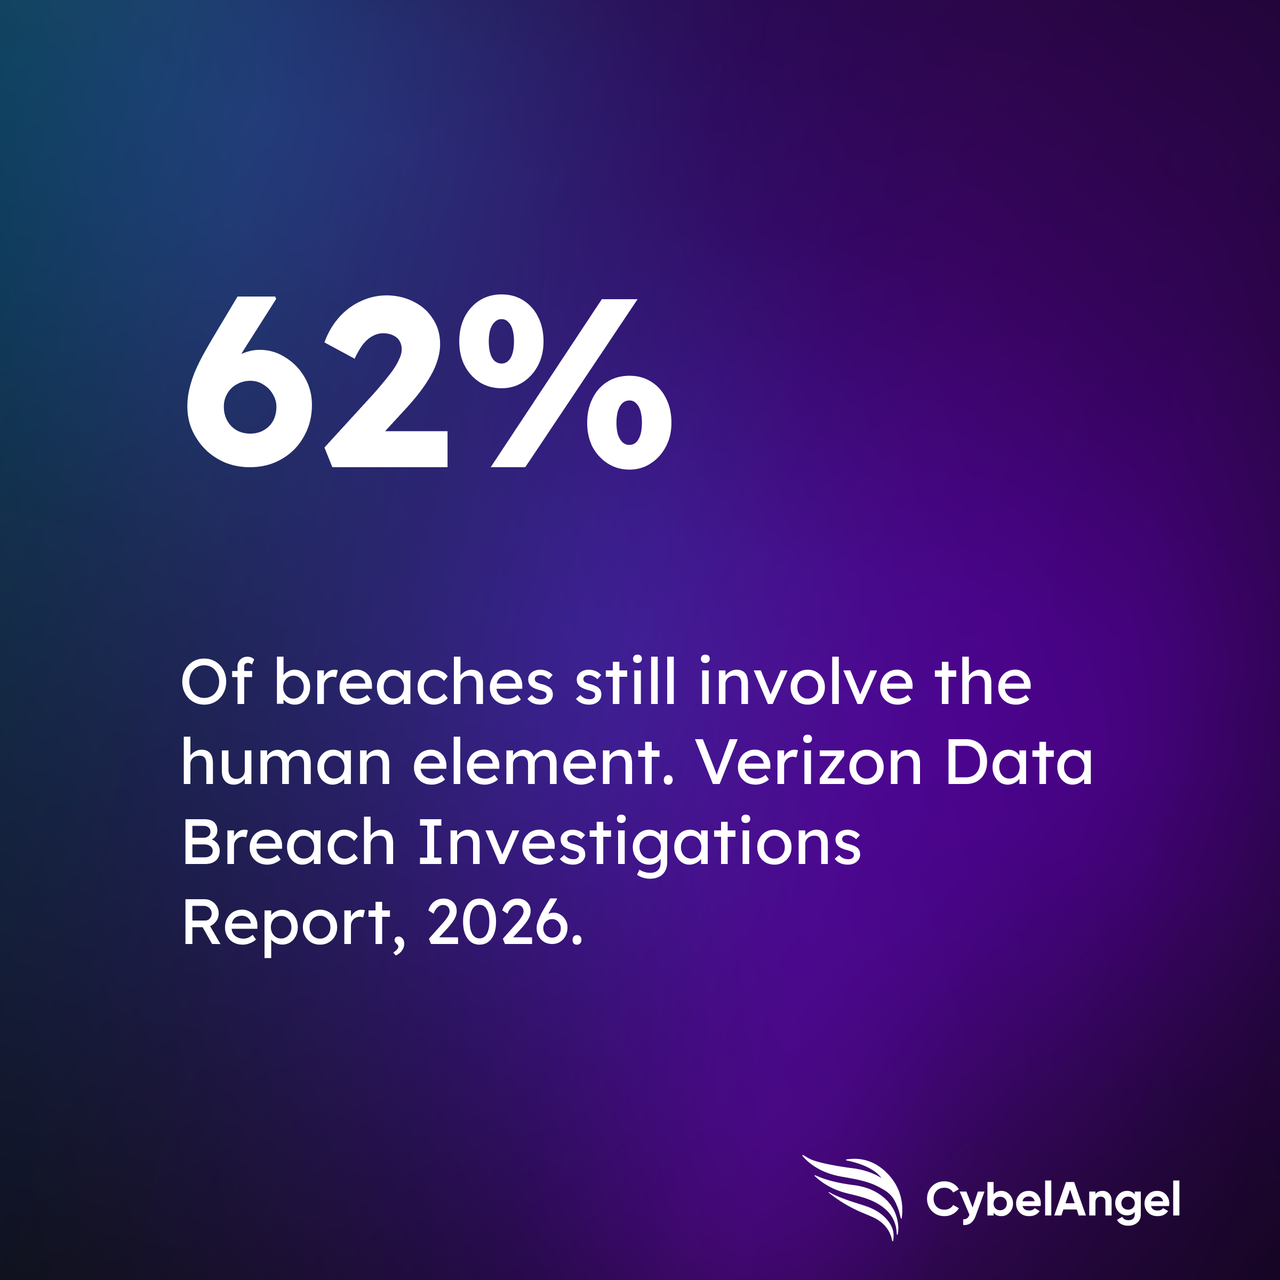
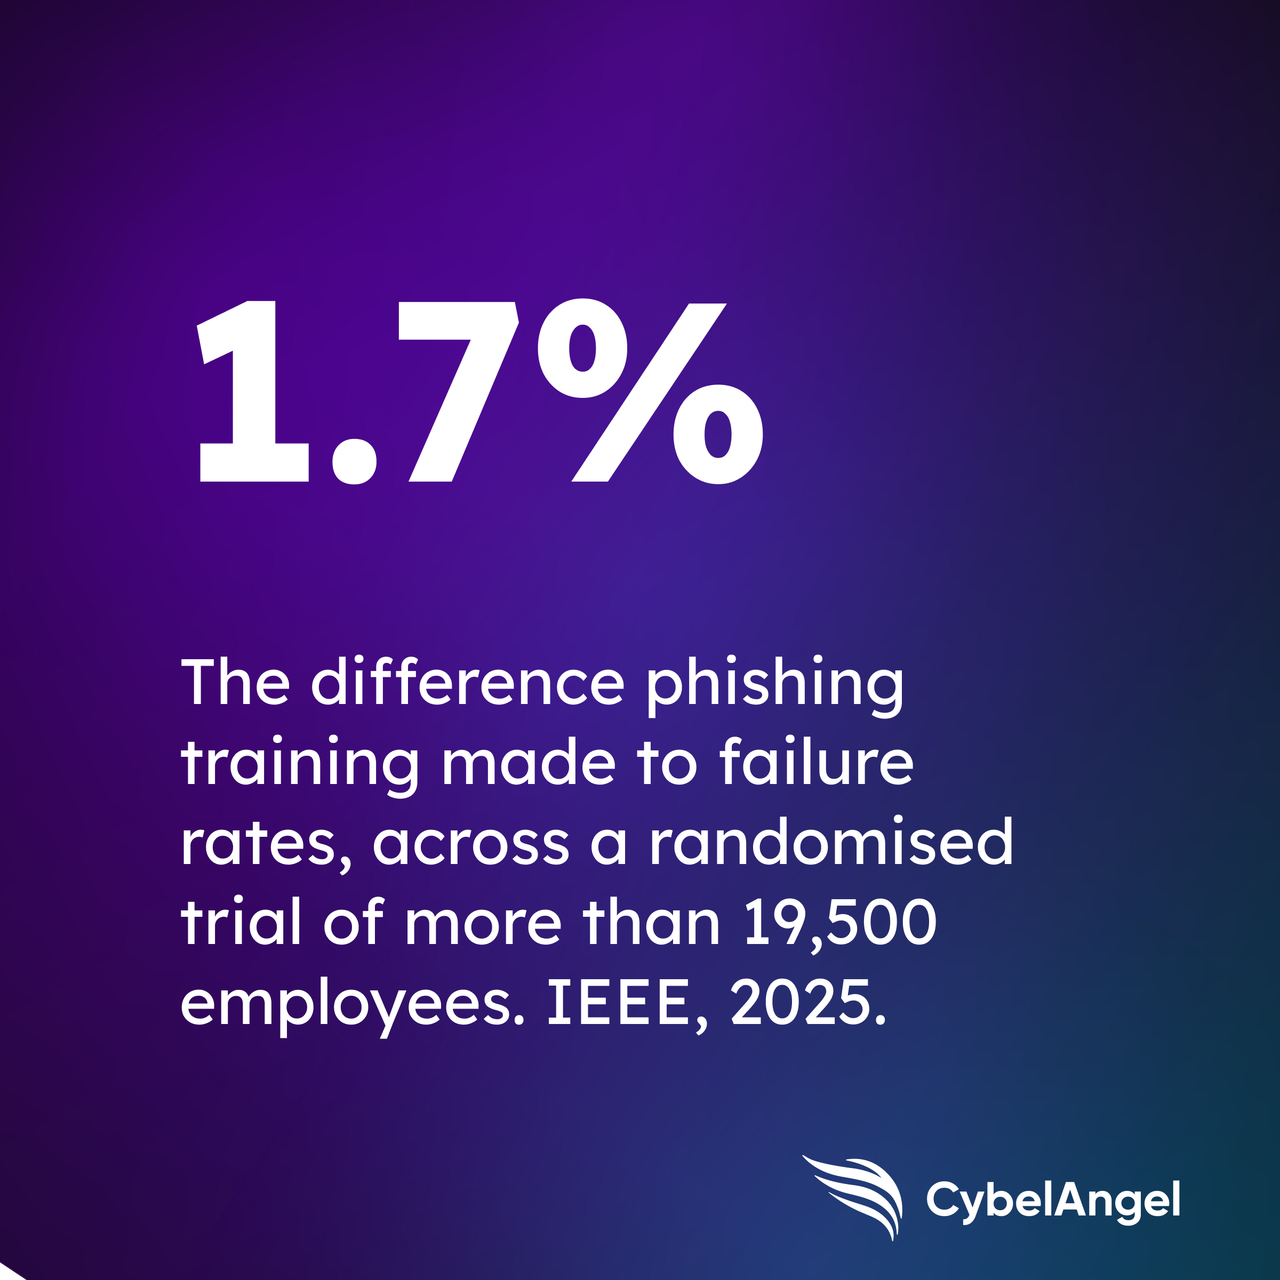
Une année d'activité sans relâche pour les responsables de la cybersécurité
Dix personnes ayant le même titre de travail et des réponses très différentes. C’est le point de questionner toutes elles de la même chose.
Au sein de la troisième édition, vous trouverez des conseils et des réflexions d’un vaste panel de dirigeants très occupés, dont :
- Gerhard BurtscherChef de la sécurité informatique, SEFAR
- Niamh Vianney MuldoonFondateur et CISO, SecurityStronger, DPO et membre du conseil d'administration
- James StillsDirecteur des opérations de sécurité informatique mondiales, SC Johnson
- Loren KawasakiResponsable des opérations de sécurité informatique à l'échelle mondiale, SC Johnson
- Christophe Mazzola: CISO, responsable de la sécurité informatique et auteur
- David FoxCISO, Neo4j
- Kayne McGladreyAuteur du modèle de maturité du GRC et conseiller en cybersécurité
- Colin S. LevyAvocat, auteur et professeur adjoint à l’Université d’État d’Albany
- Matthew Mudry: Directeur de la sécurité informatique et conseiller du conseil d’administration, Alera Group
- Loïc JardinChef de la technologie et des produits et CISO, CybelAngel
Entre eux, ils assurent la sécurité d'un fabricant suisse, d'une entreprise mondiale de produits de consommation, d'une société de bases de données graphiques, d'un courtier d'assurance et d'une banque. Personne d'entre eux n'a été invité à commenter un produit, notamment le nôtre.
Lisez la troisième édition maintenant
Qui est responsable des agents IA, que pouvez-vous raisonnablement attendre de vos fournisseurs, et comment expliquez-vous le risque cyber à un conseil d’administration ? Toutes ces questions importantes et bien d’autres composent le fond de ce guide de l’année, mais les détails riches fournis par tous les dirigeants que nous avons rencontrés sont une véritable leçon à méditer.
N'oubliez pas le guide de cette année !