Was auf einem CISO-Dashboard enthalten sein sollte und was nicht
Inhaltsübersicht
Boards finanzieren keine Schwerebewertung. Erfahren Sie, welche Kennzahlen einen Platz in einem CISO-Dashboard erhalten, welche ruhig die Glaubwürdigkeit schädigen und welche niemals das Sicherheitsteam verlassen sollten.
Hauptpunkte
- Ein CISO-Dashboard ist ein Entscheidungshilfsmittel für die Geschäftsleitung und keine Zusammenfassung der Aktivitäten des Sicherheitsteams.
- Kennzahlen ohne einen geschäftlichen Nutzen, wie z. B. reine CVSS-Zahlen oder Phishing-Klickraten, erschweren die Glaubwürdigkeit und führen nicht zu mehr Vertrauen.
- Exposition außerhalb des Perimeter (ausgelieferte Daten, Lieferantenprobleme, Identitätsdiebstahl) sollte im Dashboard angezeigt werden, da hier die meisten Sicherheitsverletzungen beginnen.
- Einige Daten sollten niemals in einem Boardpack enthalten sein. Zeigen Sie die Entwicklung und die Auswirkungen an, nicht die reine Leckage.
Jeder CISO erstellt schließlich ein Dashboard für die Geschäftsleitung. Die meisten beginnen damit, was das Sicherheitsteam bereits misst: gefundenen Schwachstellen, abgeschlossenen Warnmeldungen und bestandenen Phishing-Tests.
Das ist verständlich. Das ist nicht das, was der Vorstand braucht.
Ein Board muss nicht wissen, wie beschäftigt die Sicherheitsabteilung ist. Es muss wissen, was offensteckt ist, was die Kosten dafür wären und ob sich die Situation verbessert. Ein guter CISO-Dashboard beantwortet diese drei Fragen auf einer Seite, in einer Sprache, mit der der CFO alle anderen Optionen vergleichen kann, die denselben Budgetanteil beanspruchen.
Der Rest dieses Artikels beschreibt, wie dies in der Praxis aussieht, anhand derer interviewten Cybersicherheitsführer. Das Essential CISO Primer, dritte Auflage.
Schwerwiegtheit ist keine Geschäftssprache
Die häufigste Board-Metrik ist auch die schwächste. Die Zahl der Sicherheitslücken und die CVSS-Bewertung sind weiterhin auf den Boards zu sehen, als ob eine Schweregradierung erklärt, was auf dem Spiel steht.
Kayne McGladrey, Autor des GRC Maturity Models, formuliert dies in der Einführung so direkt: “Kein Director hat jemals Kapital für einen Zehntelpunkt bereitgestellt.” Eine CVSS 9.2 ist völlig unzureichend. Ein Patch, der einen Prozess schützt, der 200.000 Dollar pro Stunde erwirtschaftet, wird diskutiert und finanziert. Bis eine Metrik eine Zahl enthält, mit der ein CFO vergleichen kann, argumentiert er, handelt es sich um eine Trugbildung, die die Glaubwürdigkeit des CISO schädigt.
Die gleiche Logik gilt auch für die Messgrößen, auf die die Sicherheitsteams am meisten stolz sind.
| Gemeinsame Metrik | Warum es irreführend ist | Alternativ für den Einsatz im Board |
|---|---|---|
| Anzahl kritischer Sicherheitslücken | Schwerwiegendheit ohne geschäftliche Kontextualität | Einnahmen oder Betriebsabläufe, die durch ungesicherte kritische Systeme gefährdet sind |
| Klickrate bei Phishing-Simulationen | Ein angespanntes Dienstag, nicht die Widerstandsfähigkeit | Zeit, bis der erste Bericht bei der SOC eingegangen ist, und wie viele Personen berichten danach |
| DLP-Benachrichtigungen pro Tag | Volumen ohne Wert | Bestätigte Vorfälle mit vertraulichen Daten |
| Verursacher-Ereignisse gemeldet | Rechnet nur mit dem, was die Lieferanten zur Bestätigung ausgewählt haben | Offenbare Fälle von Vorwürfen gegen wichtige Lieferanten im Vergleich zu bestätigten Vorfällen |
| Gelegene Unterlagen gefunden | Eine große Anzahl ohne Priorität | Gültige Anmeldeinformationen für privilegiert oder nicht-menschliche Konten offengelegt, sowie Zeit für die Widerrufung |
Die Phishing-Affäre geht direkt aus der eigenen Erfahrung hervor. Christophe Mazzola führte jahrelang Click-Rate-Simulationen durch und beobachtete, wie die Zahl stieg, während “unterhalb davon nichts sich änderte”. Jetzt misst er, wie lange es dauert, bis der erste Bericht an die SOC gelangt. Diese Zahl, sagt er, “kann man nutzen”.”
Forschung stützt ihn. Eine achtmonatige Studie an der UC San Diego Health, Bei der Untersuchung, an der mehr als 19.500 Mitarbeiter beteiligt waren, stellten sich heraus, dass geschulte Benutzer nur 1,7 % seltener Fehler begangen haben als ungeschulte Mitarbeiter.
Ein Dashboard voller Aktivitätsmetriken gibt dem Vorstand Bescheid, dass das Team arbeitet. Ein Dashboard mit Entscheidungsmessgrößen gibt dem Vorstand Auskunft darüber, wo die Ressourcen eingesetzt werden sollen.
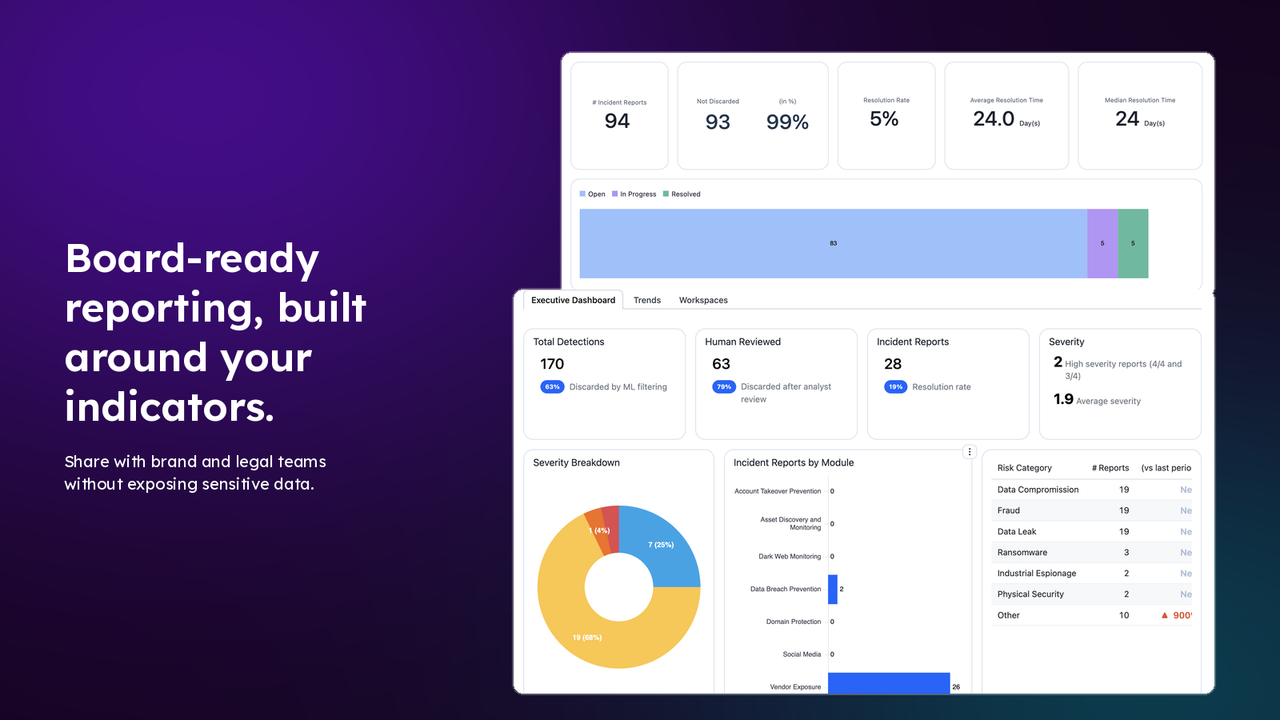
Messen Sie die Exposition außerhalb des Umfangs.
Die meisten CISO-Dashboards konzentrieren sich auf die internen Daten: Patch-Levels, Endpoint-Abdeckung und Abschluss der Schulungen. Diese Informationen sind immer noch wichtig. Aber ein immer größerer Anteil der Sicherheitsverletzungen beginnt an Orten, die der Security-Stack nicht erkennen kann.
Die in dem Leitartikel enthaltenen Beweise stimmen überein:
- Verizon-Bericht über Datendiebstähle im Jahr 2026 In 39 % der Sicherheitsverletzungen werden gestohlene Zugangsdaten gefunden, sobald die gesamte Angriffskette berücksichtigt wird.
- OWASP’s Non-Human Identities Top 10 points to 24 million exposed non-human identity credentials on GitHub in 2025. Around 70% of those dating from 2022 were still valid.
- The World Economic Forum’s Global Cybersecurity Outlook 2026 ranks third-party and supply chain risk as the biggest barrier to cyber resilience.
Suppliers are a blind spot even for well-run teams. Loïc Jardin, CybelAngel’s CISO, counted about ten supplier incident notifications this year. Over the same period, threat actors publicly claimed around 80 attacks against 12 of the SaaS vendors his team relies on.
That gap is a metric in itself. So are these:
- Exposed credentials: valid corporate and non-human credentials found in leaks or infostealer logs, and median time to revoke.
- Supplier exposure: public claims against critical suppliers, and how many were confirmed or dismissed.
- Brand impersonation: lookalike domains and fake profiles detected, and median time to takedown.
- Gefährdete Vermögenswerte: internet-facing systems or data the organization didn’t know it had.
Each one answers a question a director might actually ask: are we exposed right now, and how fast do we close it?
Was sollte nicht auf dem Armaturenbrett stehen
A board dashboard travels. It gets forwarded to the executive committee, pasted into board packs, shared with legal and brand teams. Every copy is another place sensitive data can leak from.
That is why some things should never appear on it:
- Raw credential samples, even partially masked.
- Screenshots from dark web forums or leak sites.
- Names of individual employees whose accounts were exposed.
- Unverified threat actor claims presented as fact.
None of these help a director make a decision. All of them create risk if the deck travels further than planned.
What the board needs is the shape of the problem: how many valid credentials are exposed this quarter compared with last, which business units they belong to, how quickly they were revoked. The detail stays with the team that acts on it.
A good dashboard shows the trend and the impact. The evidence lives one level down, with the people who need it.
Fragen, die Sie vor Ihrem nächsten Vorstandstreffen stellen sollten
Before you build or rebuild the dashboard, test each metric against a few simple questions:
- Can a director act on this number, or only admire it?
- Does it carry a cost, a time or a business process the CFO recognizes?
- Does it show change over time, not just a snapshot?
- Does it cover exposure outside the perimeter, including suppliers?
- Could this page be forwarded safely to someone outside the security team?
- Would the board notice if this metric disappeared?
If the answer to the last question is no, the metric probably belongs in an operational report, not in front of the board.
Häufig gestellte Fragen
Ein kleiner Satz von Kennzahlen, auf die ein Board reagieren kann: die wirtschaftlichen Auswirkungen offener Risiken, die Exposition außerhalb des Unternehmensgebiets (gepirrte Zugangsdaten, Lieferantenprobleme, Identitätsdiebstahl), wie schnell das Team diese Exposition beseitigt und wie sich die einzelnen Kennzahlen im Laufe der Zeit ändern. Halten Sie die Informationen auf einer Seite.
Metriken, die mit Kosten, Zeit oder Geschäftsprozessen verbunden sind. Beispielsweise: Umsatzrisiko durch unpatchte kritische Systeme, offene vertrauliche Zugangsdaten und die Zeit bis zur Widerrufung sowie die Zeit bis zu einem Phishing-Bericht bei der SOC. Vermeiden Sie reine Vulnerabilitätszahlen und CVSS-Scores allein.
They measure how busy people were on the day of the test, not how resilient the organization is. A UC San Diego Health trial of more than 19,500 employees found trained users failed only 1.7% less often than untrained ones. Reporting speed is a more useful measure.
The trend should, the raw data shouldn’t. Show how much exposure exists, where it sits and how fast it is closed. Credential samples, screenshots and employee names stay with the security team.
Die Übersicht über das Board erfolgt in der Regel im Rahmen des Board-Zyklus, der oft vierteljährlich stattfindet. Die hinterliegenden Kennzahlen sollten kontinuierlich aktualisiert werden, damit der CISO zwischen den Meetings Fragen beantworten kann.
Ein Dashboard ist ein Argument, keine Liste.
The CISO dashboard is often the only part of security a board sees. It shapes how directors think about risk, and how much they trust the person presenting it.
A dashboard full of activity proves the team is busy. A dashboard built on exposure, cost and time proves the team understands the business.
The question is no longer how much the security team can measure. It’s whether the board can make a decision from what it sees.
Über den Autor