Qu’est-ce qui doit figurer sur un tableau de bord du CISO et quoi qui ne doit pas y figurer
Table des matières
Les boards ne financent pas les scores de gravité. Découvrez quelles métriques figurent sur un tableau de bord du CISO, celles qui nuisent discrètement à la crédibilité et celles qui ne devraient jamais quitter l’équipe de sécurité.
Principaux points à retenir
- Un tableau de bord CISO est un outil décisionnel pour le conseil d’administration, et non un rapport sur l’activité de l’équipe de sécurité.
- Des indicateurs sans impact sur les affaires, tels que des chiffres de CVSS brut ou les taux de clics lors d’une tentative de phishing, coûtent en réalité de la crédibilité plutôt que de la gagner.
- Les incidents de divulgation de données à l’extérieur du périmètre (fuites de données, incidents liés à des fournisseurs, usurpation d’identité) doivent figurer dans le tableau de bord, car c’est là que la plupart des violations de données commencent aujourd’hui.
- Certaines données ne devraient jamais être publiées dans un rapport de groupe. Montrez les tendances et leurs conséquences, pas les chiffres réels du problème.
Chaque CISO construit finalement un tableau de bord pour le conseil d’administration. La plupart commencent par ce que l’équipe de sécurité mesure déjà : les vulnérabilités découvertes, les alertes fermées, les tests de phishing passés.
C’est compréhensible. Ce n’est pas ce dont le conseil d’administration a besoin.
Un directeur général n’a pas besoin de savoir à quel point l’équipe de sécurité est chargée. Il doit savoir ce qui est exposé, ce qu’il coûterait et si les choses s’améliorent. Un bon tableau de bord CISO répond à ces trois questions sur une seule page, dans une langue que le directeur financier peut comparer à tout ce qui rivalise pour le même budget.
Le reste de cet article décrit comment cela se passe en pratique, en s’appuyant sur les dirigeants du cyberespace interrogés pour l’article. Le Basic CISO Primer, troisième édition.
La gravité n'est pas une langue commerciale
La norme de sécurité la plus répandue est également la moins solide. Les relevés de vulnérabilité et les scores CVSS continuent d'occuper les pages des normes, comme si une notation de gravité expliquait ce qui est en jeu.
Kayne McGladrey, auteur du modèle de maturité GRC, le met simplement et sans détour dans son ouvrage : “ Aucun directeur n’a jamais alloué de capital en fonction d’un point décimal. ” Une CVSS 9.2 n’a aucune utilité. Une mise à jour protégeant un processus générant 200 000 dollars par heure est discutée et financée. Jusqu’à ce que cette mesure soit accompagnée d’un chiffre que le directeur financier puisse comparer, il affirme que c’est une statistique purement purement purement futile qui nuit à la crédibilité du CISO.
La même logique s'applique aux indicateurs dont les équipes de sécurité sont les plus fières.
| Mètre commun | Pourquoi cela induit des erreurs | Une alternative prête à l’emploi |
|---|---|---|
| Nombre de vulnérabilités critiques | Sérocefalite sans contexte commercial | Ressources ou activités menacées par des systèmes critiques non mis à jour |
| Taux de clics de simulation de phishing | Une semaine chargée, mais pas de résilience | Le moment pour que le premier rapport atteigne le SOC, et le nombre de personnes qui le signalent après cela |
| Alertes DLP par jour | Volume sans valeur | Incidents confirmés impliquant des données classifiées |
| Incidents signalés par les fournisseurs | Seuls les fournisseurs qui ont choisi de confirmer les commandes sont pris en compte. | Des incidents revendiqués publiquement contre des fournisseurs clés contre des incidents confirmés |
| Des informations confidentielles divulguées trouvées | Un grand nombre sans priorité | Les informations d’identification valides exposées pour les comptes non humains ou ayant des privilèges, ainsi que le délai nécessaire pour les révoquer |
Cette affaire de phishing vient directement de l’expérience. Christophe Mazzola a réalisé des simulations de taux de clics pendant des années et a observé que ce chiffre augmentait tout en “ ne changeant en rien en dessous ”. Il mesure désormais le temps nécessaire pour que le premier rapport parvienne au SOC. Ce nombre, selon lui, “ peut servir de base à des actions ”.”
Des recherches le confirment. Un essai de huit mois à l’UC San Diego Health, Avec plus de 19 500 employés, cette étude a révélé que les utilisateurs formés échouaient seulement 1,7 % moins souvent que ceux qui n'avaient pas reçu de formation.
Un tableau de bord rempli de métriques d’activité indique au conseil d’administration que l’équipe travaille. Un tableau de bord de métriques décisionnelles indique au conseil d’administration où dépenser les ressources.
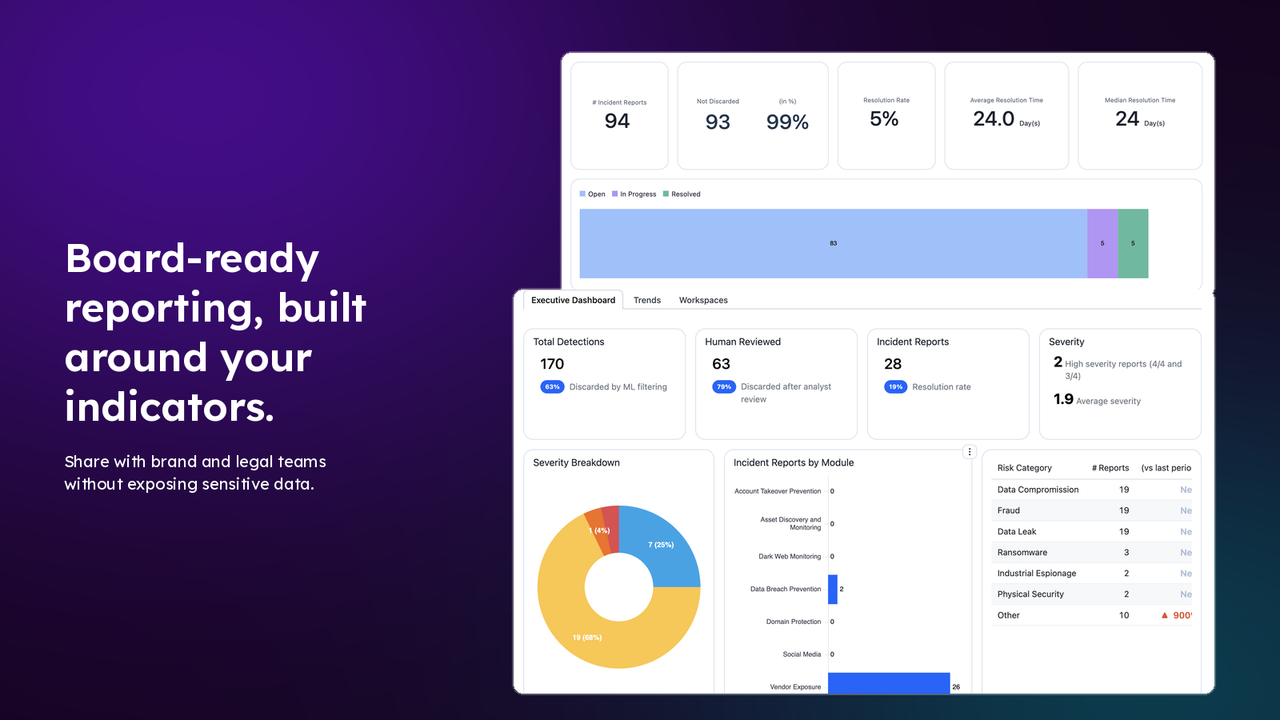
Mesurer l'exposition en dehors du périmètre
La plupart des tableaux de bord des CISO se concentrent sur les aspects internes : niveaux de mise à jour des patchs, couverture des endpoints, taux de réussite des formations. Ces informations restent néanmoins importantes. Cependant, une part croissante des incidents de sécurité commence dans des endroits que le système de sécurité ne peut pas détecter.
Les preuves présentées dans le document d'information sont cohérentes :
- Le rapport d’enquête sur les atteintes à la vie privée de Verizon pour 2026 On retrouve des informations d'identification volées dans 39 % des cas de piratage une fois que l'ensemble de la chaîne d'attaque est prise en compte.
- Les 10 principales identités non humaines d'OWASP Il indique qu'en 2025, 24 millions de données d'identification non humaines sont exposées sur GitHub. Environ 70 % d'entre elles datant de 2022 étaient toujours valides.
- Le Forum économique mondial Perspective mondiale en matière de cybersécurité 2026 Les risques liés aux tierces parties et à la chaîne d'approvisionnement figurent au troisième rang des principaux obstacles à la résilience face aux cyberattaques.
Les fournisseurs sont un point noir même pour les équipes bien gérées. Loïc Jardin, le CISO de CybelAngel, a enregistré environ dix notifications d’incidents liés aux fournisseurs cette année. Durant la même période, des acteurs malveillants ont publiquement revendiqué environ 80 attaques contre 12 des fournisseurs SaaS dont son équipe dépend.
Cette différence en soi est une mesure. Les mêmes s’appliquent à ces chiffres :
- Confid’essences exposées : les identités valides des entreprises et des non-humains trouvées dans les fuites ou les logs des infostealers, ainsi que le délai moyen pour leur révocation.
- Exposition du fournisseur : Les réclamations publiques contre les fournisseurs critiques, et le nombre de cas confirmés ou rejetés.
- Imitation de marque : détection de domaines similaires et de profils faux, ainsi que délai moyen entre la détection et la suppression.
- Actifs exposés : systèmes ou données orientés vers Internet que l’organisation ignorait avoir.
Chacun répond à une question que pourrait réellement poser un directeur : sommes-nous actuellement exposés et à quel rythme pouvons-nous la stopper ?
Qu’il faut éviter sur le tableau de bord
Un tableau de bord du conseil d’administration se déplace. Il est transmis au comité exécutif, inséré dans des packs de conseils d’administration, et partagé avec les équipes juridique et de marque. Chaque copie représente un autre endroit où des données sensibles peuvent être divulguées.
C’est pourquoi certaines choses ne devraient jamais y figurer :
- Des échantillons de données d’identification non filtrées, même partiellement masqués.
- Des captures d’écran provenant de forums du dark web ou de sites de fuite d’informations.
- Les noms des employés individuels dont les comptes ont été exposés.
- Des allégations non vérifiées d’un acteur menaçant sont présentées comme des faits.
Aucun de ces éléments n'aide un directeur à prendre une décision. Tous contribuent à créer un risque si le plan de jeu s'avère plus ambitieux que prévu.
Ce dont le conseil d’administration a besoin, c’est la structure du problème : combien de données d’identification valides ont été exposées au cours du trimestre par rapport à l’année précédente, à quelles unités commerciales elles appartiennent, et à quelle vitesse elles ont été révoquées. Les détails restent dans le cadre du travail effectué par l’équipe responsable de cette affaire.
Un bon tableau de bord montre la tendance et ses conséquences. Les preuves se trouvent à un niveau inférieur, auprès des personnes qui en ont besoin.
Questions à poser avant votre prochaine réunion du conseil d'administration
Avant de créer ou de reconstruire le tableau de bord, testez chaque paramètre en utilisant quelques questions simples :
- Un réalisateur peut-il agir en fonction de ce chiffre, ou bien ne peut-il que l’admirer ?
- Le fait d’utiliser cette technologie entraîne-t-il des coûts, un temps ou un processus métier que le directeur financier reconnaît ?
- Cela montre-t-il une évolution au fil du temps, et non pas seulement une image instantanée ?
- Cette garantie couvre-t-elle également l’exposition en dehors du périmètre, y compris auprès des fournisseurs ?
- Est-ce que cette page pourrait être transmise en toute sécurité à quelqu’un en dehors de l’équipe de sécurité ?
- La direction remarquerait-elle si cette mesure disparaissait ?
Si la réponse à la dernière question est non, la métrique devrait probablement figurer dans un rapport opérationnel, et non devant le conseil d'administration.
Questions fréquemment posées
Un petit ensemble de métriques sur lesquelles un conseil peut agir : l’impact opérationnel des risques d’ouverture, l’exposition en dehors du périmètre (informations confidentielles divulguées, incidents chez les fournisseurs, usurpation d’identité), la rapidité avec laquelle l’équipe résout cette exposition, et la manière dont chaque chiffre évolue au fil du temps. Limitez-le à une seule page.
Des métriques liées aux coûts, au temps ou aux processus métier. Par exemple : les revenus exposés au risque en raison de systèmes critiques non mis à jour, les identifiants privilégiés exposés et le délai nécessaire pour révoquer ces derniers, ainsi que le délai nécessaire pour que le SOC reçoive un rapport de phishing. Évitez de simplement compter les vulnérabilités ou de prendre en compte les scores CVSS à part.
Ils mesurent la charge de travail des personnes le jour du test, et non la capacité de résistance de l'organisation. Un essai clinique de la UC San Diego Health De plus de 19 500 employés formés, seuls 1,7 % ont échoué moins souvent que ceux qui n'avaient pas reçu de formation. La vitesse de notification est une mesure plus utile.
La tendance devrait être visible, les données brutes ne devraient pas l’être. Montrez la portée de l’exposition, son emplacement et la rapidité avec laquelle elle se produit. Les échantillons de données d’identification, les captures d’écran et les noms des employés restent à la disposition de l’équipe de sécurité.
La vue du tableau de bord suit généralement le cycle de l’entreprise, souvent trimestriel. Les indicateurs qui le sous-tendent doivent être mis à jour en permanence, afin que le CISO puisse répondre aux questions entre les réunions.
Un tableau de bord n’est pas un inventaire, mais un argument.
Le tableau de bord du CISO est souvent la seule partie de la sécurité que le conseil d'administration voit. Il détermine la manière dont les dirigeants envisagent les risques et la confiance qu'ils accordent à la personne qui les présente.
Un tableau de bord rempli d’activités prouve que l’équipe est occupée. Un tableau de bord basé sur l’exposition, les coûts et le temps prouve que l’équipe comprend le fonctionnement de l’entreprise.
La question n’est plus de savoir jusqu’où la sécurité peut aller ; c’est de savoir si le conseil d’administration peut prendre une décision à partir de ce qu’il voit.
À propos de l'auteur