2,24 millions d'hébergements PHP accessibles sur Internet, dont 59% avec des versions sans correctif : ce que nous savons sur php2shell
Table des matières
PHP a publié une version de sécurité d'urgence le 21 octobre 2026 vers 13h35 UTC, environ 25 minutes plus tôt que prévu, pour deux vulnérabilités critiques dans le noyau PHP, CVE-2026-109618 et CVE-2026-109619, toutes deux classées 9,2 selon CVSS v4.0. PHP maintenant confirme qu'ils peuvent permettre l'exécution de code à distance non authentifié, et les chercheurs les appellent “ php2shell ”, un nom qui implique que l’attaquant pourrait obtenir un shell sur un serveur vulnérable. Les versions fixes sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
L'incident a commencé avec un fuite. Le matin du 20 octobre, un post supprimé de Hacker News affirmait que ces deux failles allaient bientôt être révélées ; quelques heures plus tard, watchTowr confirmait que ces failles étaient réelles et indiquait avoir reproduit CVE-2026-109618. L’équipe de sécurité PHP a alors prévu de publier cette mise à jour un jour plus tôt que l’embargo initial, et finalement, elle l’a diffusée bien avant cette nouvelle date limite.
Les enjeux découlent de la portée de PHP : il alimente les sites WordPress, Drupal, Joomla et Magento, les plateformes d’hébergement partagé, les tableaux de contrôle et de nombreux logiciels de fournisseurs. ne le fait pas publicité pour. Les attaques ont commencé avant le patch : à 07h43 UTC, Le CTO de Cloudflare a signalé l’apparition d’attaques précoceset Aikido Sansec avait également signalé l’exploitation sauvage. Sansec avait prévenu de l’exploitation massive au sein de la communauté. 15 minutes de la sortie.
La correction se fait au niveau de l’infrastructure : mettre à jour PHP sur le serveur est la seule solution officielle, et les mises à jour de CMS ou de plugins ne feront pas office de correctif..
A Free PHP Check is available ici.
Paste your domains, see which sites still run a PHP version exposed to php2shell, ranked by what to patch first.
Timeline
La divulgation était initialement sous embargo jusqu’à jeudi 22 octobre à 11h00 heure américaine (ET); après cette fuite, PHP a décidé de la publier le 21 octobre à 14h00 heure UTC., et l'avons alors expédié environ 25 minutes plus tôt.
Vous pouvez consulter le calendrier technique en détail ci-dessous..
| Date (UTC) | Événement | Source |
|---|---|---|
| 21 octobre, 13h35 | Les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35 sont disponibles environ 25 minutes plus tôt que prévu, avec des patchs de source minimaux pour PHP 7.4, 8.0 et 8.1. | Help Net Security |
| 21 octobre, 09:18 | Aikido rapporte des cas d’exploitation sauvage, citant Cloudflare | Aikido |
| 21 octobre, 07h43 | Le CTO de Cloudflare rapporte des attaques précoces ; les règles WAF de Cloudflare sont étendues à tous les plans, y compris le plan gratuit | Mattias Geniar |
| 21 octobre | Cloudflare met à jour d'urgence son ensemble de règles WAF gérées, en ajoutant quatre règles censées cibler ces failles (son historique des modifications ne mentionne pas PHP). | Le Répertoire |
| 21 octobre | Un site prétendant publier du code exploit fonctionne et devient public ; les hébergeurs de WordPress semblent commencer à désactiver les fonctionnalités. session.upload_progress | Le Répertoire |
| 20 octobre | CERT-EU publie l'avis de sécurité 2026-018 | CERT-EU |
| 20 octobre | L'équipe de sécurité PHP publie un avertissement : deux vulnérabilités critiques, toutes deux classées CVSS v4.0 9.2 | CERT-EU |
| 20 octobre | watchTowr confirme que les vulnérabilités divulguées sont réelles et nomme CVE-2026-109618 et CVE-2026-109619. | Le Répertoire |
| 20 octobre | Un article de Hacker News, depuis supprimé, rapporte deux prochaines divulgations de vulnérabilités PHP RCE, brisant l’embargo. | Le Répertoire |
Ce que nous savons sur les vulnérabilités
PHP a désormais publié la correction et son avis ; certains détails restent encore des informations fournies par des chercheurs et doivent être considérés comme provisoires.
Confirmé par PHP
- ImpactL’annonce de la sortie de PHP explique Deux vulnérabilités critiques qui peuvent permettre l'exécution de code à distance non authentifié, et désormais les noms CVE-2026-109618 et CVE-2026-109619 eux-mêmes.
- ComponentLe changelog PHP liste les deux corrections sous la rubrique « Core », ainsi que deux avis de sécurité de GitHub. éviter la corruption étatique grâce à un “ sauvetage ”, un mécanisme situé à l’intérieur de l’interprète lui-même. Des chercheurs, dont Mattias Geniar, relie les voies d’attaque confirmées au progrès de l’upload de session et au déchiffrement des demandes multipart, les deux fonctionnalités étant activées par défaut.
- La natureCVE-2026-109619 est décrit comme une exécution de code à distance via État mondial statique: État interne qui survit après que la mémoire qui l’entoure a été libérée.
- AtténuationPHP stipule que Il n'existe pas de mesures de réduction des risques complètes et mettre à jour le système est la seule solution sécuritaire..
- Champ d'application: toutes les installations PHP qui traitent des requêtes web sont concernées, y compris PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP et LiteSpeed, et l'équipe PHP rapporte avoir découvert les failles dans toute version de PHP depuis PHP 5.
Rappelé, pas confirmé par PHP
- Établissement d’une exploitation à grande échelle: Cloudflare et Aikido rappeler les attaques sur le terrain.
- Code d'exploitation publicUn code de preuve de concept circule. Avant la sortie, Tenable n'a pas pu vérifier que tout cela ait fonctionné ; depuis lors, Reportage de Help Net Security Que des exploitants expérimentés ont montré qu'une seule demande non authentifiée pouvait déclencher l'attaque.
- La nature: avant la sortie, GMO Flatt Security Lire la vidéo de démonstration d’un chercheur, intitulée “ php2shell ”, qui montre un bug de corruption de la mémoire reproduit dans les configurations mod_php, PHP-FPM et WordPress, Laravel et Symfony.
Versions concernées et état des correctifs
Seuls les quatre branches supportées, PHP 8.2 à 8.5, ont reçu des versions officielles. Pour PHP 7.4, 8.0 et 8.1, l’équipe de sécurité de PHP a publié réplication minimale des sources, Mais ceux-ci sont destinés aux personnes qui construisent PHP elles-mêmes et qui Ce n’est pas quelque chose qu’un compte d’hébergement peut appliquer.. PHP ne publie rien pour les branches plus anciennes, bien que certaines distributions et les fournisseurs de versions LTS puissent apporter des correctifs en arrière-flèche.
| Branche PHP | État du support | Correction |
|---|---|---|
| 8.5 | Support actif | 8.5.12 |
| 8.4 | Support actif | 8.4.27 |
| 8.3 | Seules des corrections de sécurité | 8.3.36 |
| 8.2 | Seules les corrections de sécurité jusqu'au 31 décembre 2026 | 8.2.35 |
| 7.4, 8.0, 8.1 | Fin de vie | Pas de version officielle ; uniquement des patchs de source minimales |
| 7.3 et plus | Fin de vie | Aucun avec PHP |
Se trouver sur une branche supportée n’est pas suffisant en soi : le serveur doit exécuter le nouveau niveau de patch, et les distributions Linux qui emballent PHP peuvent proposer la correction sous leurs propres numéros de version ; veuillez donc consulter les avis de votre fournisseur. Les dates de support sont basées sur le calendrier des versions supportées par php.net, tel que communiqué par mySites.guru.
Exposition : combien d’actifs et où
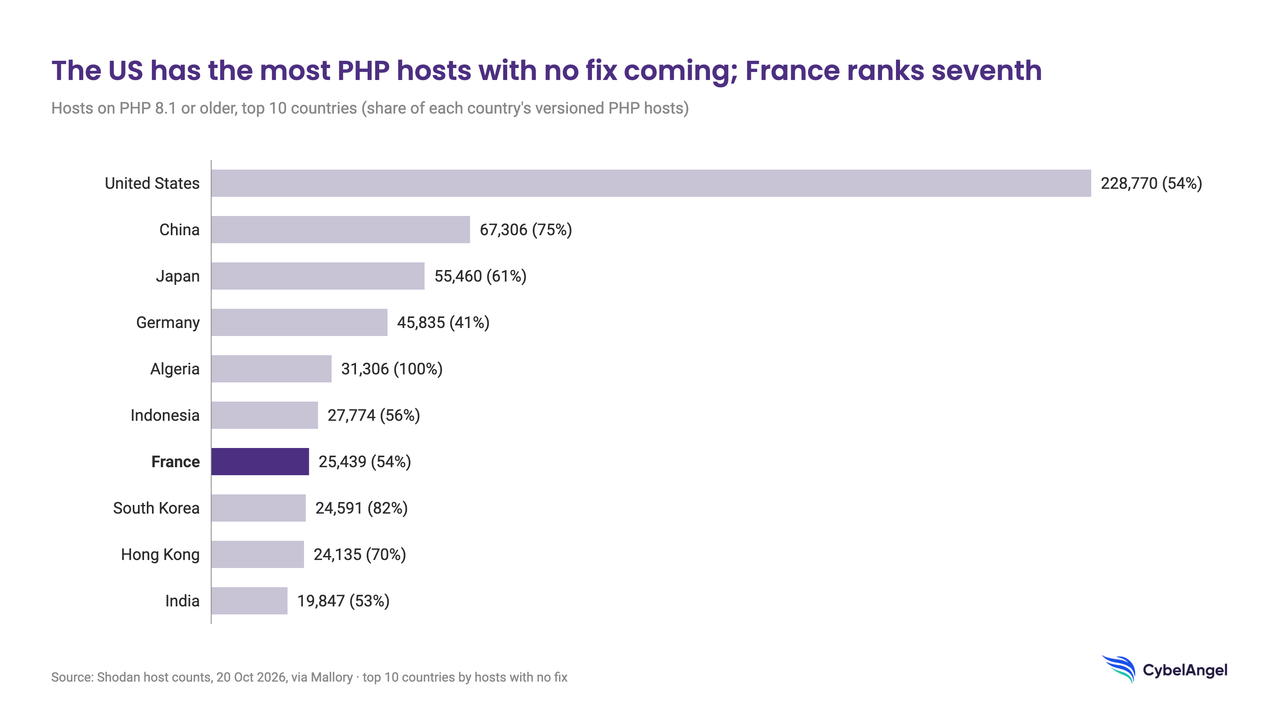
Environ 2,24 millions d'hébergeurs accessibles par Internet annoncent PHP, et 59% d'entre eux (883 717 sur un total d'environ 1,5 million) proposent une branche non officielle. Ces chiffres proviennent des statistiques de Shodan publiées par Mallory le 20 octobre 2026 ; ils comptent les hôtes, pas les organisations ou les sites web.
Selon la version
Les versions PHP 8.2 à 8.5 représentent 612 269 hôtes versionnés et sont incluses dans la version officielle. Les versions PHP 5.x (368 570), 7.x (329 358) et 8.0–8.1 (185 789) ne le sont pas ; seules certaines des versions 7.x, 8.0 et 8.1 peuvent bénéficier des correctifs de source de PHP, si leurs opérateurs les construisent eux-mêmes. PHP 5.6 et 7.2 représentent respectivement environ 371 000 hôtes pour lesquels PHP ne publie aucun correctif.
Par pays
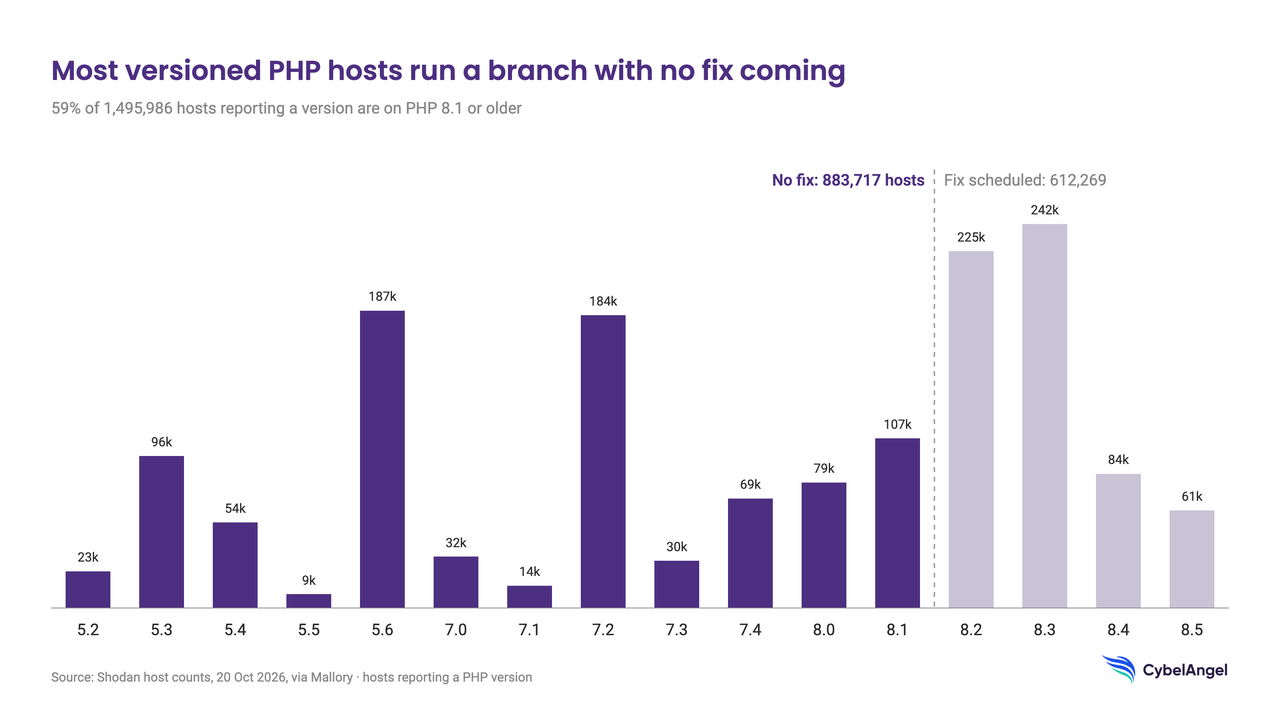
Les États-Unis comptent le plus grand nombre d'hébergeurs sans publication officielle (228 770), suivis par la Chine, le Japon et l'Allemagne. Parmi ces dix pays, l'Algérie (100%, presque exclusivement PHP 5,3 chez Telecom Algérie), la Corée du Sud (82%) et la Chine (75%) affichent les taux les plus élevés. La France compte 25 439 tels hébergeurs, dont 54% sont des versions PHP.
Par le fournisseur d'hébergement
L'exposition est concentrée : Amazon (293 480 hébergements PHP), Hostinger (142 401) et Alibaba Cloud (81 078) hébergent les plus grandes populations PHP, ce qui rend le patchage côté fournisseur crucial.
WordPress
Selon le Statistiques de WordPress.org publiées par The Repository, 35,1% des sites WordPress utilisent une version de PHP que le projet PHP n’est plus compatible, y compris 16,46% sur PHP 7.4. Sur les sites Joomla et WordPress en ligne mySites.guru Les serveurs doivent être 22.7% sous PHP 8.1 ou une version antérieure.
Limites de ces nombres
L’exposition réelle est plus importante que le nombre de balises : environ 740 000 hébergeurs cachent leur version, et l’hébergement partagé place de nombreux sites web derrière une seule adresse IP. Inversement, certaines distributions Linux (Debian, Ubuntu, RHEL) et les fournisseurs de solutions LTS apportent des mises à jour de sécurité. Fixations pour les paquets plus anciens, Ainsi, certains hébergeurs qui indiquent une version ancienne peuvent déjà être mis à jour.
Un autre calcul place la France en tête
Mesurer les services PHP actifs plutôt que les serveurs, Infrawatch Il observe environ 11 millions de services sur 4,38 millions d’adresses IP, avec la France à 6,62 millions, soit plus de huit fois plus que les États-Unis. Une grande partie de cette concentration provient de Freebox OS, le logiciel de gestion des routeurs domestiques de Free ; Infrawatch souligne que cela ne signifie pas que ces serveurs soient exploitableables.
Recommandations
La correction est disponible : le patch PHP lui-même est désormais disponible ; toutes les autres mesures ne font que gagner du temps.
- Établir une liste de tous les éléments PHP accessibles par l’Internet, y compris celles gérées par Fournisseurs d'hébergement, des agences et des fournisseurs d'appareils, et enregistre les branches et SAPI (PHP-FPM, mod_php, php-cgi).
- Mise à jour vers PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, puis redémarrage PHP-FPM ou le serveur web pour charger le nouveau interpréteur. Consultez la version le site informe pendant la transmission d'une requête, mais
php -v, Comme les deux binaires diffèrent souvent. - Pour l’hébergement géré, assurez-vous auprès de votre hébergeur que le patch a été appliqué., et prenez une sauvegarde à jour avant que quelque chose ne change sur le serveur.
- Mettre à niveau les branches terminant leur vie utile (8.1 et versions antérieures) à une version supportée, ou demandez à votre distributeur ou à votre fournisseur de logiciels LTS une version compatible. Correction rétablie. Jusqu’alors, restreignez l’accès (VPN, liste blanche IP) ou isolez les applications connectées à Internet, comme CERT-EU recommande.
- Réduisez l’exposition jusqu’à ce que vous trouviez une solution: Désactiver les applications PHP orientées internet où vous pouvez.
- Contrôlez l’existence de compromis après le patch, Depuis au moins juin 2026 : shell web, fichiers PHP non attendus ou modifiés, nouveaux utilisateurs administrateurs et comportement inhabituel. Les connexions en direction inverse. Surveillez les processus enfants inattendus du serveur web, réduisez les privilèges de données et de cloud détenus par les serveurs PHP et vérifiez que les journaux sont conservés.
Comment CybelAngel contribue-t-il
Nos équipes examinent les périmètres externes que nous surveillons en vue des signaux qui comptent ici : les serveurs web exposés, les piles de logiciels obsolètes et les tableaux de contrôle basés sur PHP. Dans les cas où nous constatons un risque accru, nous contactons directement les clients. Si vous n’êtes pas un client CybelAngel et que vous souhaitez comprendre votre exposition externe, veuillez contacter notre équipe.
Mis à jour le 21 octobre 2026 suite à la sortie de sécurité de PHP. Nous continuerons à mettre à jour cet article au fur et à mesure que de nouvelles informations sur les vulnérabilités et des mises en garde des fournisseurs apparaîtront.
À propos de l'auteur