2,24 Millionen PHP-Hosts, die mit dem Internet verbunden sind, davon 59% auf Versionen ohne Fix: Was wir über php2shell wissen
Inhaltsübersicht
PHP veröffentlichte am 21. Oktober 2026 gegen 13:35 UTC eine Notfall-Sicherheitsaktualisierung, etwa 25 Minuten vor dem geplanten Termin, für zwei kritische Schwachstellen im PHP-Kern, CVE-2026-109618 und CVE-2026-109619, die beide eine Bewertung von 9,2 gemäß CVSS v4.0 erhielten. PHP jetzt Bestätigt, dass sie die Ausführung von Code aus dem Netzwerk ohne Authentifizierung erlauben können, Und Forscher nennen sie “php2shell”, was darauf hindeutet, dass ein Angreifer eine Shell auf einem vulnerablen Server erlangen könnte. Die fixen Versionen sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Der Vorfall begann mit einem Leck. Am Morgen des 20. Oktober behauptete ein inzwischen gelöschter Beitrag auf Hacker News, dass die beiden Fehler in Kürze offengelegt würden; innerhalb weniger Stunden bestätigte watchTowr, dass sie tatsächlich existierten, und erklärte, dass sie CVE-2026-109618 reproduziert hätten. Anschließend plant das PHP-Sicherheitsteam die Veröffentlichung einen Tag früher als im ursprünglichen Embargo und schickte sie schließlich vor diesem neuen Termin aus.
Die Bedeutung der Technologie liegt in ihrer Reichweite: PHP wird in WordPress-, Drupal-, Joomla- und Magento-Websites sowie in Shared-Hosting-Plattformen, Kontrollpanels und vielen weiteren Softwarelösungen eingesetzt. Werbt nicht dafür. Die Angriffe begannen vor dem Patch: um 07:43 UTC., Der CTO von Cloudflare berichtete von frühen Angriffen.und Aikido Es wurde auch über Ausbeutung in freier Wildbahn berichtet. Sansec hatte vor Massenverödung in der Wildnis gewarnt. 15 Minuten der Veröffentlichung.
Die Lösung erfolgt auf der Infrastruktursebene: Die einzige offizielle Lösung besteht darin, PHP auf dem Server zu aktualisieren, und CMS- oder Plugin-Updates werden dies nicht berücksichtigen..
A Free PHP Check is available hier.
Paste your domains, see which sites still run a PHP version exposed to php2shell, ranked by what to patch first.
Zeitleiste
Die Offenlegung war ursprünglich unter embargo bis Donnerstag, den 22. Oktober um 11:00 Uhr ET; nach dem Leak hat PHP die Veröffentlichung auf den 21. Oktober um 14:00 Uhr UTC verschoben., Dann wurde es etwa 25 Minuten früher versandt..
Die technische Entwicklungskalender können Sie im Folgenden genauer nachlesen..
| Datum (UTC) | Veranstaltung | Quelle |
|---|---|---|
| 21. Oktober, 13:35 | PHP veröffentlicht 8.5.12, 8.4.27, 8.3.36 und 8.2.35, etwa 25 Minuten vor dem geplanten Termin, mit minimalen Quellpatches für PHP 7.4, 8.0 und 8.1. | Help Net Security |
| 21. Oktober, 09:18 | Aikido berichtet von Ausbeutung in freier Wildbahn und verweist dabei auf Cloudflare | Aikido |
| 21. Oktober, 07:43 | Der CTO von Cloudflare berichtet über frühe Angriffe; die WAF-Regeln von Cloudflare werden auf alle Planvarianten erweitert, einschließlich des kostenlosen Plans. | Mattias Geniar |
| 21. Oktober | Cloudflare veröffentlicht eine Notfallaktualisierung für ihre verwalteten WAF-Regelwerke und fügt vier Regeln hinzu, die offenbar auf diese Fehler abzielen (in ihrem Changelog wird PHP nicht erwähnt). | Das Repository |
| 21. Oktober | Eine Website, die behauptet, Arbeits-Exploit-Code zu veröffentlichen, wird öffentlich bekannt; Berichten zufolge beginnen WordPress-Hosting-Dienste mit der Deaktivierung. session.upload_progress | Das Repository |
| 20. Oktober | CERT-EU veröffentlicht Sicherheitshinweise 2026-018 | CERT-EU |
| 20. Oktober | Die PHP-Sicherheitsabteilung veröffentlicht eine Vorankündigung: zwei kritische Schwachstellen, beide nach CVSS v4.0 9.2 | CERT-EU |
| 20. Oktober | watchTowr bestätigt, dass die geleakten Sicherheitslücken existieren und nennt die CVE-Nummern CVE-2026-109618 und CVE-2026-109619. | Das Repository |
| 20. Oktober | Ein Beitrag auf Hacker News, der inzwischen entfernt wurde, berichtet über zwei bevorstehende PHP-RCE-Angriffe und bricht damit das Embargo. | Das Repository |
Was wir über die Sicherheitslücken wissen
PHP hat nun die Fixierung und die entsprechende Beratung veröffentlicht; einige Details stammen weiterhin nur von Forschern und sollten als vorläufig angesehen werden.
Von PHP bestätigt
- AuswirkungenDie Ankündigung zur Veröffentlichung von PHP beschreibt: Zwei kritische Schwachstellen, die eine nicht authentifizierte Abfrage von Code aus der Ferne ermöglichen können, und nun die Namen CVE-2026-109618 und CVE-2026-109619 selbst.
- KomponenteDer PHP-ChangeLog listet sowohl Fixen unter „Core“ als auch zwei Sicherheitshinweise von GitHub auf. Verhindern Sie staatliche Korruption durch “Hilfen”, ein Mechanismus innerhalb des Interpreters selbst. Forschern, darunter Mattias Geniar, Verknüpfen Sie die bestätigten Angriffspfade mit dem Fortschritt der Session-Upload-Verarbeitung und der Analyse von Multipart-Anfragen; beide Funktionen sind standardmäßig aktiviert.
- NaturCVE-2026-109619 wird als Codeausführung über ein Ferndiagramm beschrieben. Staliger globaler Zustand: Interner Zustand, der nach der Freigabe der hinter ihm liegenden Speicherinformationen erhalten bleibt.
- MinderungPHP besagt, dass Es gibt keine vollständigen Abhilfemaßnahmen, und das Aktualisieren ist die einzige sichere Option..
- Umfänge: jede PHP-Installation, die Webanfragen verarbeitet, ist betroffen, einschließlich PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed, und das PHP-Team berichtet, die Fehler gefunden zu haben. jeweils eine PHP-Version seit PHP 5.
Berichtet, nicht von PHP bestätigt
- Skalare Ausbeutung: Cloudflare und Aikido Berichten Sie über Angriffe in freier Wildbahn.
- Offener Exploit-CodeDer Proof-of-concept-Code ist im Umlauf. Vor der Veröffentlichung, Tenable konnte die Angabe nicht verifizieren. dass irgendetwas davon funktioniert hat; seitdem, Hilfe Net Security berichtet dass eine funktionierende Exploit-Lösung gezeigt hat, dass eine einzige unauthentifizierte Anforderung den Angriff auslösen kann.
- Natur: vor der Veröffentlichung, GMO Flatt Security Lesen Sie ein Demo-Video eines Forschers mit der Bezeichnung “php2shell”, das einen Speicherkorruptionsfehler zeigt, der bei Mod_php und PHP-FPM sowie bei WordPress-, Laravel- und Symfony-Instanzen reproduziert wird.
Betroffene Versionen und Patchstatus
Nur die vier unterstützten Versionen, PHP 8.2 bis 8.5, erhielten offizielle Veröffentlichungen. Für PHP 7.4, 8.0 und 8.1 veröffentlichte das PHP-Sicherheitsteam eine Liste der Probleme. Minimaler Quellcode für Rückporting, aber diese sind für Leute gedacht, die PHP selbst erstellen und Das ist nicht etwas, das ein Hosting-Account anwenden kann.. PHP veröffentlicht nichts für ältere Zweige, obwohl einige Distributionssysteme und Anbieter von LTS-Versionen Fixes zurückporten können.
| PHP-Branch | Status der Unterstützung | Lösung |
|---|---|---|
| 8.5 | Aktive Unterstützung | 8.5.12 |
| 8.4 | Aktive Unterstützung | 8.4.27 |
| 8.3 | Nur Sicherheitskorrekturen | 8.3.36 |
| 8.2 | Nur Sicherheitskorrekturen, bis 31. Dezember 2026 | 8.2.35 |
| 7.4, 8.0, 8.1 | Ende des Lebenszyklus | Keine offizielle Veröffentlichung; nur minimale Quellpatches |
| 7.3 und älter | Ende des Lebenszyklus | Keine aus PHP |
Es reicht nicht aus, auf einer unterstützten Branch zu arbeiten: Der Server muss die neue Patch-Version ausführen, und Linux-Distributionen, die PHP als Paket anbieten, können die Fixierung unter ihren eigenen Versionsnummern bereitstellen. Prüfen Sie daher die Hinweise Ihres Anbieters. Die Supportdaten basieren auf dem von php.net veröffentlichten Zeitplan der unterstützten Versionen. mySites.guru.
Exposition: wie viele Vermögenswerte und wo?
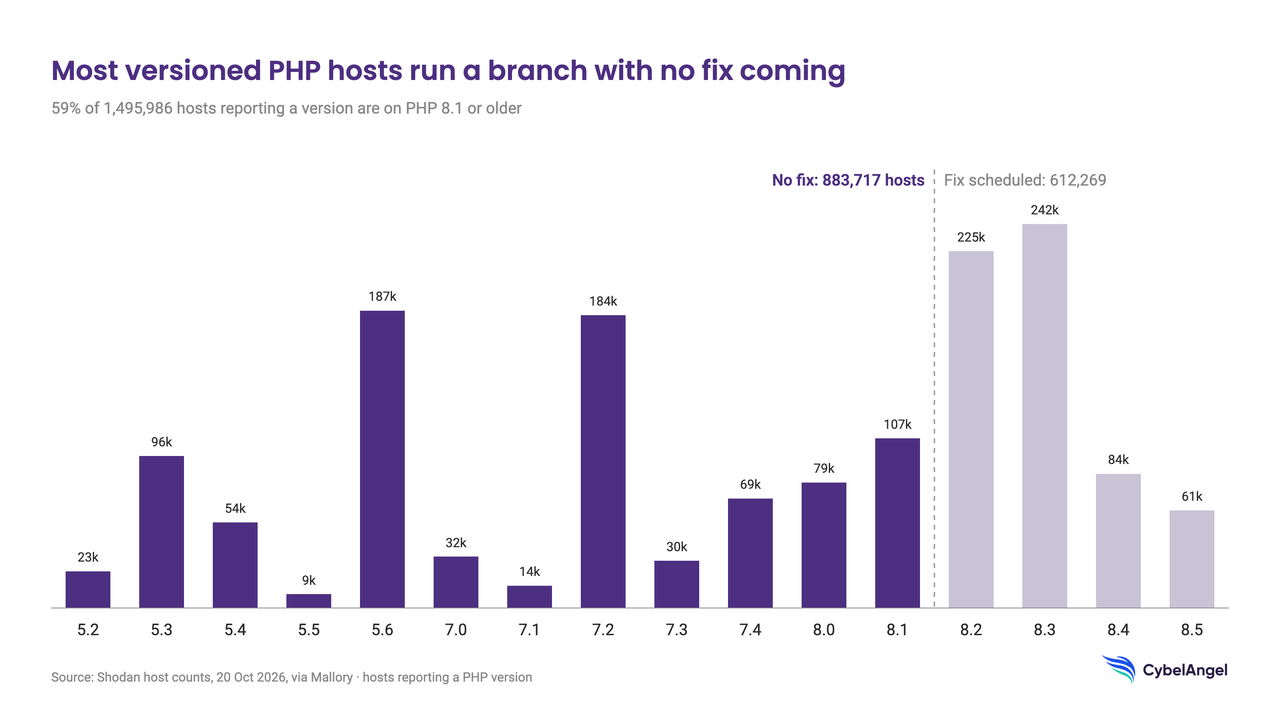
Etwa 2,24 Millionen Internet-fähige Hostseiten werben mit PHP, und 59% von ihnen, die eine Version angeben (883.717 von etwa 1,5 Millionen), bieten eine Version ohne offizielle Veröffentlichung an. Diese Zahlen stammen aus Shodan-Banner-Zahlen, die von Mallory Am 20. Oktober 2026 werden Host und nicht Organisationen oder Websites gezählt.
Nach Version
PHP 8.2 bis 8.5 stellen 612.269 versionierte Host dar und sind Bestandteil der offiziellen Version. PHP 5.x (368.570), 7.x (329.358) und 8.0–8.1 (185.789) sind nicht betroffen; nur einige der Host mit den Versionen 7.x, 8.0 und 8.1 können von den Quellpatches von PHP profitieren, sofern ihre Betreiber PHP selbst entwickeln. PHP 5.6 und 7.2 allein stellen etwa 371.000 Host dar, für die PHP überhaupt keine Fixes veröffentlicht hat.
Nach Land
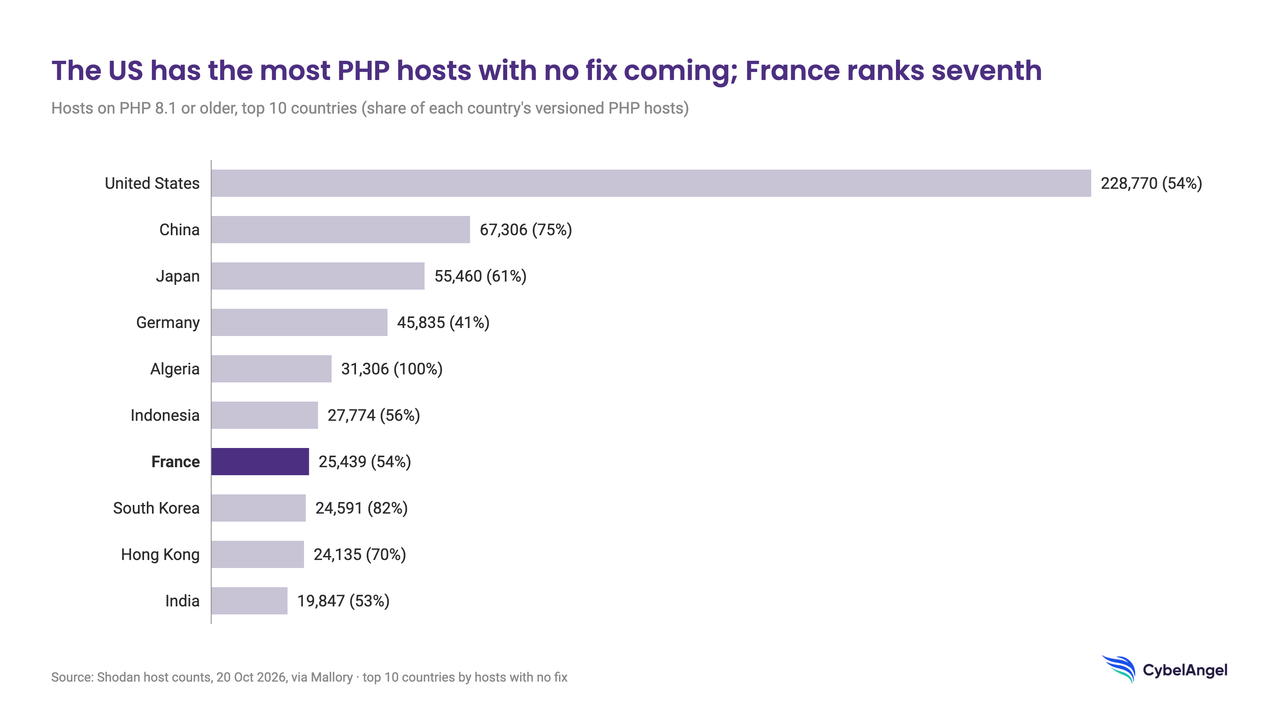
Die Vereinigten Staaten haben die größte Anzahl an Hostsystemen ohne offizielle Veröffentlichung (228.770), gefolgt von China, Japan und Deutschland. Unter diesen zehn Ländern haben Algerien (100%, fast ausschließlich PHP 5,3 bei Telecom Algerien), Südkorea (82%) und China (75%) die höchsten Anteile. Frankreich zählt 25.439 solcher Hostsysteme, davon 54% seiner PHP-Versionen.
Von dem Hosting-Anbieter
Die Auslastung ist konzentriert: Amazon (293.480 PHP-Hosts), Hostinger (142.401) und Alibaba Cloud (81.078) beherbergen die größten PHP-Pools, was die Patchung durch den Provider entscheidend macht.
WordPress
Nach Angaben von Statistiken von WordPress.org, die von The Repository veröffentlicht wurden, 35,1% der WordPress-Seiten verwenden eine PHP-Version, die das PHP-Projekt nicht mehr unterstützt, einschließlich 16,46% auf PHP 7.4. Auf allen Live-Joomla- und WordPress-Seiten mySites.guru Monitore, die PHP 8.1 oder älter 22.7% verwenden.
Grenzen dieser Zahlen
Die tatsächliche Anzahl der Exposés liegt deutlich höher als die Angaben in den Banneranzeigen: Etwa 740.000 PHP-Hosts verbergen ihre Versionen, und bei Shared Hosting befinden sich viele Websites hinter einer IP-Adresse. Umgekehrt bringen einige Linux-Distributionen (Debian, Ubuntu, RHEL) und LTS-Hersteller Backports vor. Fixierungen für ältere Pakete, Daher können einige Hostings, die eine ältere Version melden, bereits mit Patches versehen sein.
Eine andere Schätzung sieht Frankreich an erster Stelle.
Die Messung erfolgt für aktive PHP-Dienste anstatt für Hostsysteme, Infrawatch Erfasst etwa 11 Millionen Dienste über 4,38 Millionen IP-Adressen, wobei Frankreich mit 6,62 Millionen die zweitgrößte Zahl ist – mehr als das Achtfache der Vereinigten Staaten. Ein Großteil dieser Konzentration stammt von Freebox OS, der Verwaltungsprogramm für die Heimrouter von Free; Infrawatch betont jedoch, dass dies nicht bedeutet, dass diese Hostsysteme ausgenutzt werden können.
Empfehlungen
Die Lösung ist da: Das PHP-Programm selbst wird nun aktualisiert; alle anderen Maßnahmen verschaffen nur Zeit.
- Alle PHP-Assets, die mit dem Internet verbunden sind, verwalten, einschließlich der von Hosting-Anbieter, Agenturen und Geräteherstellern, und registriert die Zweigstellen und SAPI (PHP-FPM, mod_php, php-cgi).
- Aktualisieren Sie auf PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 und starten Sie dann neu. PHP-FPM oder der Webserver, sodass der neue Interpreter geladen wird. Die Version prüfen Der Server meldet zwar beim Ausführen einer Anforderung, dass er dies tut, aber nicht
php -v, Da die beiden Binärwerte oft unterschiedlich sind. - Bei Managed Hosting sollten Sie mit Ihrem Host bestätigen, dass das Patch angewendet wurde., und erstellen Sie eine neue Sicherung, bevor sich etwas ändert. Server.
- Aktualisierung von End-of-Life-Branches (8.1 und älter) auf eine unterstützte Version oder fragen Sie Ihren Distributions- oder LTS-Anbieter nach einer Zurückportierte Fixierung. Bis dahin sollten Sie den Zugriff einschränken (VPN, IP-Erlaubnisliste) oder Internetanwendungen isolieren, wie CERT-EU empfiehlt.
- Verringern Sie die Exposition, bis Sie eine Heilung erzielen.: nehmen Sie PHP-Anwendungen mit Internetanschluss offline Wo Sie sein können.
- Nach dem Patch prüfen Sie nach Kompromissen, Ab spätestens Juni 2026: Web-Shells, unerwartete oder modifizierte PHP-Dateien, neue Administratorbenutzer und ungewöhnliche Verhaltensweisen. Ausgangsverbindungen. Achten Sie auf unerwartete Child-Prozesse des Webservers, reduzieren Sie die Daten- und Cloud-Zugriffsrechte der PHP-Server und stellen Sie sicher, dass Protokolle gespeichert werden.
Wie CybelAngel hilft
Unsere Teams überprüfen die externen Bereiche, die wir für die hier relevanten Signale überwachen: freigegebene Webserver, veraltete Software-Stacks und PHP-basierte Bedienpanels. Dort, wo wir ein erhöhtes Risiko feststellen, kontaktieren wir direkt die Kunden. Wenn Sie kein CybelAngel-Kunde sind und Ihr externes Risiko kennenlernen möchten, kontaktieren Sie unser Team.
Aktualisiert am 21. Oktober 2026 nach der Sicherheitsaktualisierung von PHP. Wir werden diesen Artikel fortlaufend aktualisieren, sobald neue Exploitationen und Hinweise von Herstellern verfügbar sind.
Über den Autor